


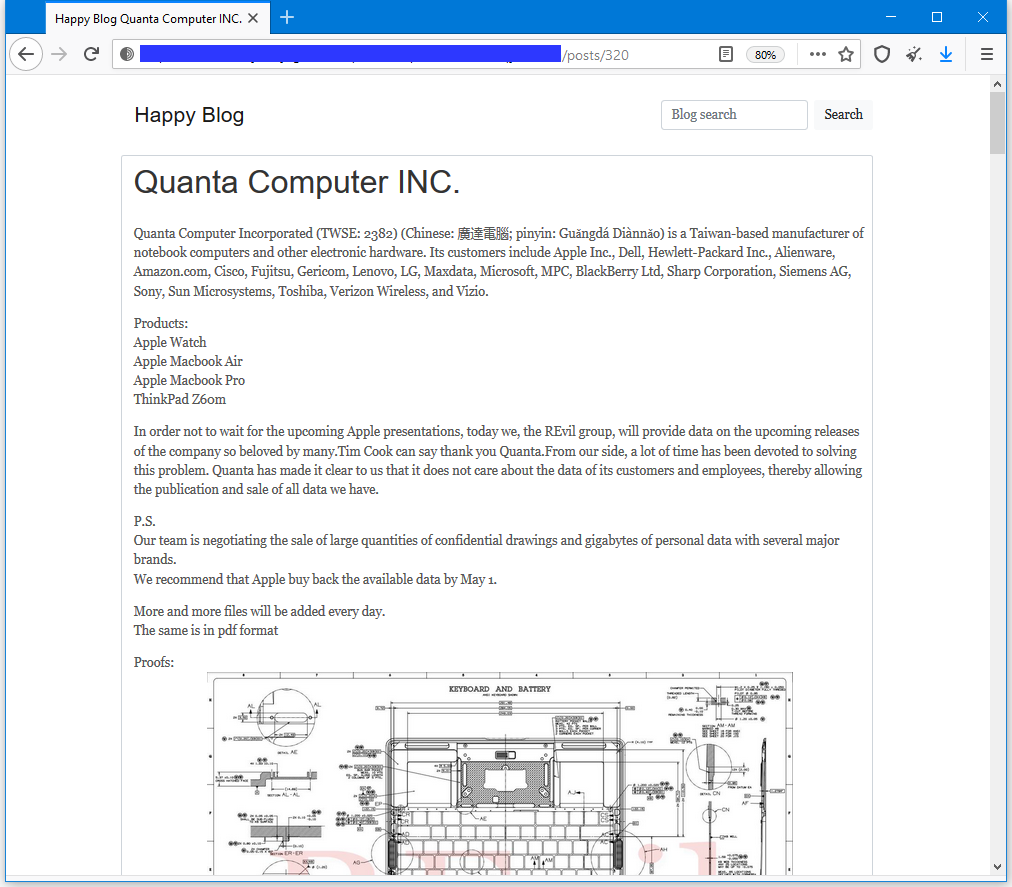

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы REvil требуют у Apple $50 млн за неразглашение данных

Операторы программы-вымогателя REvil зашли настолько далеко, что начали шантажировать Apple. В частности, киберпреступники угрожают опубликовать конфиденциальную информацию в дарквебе, если корпорация из Купертино не заплатит выкуп.

По словам операторов REvil, им удалось завладеть информацией о разработках Apple после взлома тайваньской компании Quanta Computer. Связь с «яблочной» корпорацией заключается в том, что Quanta Computer собирает для купертиновцев устройства на основе схем и предварительного дизайна.

Стоящая за REvil кибербанда опубликовала на одном из ресурсов дарквеба сообщение с угрозами в адрес Apple. Поскольку Quanta Computer в итоге отказалась платить злоумышленникам, последние решили переключиться на основных клиентов тайваньской компании.

Преступники опубликовали 21 скриншот, на котором изображены схемы MacBook, и пообещали ежедневно выкладывать внутренние данные, пока Quanta Computer или Apple не заплатят им затребованную сумму.


Стоит отметить, что услугами Quanta Computer пользуются известные всем техногиганты: HP, Dell, Microsoft, Toshiba, LG, Lenovo и др. Возможно, злоумышленники смогли добраться до внутренней информации и этих корпораций.

Источники, знакомые с ходом переговоров, сообщили, что операторы программы-вымогателя требуют от жертв $50 миллионов. Напомним, что эту же сумму пытались вытрясти из Acer буквально в прошлом месяце.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru