



Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Новая версия шифровальщика, замеченная в кибератаках не так давно, показала, насколько важно для авторов программ-вымогателей поддерживать устаревшую систему Windows XP, даже если сама Microsoft давно от неё отказалась.

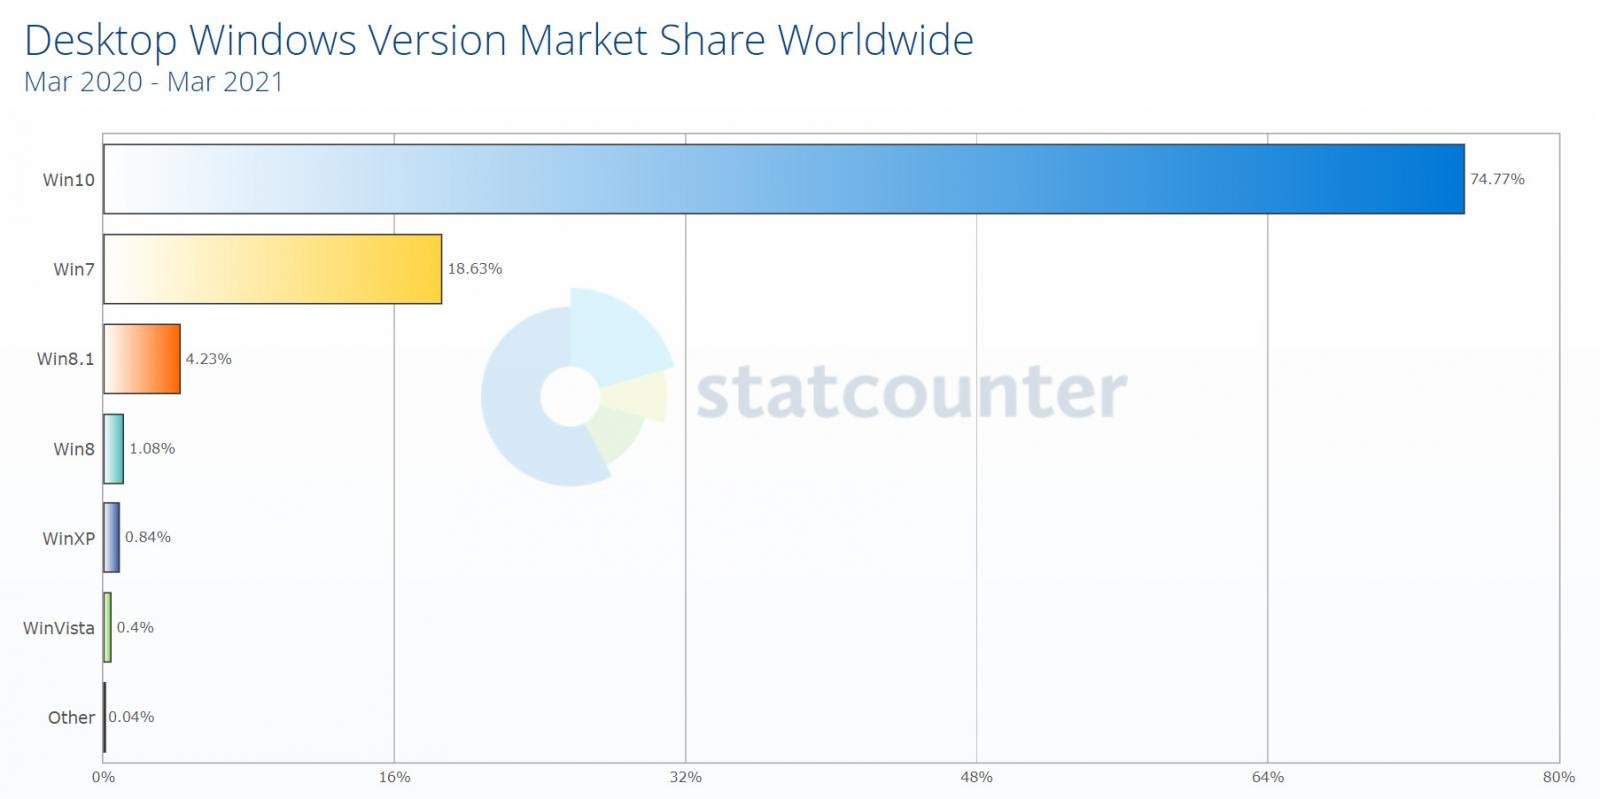
Срок жизни Windows XP подошёл к концу 8 апреля 2014 года, однако эту версию операционной системы по сей день используют чаще, чем ту же Windows Vista. По крайней мере, такую статистику приводят аналитики StatCounter.

По данным StatCounter, Windows XP занимает 0,84% от общего числа установленных в настоящее время систем Windows. Этот процент приблизительно в два раза превышает аналогичный показатель у Windows Vista.


Скорее всего, причина использования этой версии ОС кроется в привязанности к определённым устаревшим приложениям. Если разработчик не выпускал софт, адаптированный под следующие релизы Windows, то людей вполне можно понять.

И тут самое интересное: поскольку процент использующих Windows XP организаций достаточно ощутим, операторы программ-вымогателей должны непременно подстраивать свои зловреды под эту ОС. И это продемонстрировала новая версия шифровальщика Avaddon.

Как показал анализ команды MalwareHunterTeam, пойманный на просторах Сети вымогатель предназначается специально для атак на устройства, работающие под управлением Windows XP. Специалисты компании Emsisoft считают, что операторам шифровальщика играет на руку отсутствие поддержки устаревшей ОС.

«Злоумышленники не могут использовать Visual Studio 2019 для компиляции в Windows XP, им нужно брать Visual Studio 2017. Проблема в том, что если вы хотите использовать современные возможности C++, вам нужен новый компилятор», — пояснили эксперты.

Именно по этим причинам, по словам исследователей, Emsisoft не адаптирует свои дешифраторы под системы Windows XP.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru