



Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Таинственная группа киберпреступников использовала по меньшей мере 11 уязвимостей нулевого дня (0-day) в ходе хорошо подготовленной операции, затронувшей в 2020 году пользователей Android, iOS и Windows. О сложных кибератаках рассказала команда Google.

Интересно, что злоумышленники разнесли две свои кампании по времени: первая прошла в феврале 2020 года, а вторая — уже в октябре. Непонятно, для чего нужен был такой перерыв, но известно, что атакующие пытались заманить жертв на специальные сайты, перенаправлявшие их на серверы преступников.

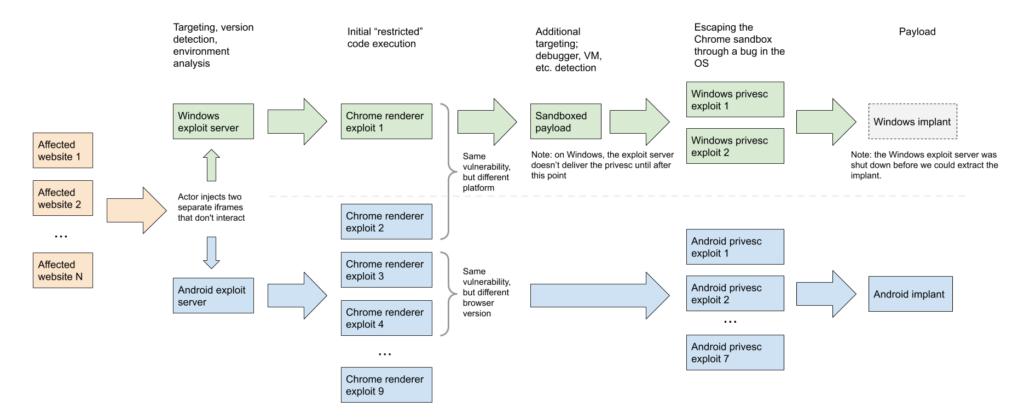
Там пользователей ждала эксплуатация целой цепочки различных уязвимостей, связанных между собой. Набор багов позволял атакующим проникнуть в систему жертвы, выбраться из песочницы браузера и повысить права в системе.

При этом в атаках злоумышленники не всегда рассчитывали на 0-day, а скорее комбинировали их с известными дырами, для которых разработчики уже выпустили патчи. Но самое крутое в исполнении киберпреступников — возможность на лету менять 0-day баги, если один из них патчился производителем.

На действия хорошо подготовленных и организованных атакующих обратили внимание в Google. Команда безопасности даже опубликовала отчёт, описывающий кампании преступников. Из эксплуатируемых хакерами 0-day можно отметить следующие бреши:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020 года);
  • CVE-2020-0938 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1020 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1027 – CSRSS-дыра в Windows (устранена в апреле 2020 года).


Google пока затрудняется сказать, кто же стоит за столь сложными атаками. Удивительно, что эти кибероперации пока даже не приписали российским властям.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru