



Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Фишинговые сайты теперь детектируют виртуальные машины через JavaScript

Владельцы фишинговых сайтов теперь используют JavaScript для детектирования виртуальных машин и «безголовых устройств» (используются без монитора, клавиатуры и мыши), с помощью которых специалисты в области кибербезопасности вычисляют подобные вредоносные ресурсы.

Если один из таких фишинговых сайтов обнаружит признаки анализа со стороны исследователей, он отобразит пустую веб-страницу. Если же на ресурс попадёт жертва, то она увидит уже полноценный контент.

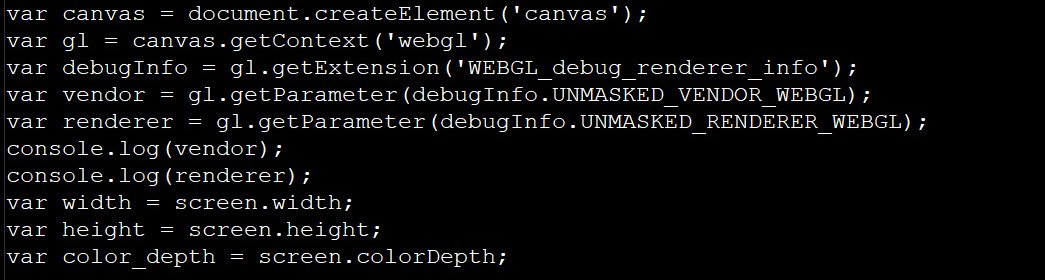
Хитрый скрипт, отвечающий за детектирование виртуальных машин, обнаружила команда MalwareHunterTeam. По словам экспертов, этот JavaScript-код проверяет ширину и высоту дисплея устройства посетителя, а также использует API WebGL для обращения к движку браузера.


Первым делом скрипт определяет, используются ли такие рендеры, как SwiftShader, LLVMpipe или VirtualBox. Именно они, как правило, выдают виртуальную машину. Помимо этого, JavaScript проверяет глубину цвета дисплея устройства.

Если фишинговый сайт «заподозрит» неладное, он выведет сообщение в консоль браузера и отобразит пустую страницу. Обычный же пользователь увидит контент, замаскированный под легитимный сайт.

Интересно, что фишеры воспользовались информацией, опубликованной в статье 2019 года. В ней специалисты описывали метод использования JavaScript для детектирования виртуальных машин.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru