



Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

По данным Zimperium, 14% мобильных приложений, использующих облачные сервисы для хранения данных, раскрывают информацию, которую можно использовать для мошенничества или проведения атак на корпоративные сети. Основной причиной таких проблем являются ошибки в конфигурации облачных контейнеров, допущенные разработчиками программ.

Современные мобильные приложения зачастую хранят данные, связанные с их использованием, на специализированных сервисах. Доступ к этой информации осуществляется разными способами — загрузкой статических файлов, обращением к базе данных, через API. Полагаясь на сервис-провайдеров, разработчики приложений, к сожалению, нередко упускают из виду важный аспект — защиту на стороне сервера.

Согласно статистике Zimperium, из облачных хранилищ у разработчиков наиболее популярны веб-сервисы Amazon (AWS), Microsoft Azure, Google Storage и Google Firebase. Предоставляемые ими услуги включают доступ к настройкам облачных контейнеров и подробным инструкциям по их использованию.

Тем не менее, исследование показало, что создатели приложений редко пользуются этими удобствами и довольствуются настройками, выставленными по умолчанию. Такая небрежность может привести к тому, что доверенная стороннему сервису информация окажется легко доступной и попадет в руки злоумышленников.

Чтобы определить масштабы бедствия, специалисты Zimperium изучили 1,3 млн различных Android- и iOS-приложений. Как выяснилось, 14% из них используют небезопасные политики доступа к облаку и могут слить данные на сторону.

В частности, под угрозой раскрытия оказалась следующая информация: 

  • данные, позволяющие установить личность пользователя; 
  • сведения, ценные для мошенников (изображения чеков с данными покупки, ID сеанса регистрации, ID клиента, токены платежных карт); 
  • IP-адрес и детали используемой инфраструктуры (серверные скрипты, ключи SSH, конфигурационные файлы сервера, установочные файлы, а в отдельных случаях — даже пароли к точкам приема платежей).

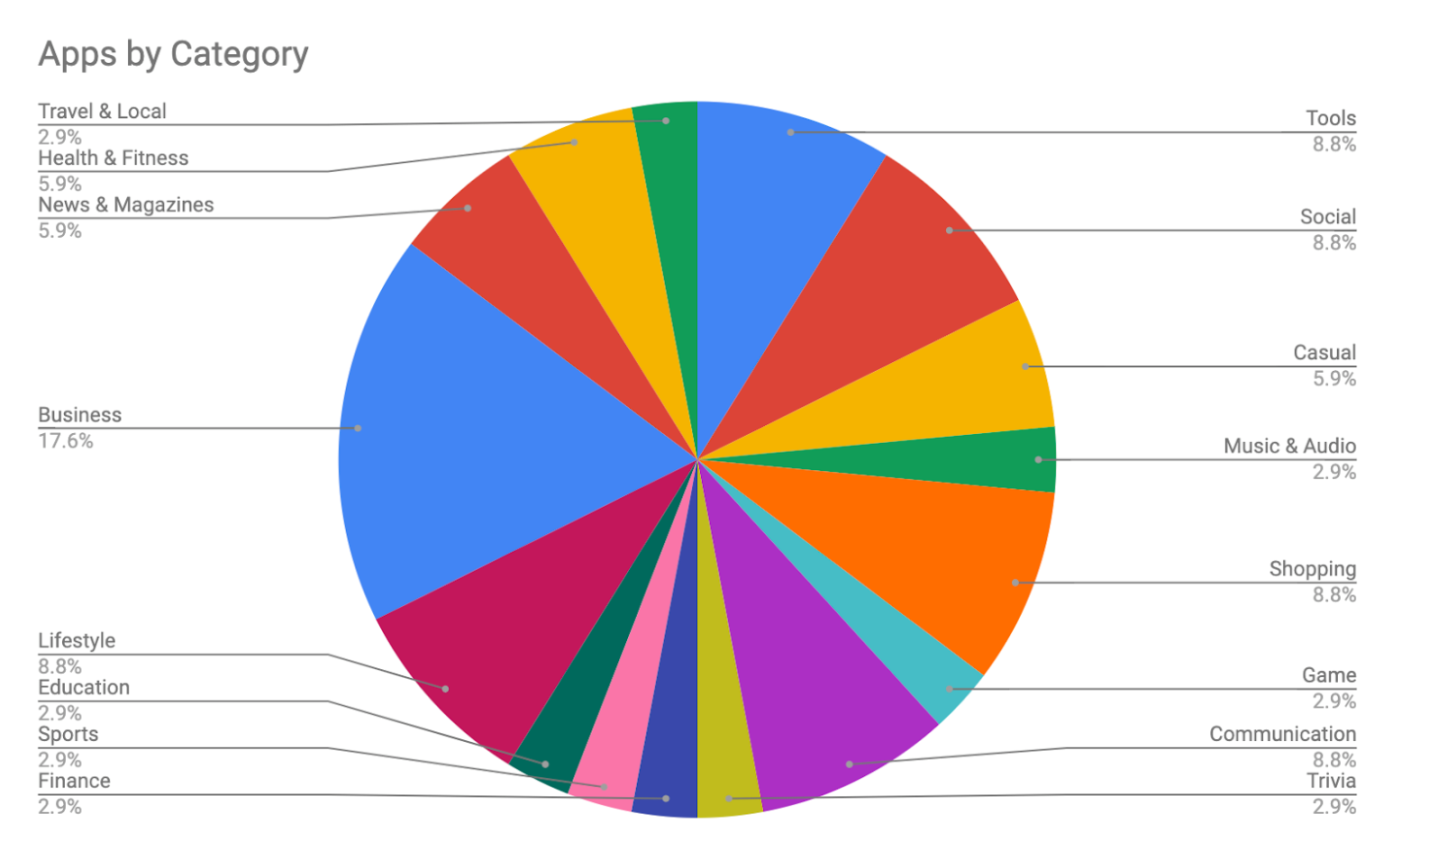
Наиболее часто грешат такими ошибками разработчики бизнес-приложений, программ для шопинга, клиентов соцсетей, приложений передачи данных и специнструментов.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru