



Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

Тысячи Android- и iOS-приложений сливают данные из облачных хранилищ

По данным Zimperium, 14% мобильных приложений, использующих облачные сервисы для хранения данных, раскрывают информацию, которую можно использовать для мошенничества или проведения атак на корпоративные сети. Основной причиной таких проблем являются ошибки в конфигурации облачных контейнеров, допущенные разработчиками программ.

Современные мобильные приложения зачастую хранят данные, связанные с их использованием, на специализированных сервисах. Доступ к этой информации осуществляется разными способами — загрузкой статических файлов, обращением к базе данных, через API. Полагаясь на сервис-провайдеров, разработчики приложений, к сожалению, нередко упускают из виду важный аспект — защиту на стороне сервера.

Согласно статистике Zimperium, из облачных хранилищ у разработчиков наиболее популярны веб-сервисы Amazon (AWS), Microsoft Azure, Google Storage и Google Firebase. Предоставляемые ими услуги включают доступ к настройкам облачных контейнеров и подробным инструкциям по их использованию.

Тем не менее, исследование показало, что создатели приложений редко пользуются этими удобствами и довольствуются настройками, выставленными по умолчанию. Такая небрежность может привести к тому, что доверенная стороннему сервису информация окажется легко доступной и попадет в руки злоумышленников.

Чтобы определить масштабы бедствия, специалисты Zimperium изучили 1,3 млн различных Android- и iOS-приложений. Как выяснилось, 14% из них используют небезопасные политики доступа к облаку и могут слить данные на сторону.

В частности, под угрозой раскрытия оказалась следующая информация: 

  • данные, позволяющие установить личность пользователя; 
  • сведения, ценные для мошенников (изображения чеков с данными покупки, ID сеанса регистрации, ID клиента, токены платежных карт); 
  • IP-адрес и детали используемой инфраструктуры (серверные скрипты, ключи SSH, конфигурационные файлы сервера, установочные файлы, а в отдельных случаях — даже пароли к точкам приема платежей).

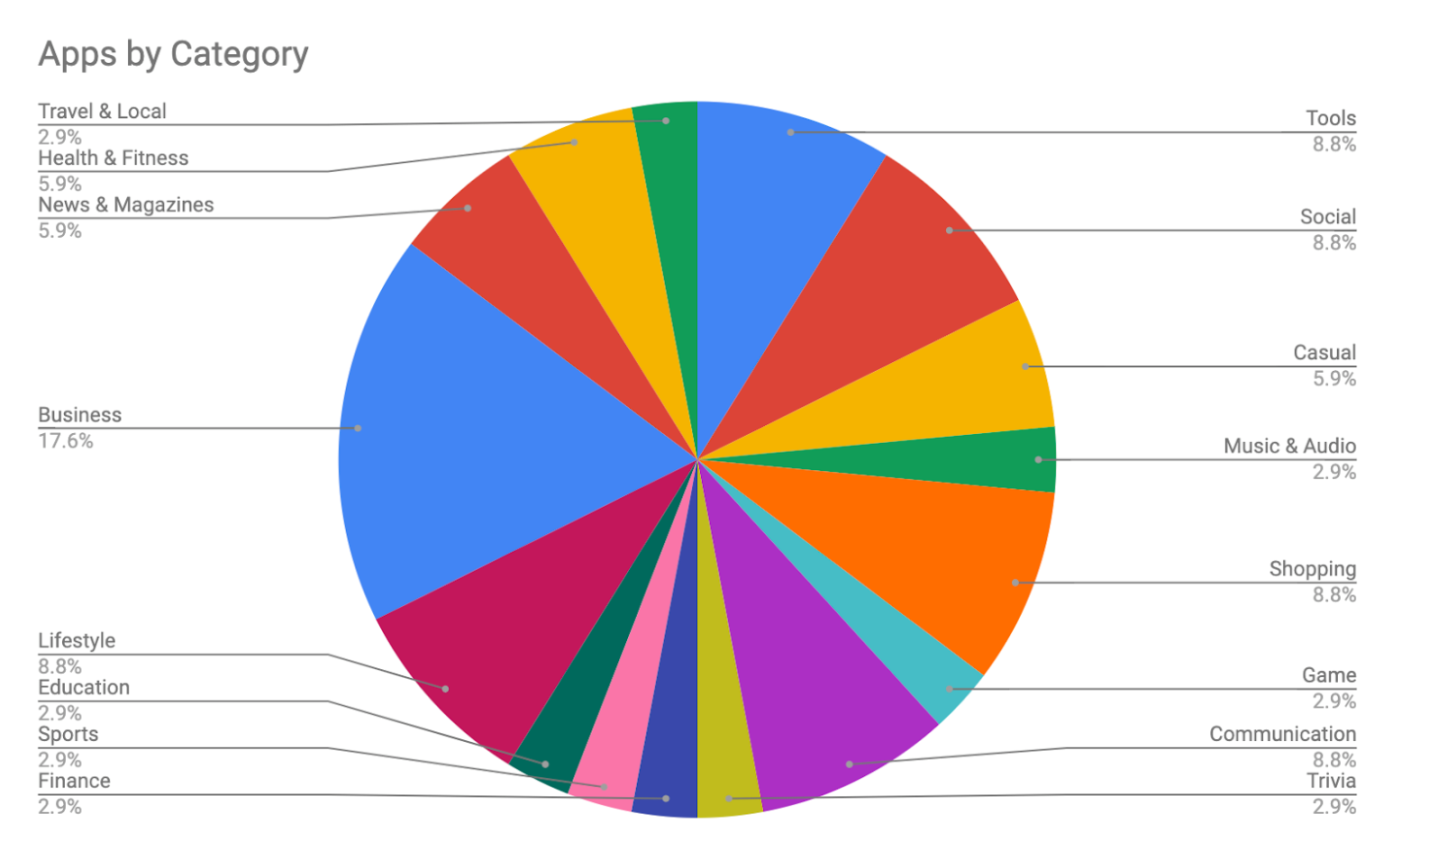
Наиболее часто грешат такими ошибками разработчики бизнес-приложений, программ для шопинга, клиентов соцсетей, приложений передачи данных и специнструментов.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru