



В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

Разработчики из компании CD Projekt Red выпустили патч для недавно обнаруженной уязвимости в популярной игре Cyberpunk 2077. Напомним, что брешь позволяла выполнить код удалённо, а использовать её в атаке можно было с помощью модов и файлов сохранений.

В начале февраля 2021 года представители CD Projekt Red уведомили геймеров по всему миру о наличии проблемы безопасности. В частности, любителям игрового проекта Cyberpunk 2077 крайне рекомендовалось избегать модов и сохранений, загруженных из непроверенных источников.

Корень проблемы заключался в том, как видеоигра Cyberpunk 2077 обрабатывала файлы DLL. Некто PixelRick, создатель CyberpunkSaveEditor, подробно рассказал о методе эксплуатации, который приводил к удалённому выполнению кода. Ключевую роль здесь играет уязвимость переполнения буфера и библиотека xinput1_3.dll.

Другими словами, атакующие с помощью выявленной уязвимости вполне могли выполнить команды, а также загрузить и запустить вредоносные программы на компьютере жертвы.

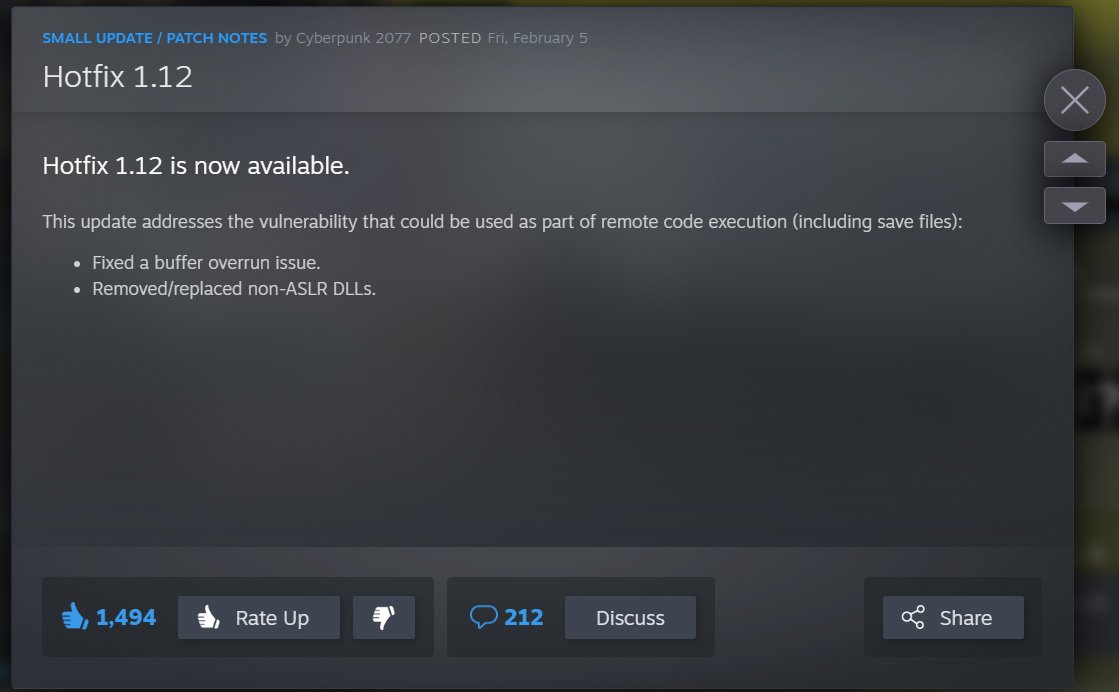
На помощь пришёл патч от CD Projekt — Hotfix 1.12, описание которого говорит о том, что «разработчики устранили возможность переполнения буфера и убрали/заменили все DLL-файлы, не использующие ASLR».


Таким образом, теперь уязвимая библиотека xinput1_3.dll не фигурирует в работе игры Cyberpunk 2077 — её место заняла C:\Windows\System32\xinput1_4.dll, которая поставляется с Windows 10. Технология ASLR после выхода обновления задействована по полной программе.

Специалисты настоятельно рекомендуют установить вышедший патч, поскольку это займёт всего несколько секунд. Если вы запускаете Cyberpunk 2077 вне Steam или используете менеджер модов, постарайтесь всё равно выделить время и поставить патч в самом Steam.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru