



В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

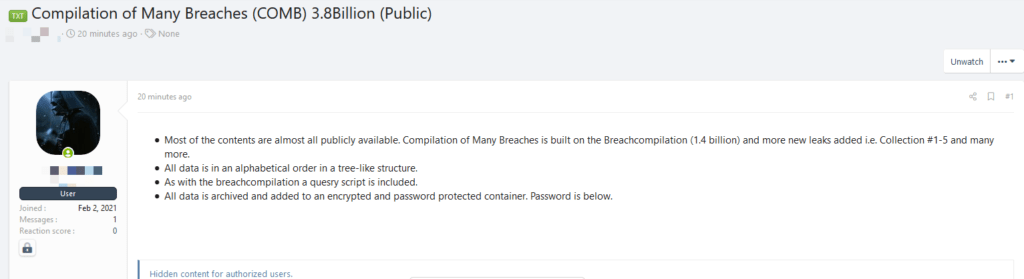
На популярном хакерском форуме появилась крупнейшая база скомпрометированных данных — 3,2 миллиарда пар адресов электронной почты и паролей от них. Вся информация выложена в виде простого текста, сами учётные данные были собраны из прошлых крупных утечек, с которыми столкнулись Netflix, LinkedIn, Exploit.in, Bitcoin.

Слитой базе дали имя «Compilation of Many Breaches» (COMB). Все данные запакованы в защищённый паролем архив.


Помимо прочего, в архиве лежит скрипт count_total.sh, который до этого уже встречался исследователям в области кибербезопасности в утечке 2017 года. Также COMB содержит файл query.sh, используемый для запроса имейлов, и sorter.sh — для сортировки слитых сведений.

Специалисты проекта CyberNews добавили новые адреса электронной почты, встречающиеся в COMB, в свой инструмент для проверки данных — Personal Data Leak Checker. Если у пользователя есть подозрение, что его информация может находиться в слитой базе, Personal Data Leak Checker позволит проверить факт утечки.

К счастью, совсем новых данных в компиляции COMB исследователи не нашли. БД просто впитала в себя фигурировавшие в других эпизодах сведения, рассортированные в алфавитном порядке. При этом эксперты пока не вычислили все базы, включённые в COMB.

«Эта собирательная база, судя по всему, основана на похожей компиляции 2017 года. Тогда, напомним, сотрудники 4iQ обнаружили БД, насчитывающую 1,4 миллиарда имейлов и паролей в виде простого текста», — пишет CyberNews.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru