



Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Для обхода защитных почтовых шлюзов и фильтров авторы адресных фишинговых писем используют новаторский способ сокрытия вредоносного содержимого страницы. Теги JavaScript, внедряемые в HTML-код, шифруются с использованием азбуки Морзе.

Новая фишинговая компания стартовала, по всей видимости, в начале текущего месяца. Первые образцы мошеннических вложений были загружены на VirusTotal 2 февраля.

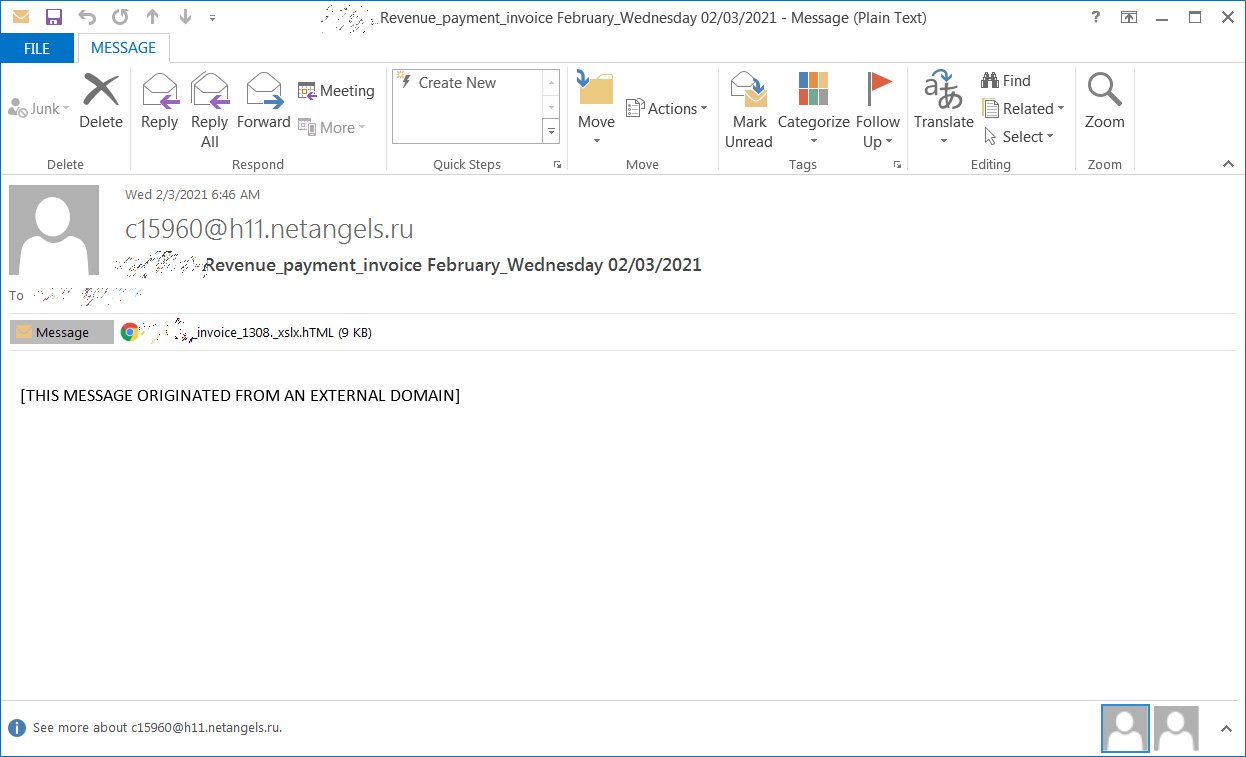
Поддельные сообщения замаскированы под требование оплаты услуг от имени некой организации. Прикрепленный файл, судя по названию, содержит счет-фактуру, выписанный на имя получателя письма, однако двойное расширение — ._xlsx.hTML — должно сразу насторожить адресата.


При просмотре вложения в текстовом редакторе эксперты обнаружили JavaScript, сопоставляющий буквы и цифры с символами азбуки Морзе. Этот сценарий расшифровывает код «морзянки», вызывая функцию decodeMorse(). На выходе получается шестнадцатеричная строка, декодирование которой выявляет теги JavaScript, подставляемые в HTML-код страницы.

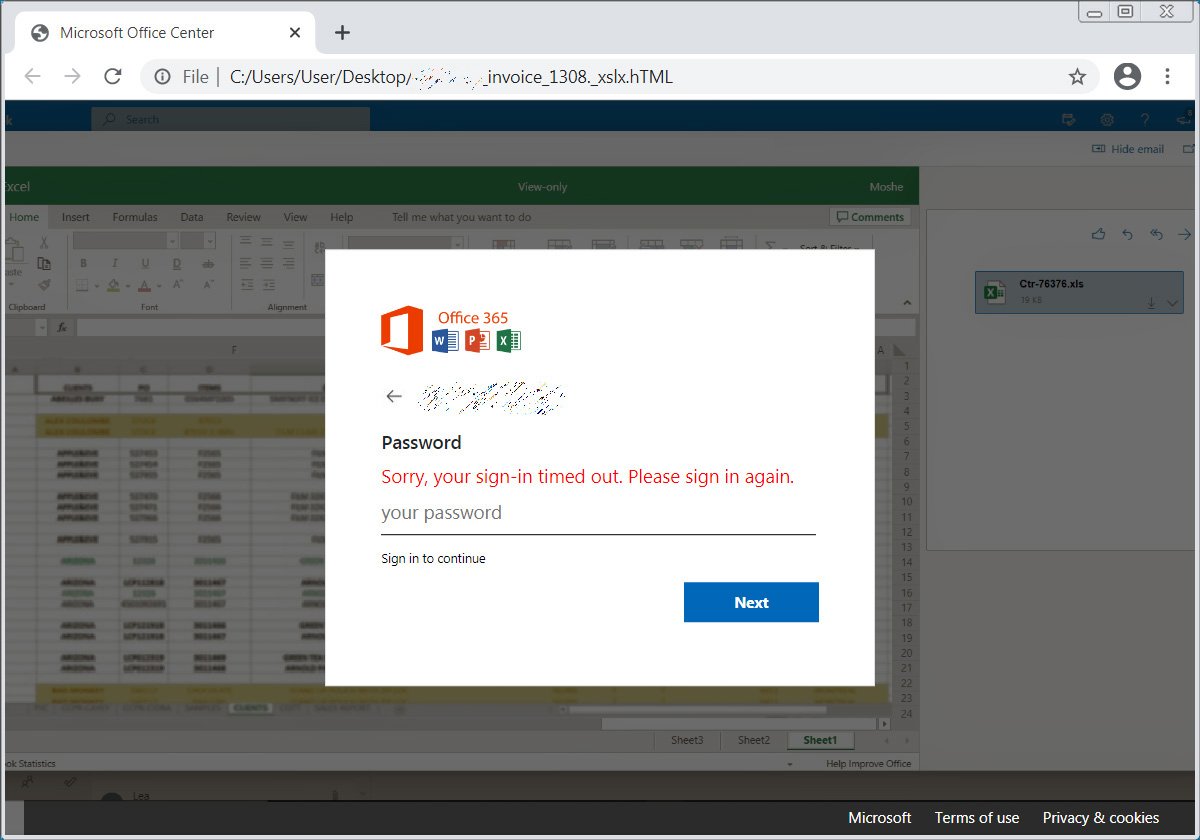
Внедрение скриптов в данном случае обеспечивает ресурсы, необходимые для рендеринга поддельной таблицы Excel с диалоговым окном — пользователю сообщается, что время авторизации истекло и нужно повторно ввести пароль. Если жертва последует этому указанию, данные из формы отправятся на сервер злоумышленников.

Для пущей убедительности фишинговая страница снабжена логотипом атакуемой компании — мошенники получают его с сайта logo.clearbit.comservice. Если требуемого значка там нет, они используют логотип Office 365.


Исследователям из BleepingComputer пока удалось выявить 11 мишеней текущей фишинговой кампании: SGS, Dimensional, Metrohm, SBI Mauritius Ltd (подразделение Государственного банка Индии), NUOVO IMAIE, Bridgestone, Cargeas, ODDO BHF Asset Management, Dea Capital, Equinti и Capital Four.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru