



Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Android-устройства атакует бот Matryosh — наследник Mirai

Новый Linux-вредонос распространяется, используя интерфейс отладки ADB (Android Debug Bridge), и приобщает мобильные устройства к ботнету с единственной целью — сделать их соучастниками DDoS-атаки.

Новобранец был обнаружен в конце прошлого месяца; на мониторах Qihoo 360 он засветился как Mirai. Анализ показал, что новый бот, действительно, использует фреймворк этого известного громкими DDoS-атаками зловреда, но в отличие от него прячет свой C2-сервер в сети Tor.

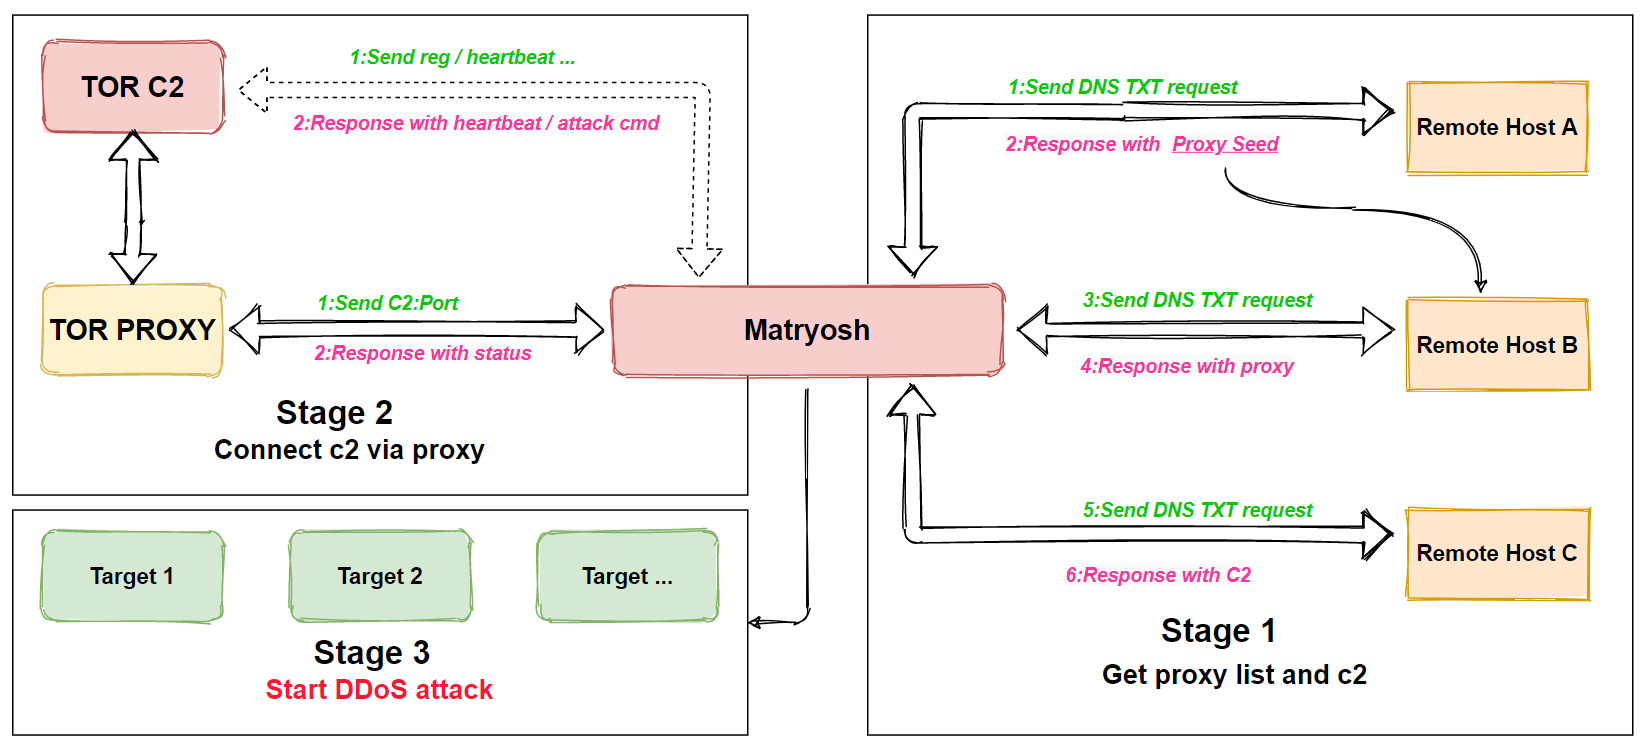
Из-за многоступенчатой схемы поиска центра управления и ведущих к нему прокси-серверов новоявленный бот получил кодовое имя Matryosh — «Матрешка». Получить нужные адреса ему помогают ресурсные записи DNS TXT, которые он запрашивает и разбирает по заданному алгоритму.


Боты Matryosh не имеют встроенного сканера и не оперируют эксплойтами. Их единственное назначение — проведение DDoS-атак по типу flood (TCP, IMCP и UDP).

Заражение целевого устройства тоже происходит поэтапно. Внедренная через ADB полезная нагрузка загружает и запускает скрипты с удаленного сервера 199[.]19[.]226[.]25 (скорее всего, взломан; штат Вайоминг). Эти скрипты, в свою очередь, загружают вариант основного модуля Matryosh в соответствии с используемым CPU (архитектура х86, ARM, MIPS и проч.).

Чтобы обмануть жертву, зловред при запуске переименовывает свой процесс и отображает ошибку ввода stdin: pipe failed. Ключевые ресурсы Matryosh зашифрованы, что затрудняет его анализ.

Уловка с выводом ошибки при запуске, использование Tor, а также формат команд, получаемых ботом, указывают на родственную связь с LeetHozer — другим Mirai-подобным зловредом, которого исследователи обнаружили почти год назад. Ту находку в Qihoo 360 относят к семейству Moobot; создатели таких DDoS-ботов взяли за основу код Mirai и постоянно экспериментируют, порождая все новые и новые итерации.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru