



Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Специалисты Google утверждают, что доброй четверти 0-day уязвимостей, которые злоумышленники эксплуатировали в 2020 году, можно было избежать банальным грамотным патчингом. Если бы разработчики своевременно и добросовестно устраняли бреши в своих продуктах, успешных кибератак было бы на порядок меньше, уверены в Google.

Команда Project Zero, специализирующаяся на поиске проблем безопасности, утверждает, что за весь прошлый год ей удалось выявить 24 уязвимости нулевого дня. Все эти дыры использовались в реальных атаках.

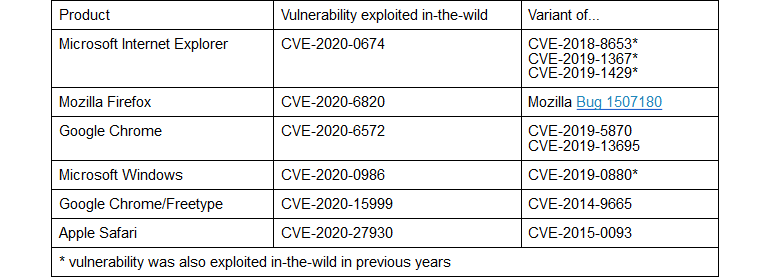
Шесть обнаруженных багов представляли собой вариации старых уязвимостей, которые уже были описаны экспертами в предыдущие годы. Другими словами, киберпреступники просто изучили отчёты о проблемах безопасности, выделили важные моменты и создали новые эксплойты для старых дыр.

«Для разработки некоторых новых эксплойтов потребовалось заменить всего одну-две строки в коде. В результате на выходе злоумышленники получили вполне рабочие инструменты для новых атак», — пишут специалисты Project Zero в блоге.

Исследователи имеют в виду эксплойты для 0-day в таких серьёзных продуктах, как Chrome, Firefox, Internet Explorer, Safari и Windows. Команда Project Zero даже опубликовала таблицу, в которой наглядно видно, из какой старой уязвимости появилась новая:


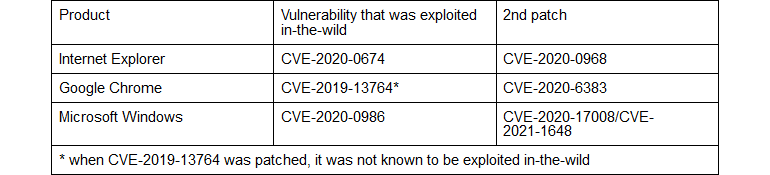
Ещё три 0-day бреши, выявленные и якобы устранённые в 2020 году, можно было использовать в атаках приблизительно похожим способом. По словам экспертов, потребовались дополнительные патчи для Chrome, Internet Explorer и Windows.

При этом в Project Zero подчёркивают, что если бы у злоумышленников была возможность изучить выпущенные патчи, они с большой долей вероятности смогли бы создать новые рабочие эксплойты.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru