



Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Специалисты Google утверждают, что доброй четверти 0-day уязвимостей, которые злоумышленники эксплуатировали в 2020 году, можно было избежать банальным грамотным патчингом. Если бы разработчики своевременно и добросовестно устраняли бреши в своих продуктах, успешных кибератак было бы на порядок меньше, уверены в Google.

Команда Project Zero, специализирующаяся на поиске проблем безопасности, утверждает, что за весь прошлый год ей удалось выявить 24 уязвимости нулевого дня. Все эти дыры использовались в реальных атаках.

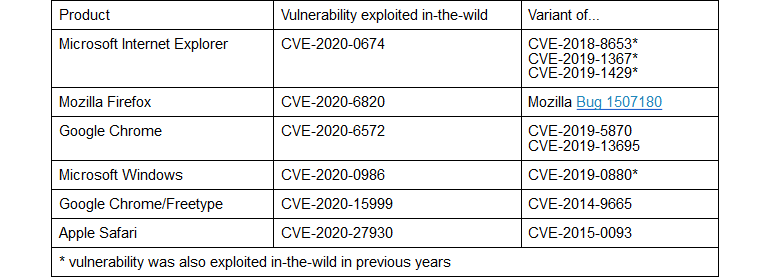
Шесть обнаруженных багов представляли собой вариации старых уязвимостей, которые уже были описаны экспертами в предыдущие годы. Другими словами, киберпреступники просто изучили отчёты о проблемах безопасности, выделили важные моменты и создали новые эксплойты для старых дыр.

«Для разработки некоторых новых эксплойтов потребовалось заменить всего одну-две строки в коде. В результате на выходе злоумышленники получили вполне рабочие инструменты для новых атак», — пишут специалисты Project Zero в блоге.

Исследователи имеют в виду эксплойты для 0-day в таких серьёзных продуктах, как Chrome, Firefox, Internet Explorer, Safari и Windows. Команда Project Zero даже опубликовала таблицу, в которой наглядно видно, из какой старой уязвимости появилась новая:


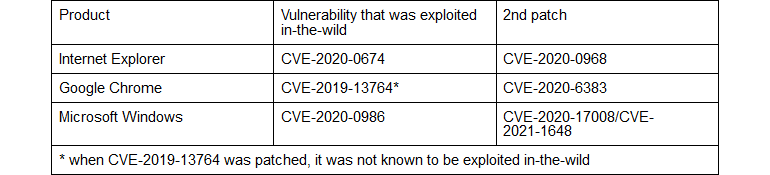
Ещё три 0-day бреши, выявленные и якобы устранённые в 2020 году, можно было использовать в атаках приблизительно похожим способом. По словам экспертов, потребовались дополнительные патчи для Chrome, Internet Explorer и Windows.

При этом в Project Zero подчёркивают, что если бы у злоумышленников была возможность изучить выпущенные патчи, они с большой долей вероятности смогли бы создать новые рабочие эксплойты.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru