



Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Специалисты Google утверждают, что доброй четверти 0-day уязвимостей, которые злоумышленники эксплуатировали в 2020 году, можно было избежать банальным грамотным патчингом. Если бы разработчики своевременно и добросовестно устраняли бреши в своих продуктах, успешных кибератак было бы на порядок меньше, уверены в Google.

Команда Project Zero, специализирующаяся на поиске проблем безопасности, утверждает, что за весь прошлый год ей удалось выявить 24 уязвимости нулевого дня. Все эти дыры использовались в реальных атаках.

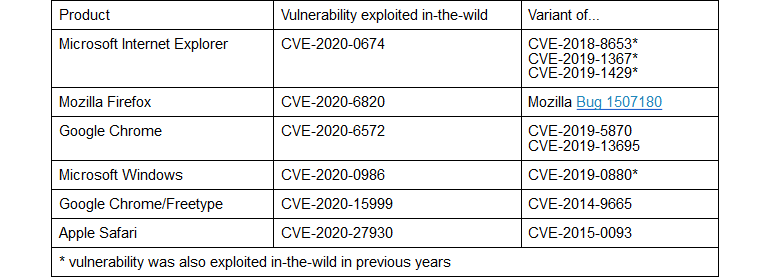
Шесть обнаруженных багов представляли собой вариации старых уязвимостей, которые уже были описаны экспертами в предыдущие годы. Другими словами, киберпреступники просто изучили отчёты о проблемах безопасности, выделили важные моменты и создали новые эксплойты для старых дыр.

«Для разработки некоторых новых эксплойтов потребовалось заменить всего одну-две строки в коде. В результате на выходе злоумышленники получили вполне рабочие инструменты для новых атак», — пишут специалисты Project Zero в блоге.

Исследователи имеют в виду эксплойты для 0-day в таких серьёзных продуктах, как Chrome, Firefox, Internet Explorer, Safari и Windows. Команда Project Zero даже опубликовала таблицу, в которой наглядно видно, из какой старой уязвимости появилась новая:


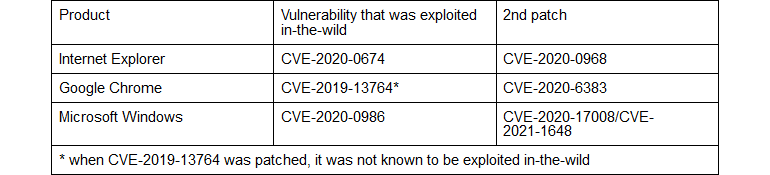
Ещё три 0-day бреши, выявленные и якобы устранённые в 2020 году, можно было использовать в атаках приблизительно похожим способом. По словам экспертов, потребовались дополнительные патчи для Chrome, Internet Explorer и Windows.

При этом в Project Zero подчёркивают, что если бы у злоумышленников была возможность изучить выпущенные патчи, они с большой долей вероятности смогли бы создать новые рабочие эксплойты.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru