



Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Специалисты Google утверждают, что доброй четверти 0-day уязвимостей, которые злоумышленники эксплуатировали в 2020 году, можно было избежать банальным грамотным патчингом. Если бы разработчики своевременно и добросовестно устраняли бреши в своих продуктах, успешных кибератак было бы на порядок меньше, уверены в Google.

Команда Project Zero, специализирующаяся на поиске проблем безопасности, утверждает, что за весь прошлый год ей удалось выявить 24 уязвимости нулевого дня. Все эти дыры использовались в реальных атаках.

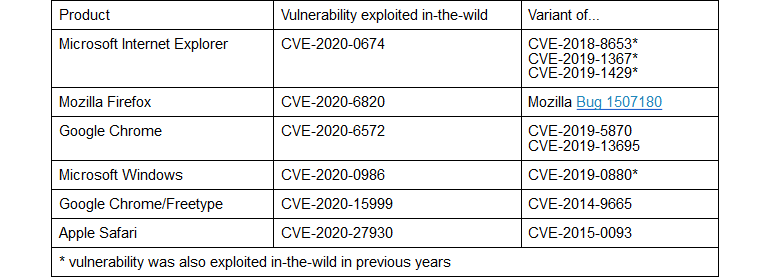
Шесть обнаруженных багов представляли собой вариации старых уязвимостей, которые уже были описаны экспертами в предыдущие годы. Другими словами, киберпреступники просто изучили отчёты о проблемах безопасности, выделили важные моменты и создали новые эксплойты для старых дыр.

«Для разработки некоторых новых эксплойтов потребовалось заменить всего одну-две строки в коде. В результате на выходе злоумышленники получили вполне рабочие инструменты для новых атак», — пишут специалисты Project Zero в блоге.

Исследователи имеют в виду эксплойты для 0-day в таких серьёзных продуктах, как Chrome, Firefox, Internet Explorer, Safari и Windows. Команда Project Zero даже опубликовала таблицу, в которой наглядно видно, из какой старой уязвимости появилась новая:


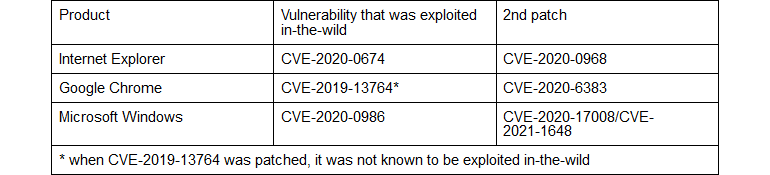
Ещё три 0-day бреши, выявленные и якобы устранённые в 2020 году, можно было использовать в атаках приблизительно похожим способом. По словам экспертов, потребовались дополнительные патчи для Chrome, Internet Explorer и Windows.

При этом в Project Zero подчёркивают, что если бы у злоумышленников была возможность изучить выпущенные патчи, они с большой долей вероятности смогли бы создать новые рабочие эксплойты.

Подпишитесь на новости

macOS 27 запустили на ноутбуке со Snapdragon, для загрузки пока нужен Mac

Разработчик Мигель C запустил macOS 27 на Asus Zenbook A16 с процессором Snapdragon X2 Elite. Проект получил название Snapintosh. Правда, превращение Windows-ноутбука в Mac пока требует настоящего яблочного компьютера при каждой загрузке.

Инструменты автор опубликовал в репозитории Snapintosh. Поддерживается только Asus Zenbook A16 UX3607OA с чипом X2E-96-100: настройки аппаратуры привязаны к конкретной модели.

Система использует стандартное ядро macOS и слой совместимости на базе гипервизора. Уже работают встроенный NVMe-накопитель, клавиатура, тачпад и аппаратное ускорение графики Adreno через Metal.


Список недостающего тоже внушительный: нет звука, Bluetooth, камеры, сна и поддержки внешних мониторов. Подключение к Wi-Fi проверено через вспомогательный механизм с участием Mac, а обычное подключение из меню macOS пока не работает.

Для запуска нужен компьютер Apple с macOS 27, соединённый с Asus по USB-C. Через него передаются компоненты загрузки и выполняются служебные операции. Самостоятельно включиться и загрузить систему ноутбук пока не может.

Автор предупреждает и о риске потери данных: установка меняет разделы внутреннего SSD, а ошибка способна повредить в том числе Windows.

RSS: Новости на портале Anti-Malware.ru