



Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

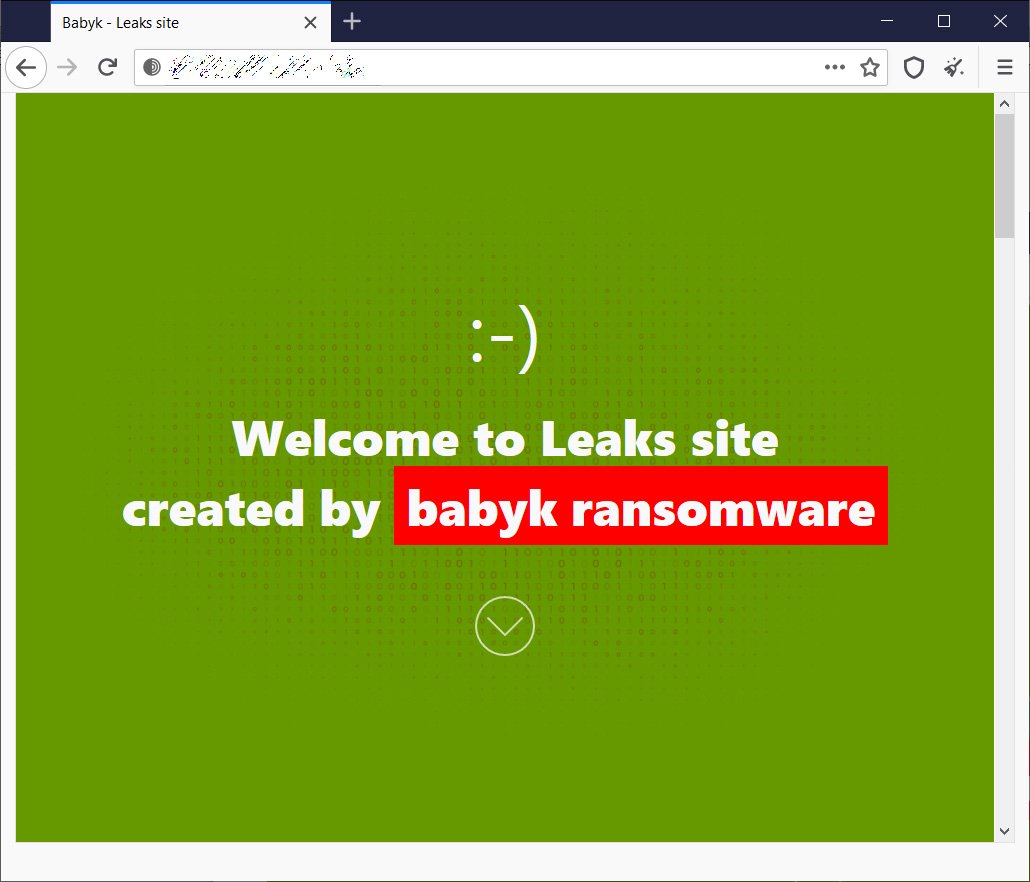
На ландшафте киберугроз не так давно появился вымогатель Babyk, операторы которого даже запустили специальный сайт, где размещаются украденные у жертв данные. Согласно опубликованной на ресурсе злоумышленников информации, Babyk в некоторых случаях атакует организации за поддержку движений LGBT+ и BLM.

Операторы относительно нового шифровальщика прибегают к стратегии, которую представили в 2019 году стоящие за вредоносом Maze киберпреступники. Она заключается в краже конфиденциальных данных и давлении на жертву с двух позиций: зашифрованные файлы и угроза публикации сведений.

Если у организации есть свежая резервная копия, позволяющая быстро восстановить пострадавшие файлы, злоумышленники всё равно будут продолжать требовать деньги, угрожая разместить на специальном сайте внутренние данные.

Babyk ворвался на арену в начале этого года и сразу начал атаковать организации по всему миру. Сначала операторы публиковали украденную информацию на форумах «Raid Forums», однако потом заявили, что будет лучше запустить собственный веб-ресурс.

Именно этот сайт проанализировал специалист компании Emsisoft Бретт Кэллоу. По словам эксперта, в настоящее время на площадке размещены данные трёх организаций, также есть список всех атакованных компаний.


Киберпреступники обозначили конкретные сферы, которые они не будут трогать: больницы, некоммерческие организации, учебные заведения и малый бизнес. Однако есть оговорка: НКО непременно ждёт атака, если она поддерживает движения LGBT и BLM.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru