



Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

Babyk оказался вымогателем-расистом — атакует НКО, поддерживающие BLM

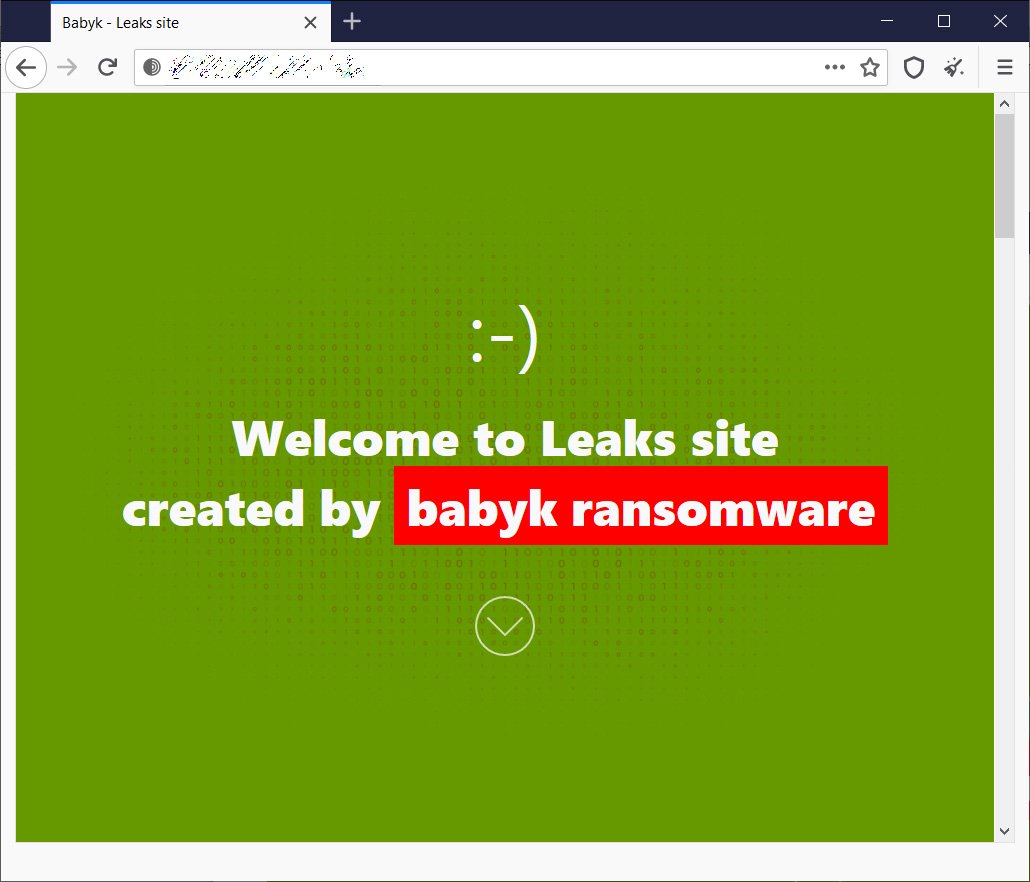
На ландшафте киберугроз не так давно появился вымогатель Babyk, операторы которого даже запустили специальный сайт, где размещаются украденные у жертв данные. Согласно опубликованной на ресурсе злоумышленников информации, Babyk в некоторых случаях атакует организации за поддержку движений LGBT+ и BLM.

Операторы относительно нового шифровальщика прибегают к стратегии, которую представили в 2019 году стоящие за вредоносом Maze киберпреступники. Она заключается в краже конфиденциальных данных и давлении на жертву с двух позиций: зашифрованные файлы и угроза публикации сведений.

Если у организации есть свежая резервная копия, позволяющая быстро восстановить пострадавшие файлы, злоумышленники всё равно будут продолжать требовать деньги, угрожая разместить на специальном сайте внутренние данные.

Babyk ворвался на арену в начале этого года и сразу начал атаковать организации по всему миру. Сначала операторы публиковали украденную информацию на форумах «Raid Forums», однако потом заявили, что будет лучше запустить собственный веб-ресурс.

Именно этот сайт проанализировал специалист компании Emsisoft Бретт Кэллоу. По словам эксперта, в настоящее время на площадке размещены данные трёх организаций, также есть список всех атакованных компаний.


Киберпреступники обозначили конкретные сферы, которые они не будут трогать: больницы, некоммерческие организации, учебные заведения и малый бизнес. Однако есть оговорка: НКО непременно ждёт атака, если она поддерживает движения LGBT и BLM.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru