



В прошлом году жертвы шифровальщиков отдали злодеям $350 миллионов

В прошлом году жертвы шифровальщиков отдали злодеям $350 миллионов

В прошлом году жертвы шифровальщиков отдали злодеям $350 миллионов

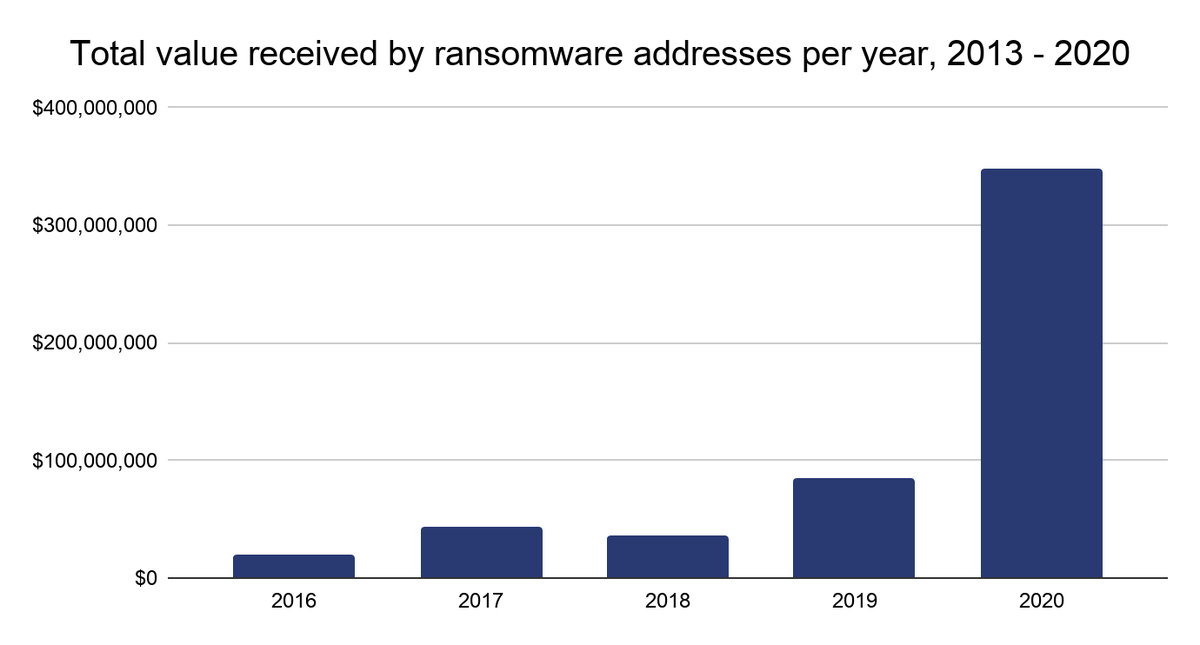
По данным аналитической компании Chainalysis, в 2020 году доходы операторов вымогательских программ возросли на 311% и составили около $350 миллионов. Общая сумма выкупа, уплаченного жертвами за возврат файлов, была определена на основании зафиксированных транзакций на блокчейн-адресах, засветившихся в атаках шифровальщиков.

Публикуя отчет, аналитики отметили, что их оценка, скорее всего, сильно занижена. Далеко не все жертвы вымогательства раскрывают факт зловредной атаки и свои потери. Тем не менее, в прошлом году активность преступников, оперирующих программами-шифровальщиками, действительно, повысилась — в основном за счет появления новых зловредов и роста аппетитов давних игроков этого рынка.


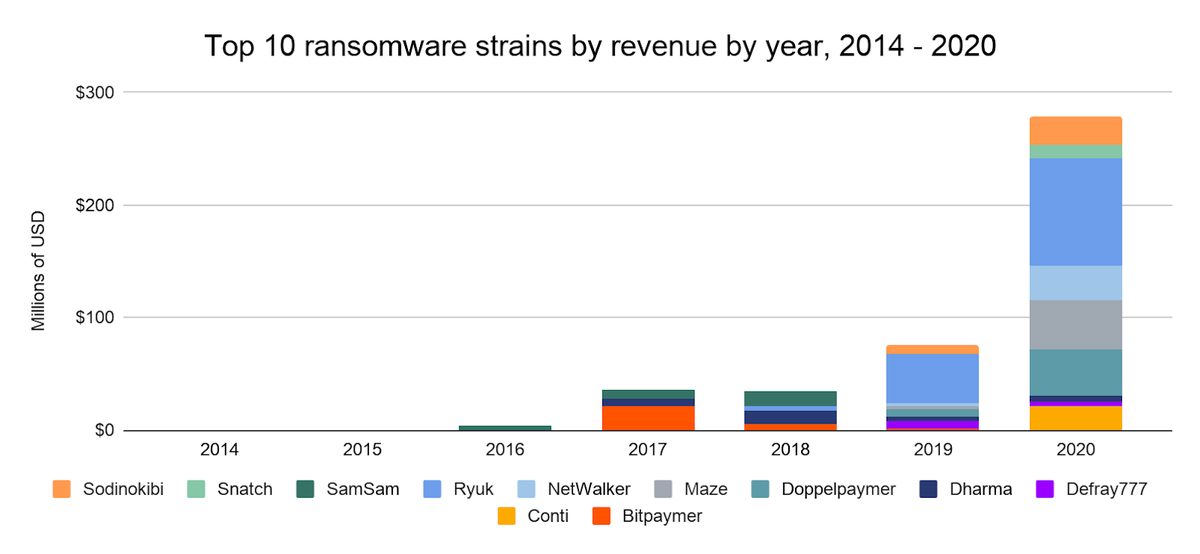
Согласно статистике Chainalysis, больше всех обогатились операторы таких вредоносов, как Ryuk, Maze (добровольно завершил свою карьеру), Doppelpaymer, Netwalker (остановлен принудительно), Conti и REvil, он же Sodinokibi. Шифровальщики Snatch, RansomExx / Defray777 и Dharma показали меньшую отдачу, но все равно принесли своим хозяевам миллионы.


Многие вымогательские программы сдаются в аренду, и злоумышленники часто кочуют между такими RaaS-сервисами (ransomware-as-a-service) в поисках варианта, сулящего хороший навар. В итоге получается, что преступников, промышляющих вымогательством, не так много, как принято считать.

Несмотря на рост доходов, отмываемых через криптобиржи, реальная прибыль операторов шифровальщиков не столь велика, как им хотелось бы. Кроме RaaS-услуг, им приходится оплачивать надежный хостинг (bulletproof), покупать эксплойты, нанимать специалистов по тестированию на проникновение (пентесту).

Исследователи также обнаружили, что число сервисов, используемых злоумышленниками для отмывания денег, весьма ограниченно. В прошлом году, по данным Chainalysis, 82% доходов от вымогательских операций проходило через пять криптобирж. Это ценная информация для правоохранительных органов: заблокировав такой сайт, они могут одним ударом приостановить вредоносную активность сразу многих преступных групп.  

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru