



Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Эксперты рассказали, как работает деинсталлятор Emotet, созданный в рамках трансграничной операции по уничтожению опасного ботнета, и уточнили дату раздачи этого обновления на зараженные компьютеры. По новым данным, запуск процесса автоочистки произойдет 25 апреля.

О перехвате контроля над инфраструктурой Emotet — результате совместных усилий правоохранительных органов разных стран — стало известно 27 января. Резидентные боты были перенаправлены на подставные C2-серверы и перестали получать команды. Информация, найденная на серверах ботоводов, позволяет идентифицировать очаги заражения и приступить к очистке.

Два таких контроллера находились на территории Нидерландов, 17 — в Германии. Для переадресации ботов на sinkhole-серверы германские специалисты создали обновление, которое резидентный зловред уже начал скачивать в соответствии со своим графиком.

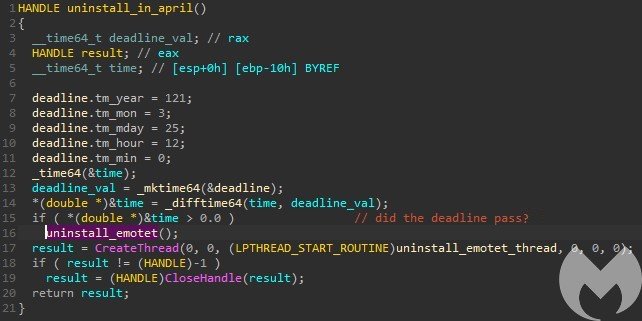
Как оказалось, подложный апдейт также содержит модуль, выполняющий удаление Emotet после определенной даты. Ранее сообщалось, что этот дедлайн наступит 25 марта, однако анализ кода EmotetLoader.dll, проведенный в Malwarebytes, показал, что подпрограмма деинсталляции заработает с 25 апреля (значение поля tm_mon — месяц —указано как 3 при возможных вариантах от 0 до 11).


В результате такого обновления будут удалены Windows-службы, ассоциированные с Emotet, и ключ реестра, созданный им для обеспечения автозапуска.

Причины отложенного старта деинсталляции ботов по-прежнему неизвестны. Эксперты BleepingComputer попытались их выяснить, обратившись в Федеральное ведомство Германии по уголовным делам (Bundeskriminalamt, BKA), но получили отказ — правоохранители сослались на незаконченное расследование. 

Возможно, операторы sinkhole-серверов надеются за три месяца собрать больше информации о заражениях и географическом местоположении жертв. ИТ-службам организаций тоже на руку эта задержка: они смогут произвести аудит своих активов и принять меры при обнаружении непрошеного вторжения.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru