



0-day Windows 10 позволяет испортить жёсткий диск однострочной командой

0-day Windows 10 позволяет испортить жёсткий диск однострочной командой

0-day Windows 10 позволяет испортить жёсткий диск однострочной командой

Непропатченная 0-day уязвимость в Windows 10 позволяет атакующим испортить жёсткий диск с файловой системой NTFS. Для успешной эксплуатации будет достаточно однострочной команды, которую можно доставить пользователю сразу несколькими способами.

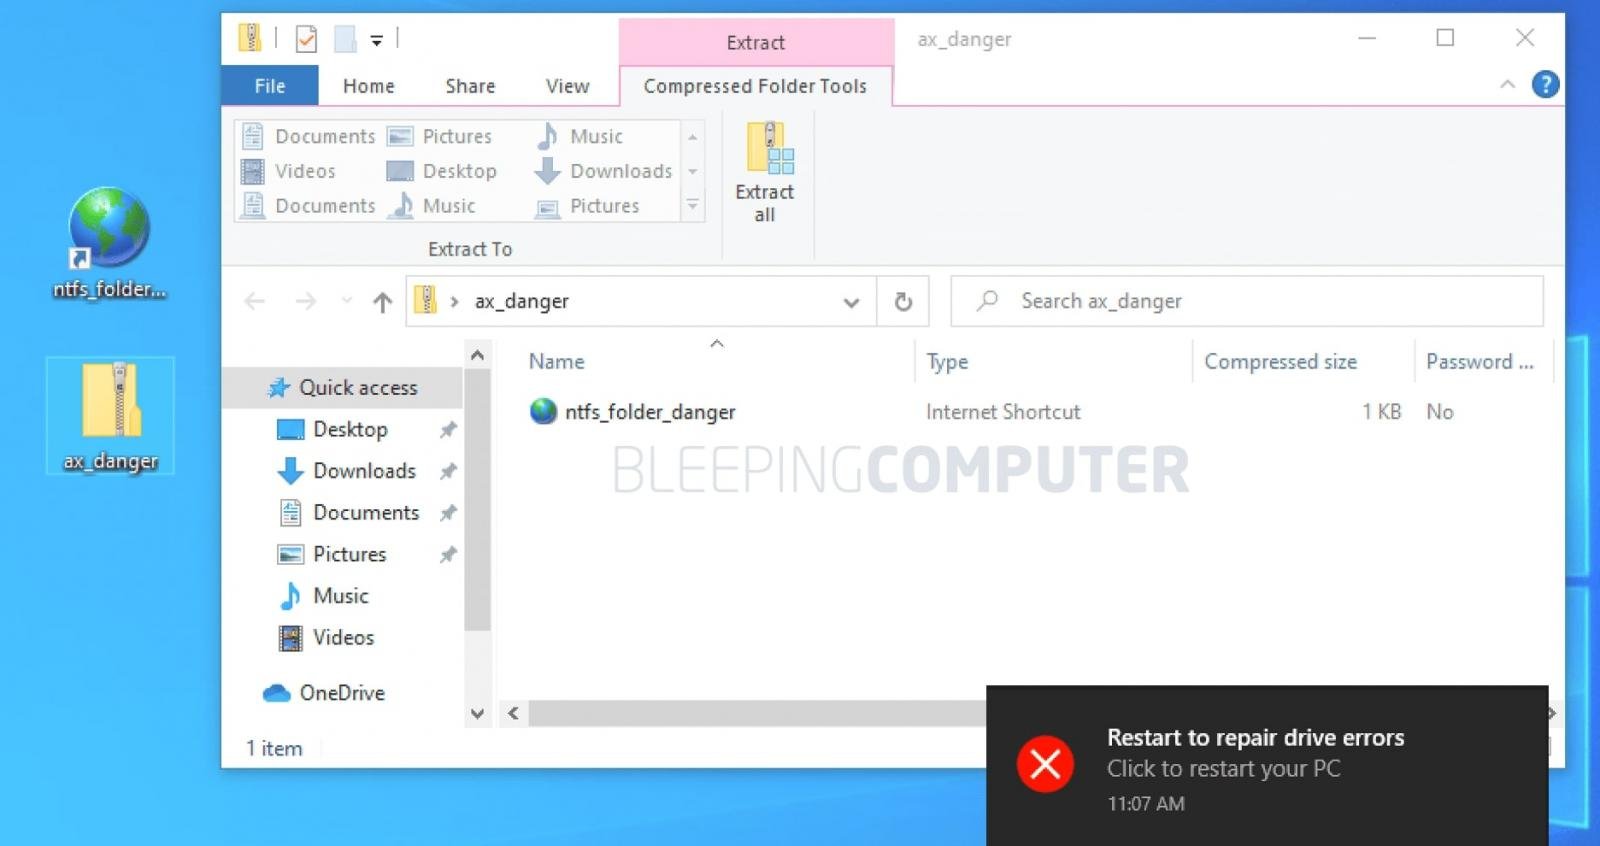
Специалисты издания BleepingComputer провели несколько тестов, чтобы подтвердить вектор атаки. По их словам, команду можно преподнести жертве в виде файла-ярлыка, ZIP-архива или HTML - и batch-файлов.

В случае такой атаки злоумышленники могут вызвать ошибки жёсткого диска, которые немедленно приведут к порче файловой системы. Примечательно, что специалист, известный в Twitter под ником Jonas L, несколько раз пытался обратить внимание людей на эту уязвимость: в августе 2020 года, октябре 2020-го и на этой неделе.


В беседе с BleepingComputer эксперт подтвердил, что эксплойт для бреши появился в Windows 10 версии 1803 (апрельское обновление операционной системы). Проблема актуальна и для последнего релиза ОС.

Что ещё хуже — уязвимость можно задействовать из аккаунта с низкими привилегиями в Windows 10. Об этом Jonas L также упомянул в Twitter и даже привёл пример команды, с помощью которой можно повредить диск пользователя:

Призываем ни в коем случае не пробовать запустить вышеприведённый пример у себя в системе. Вы рискуете потерять все данные.

Как объяснили специалисты, находчивые киберпреступники могут использовать уязвимость разными способами. Например, доставить жертве пейлоад с помощью ZIP-архивов или HTML-файлов, замаскированных под безобидные документы.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru