



Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Intel добавит в процессоры аппаратное детектирование шифровальщиков

Корпорация Intel на CES 2021 представила новые процессоры Core vPro 11-го поколения, при этом отметив одну из ключевых особенностей: в CPU добавили возможность детектирования программ-вымогателей на аппаратном уровне.

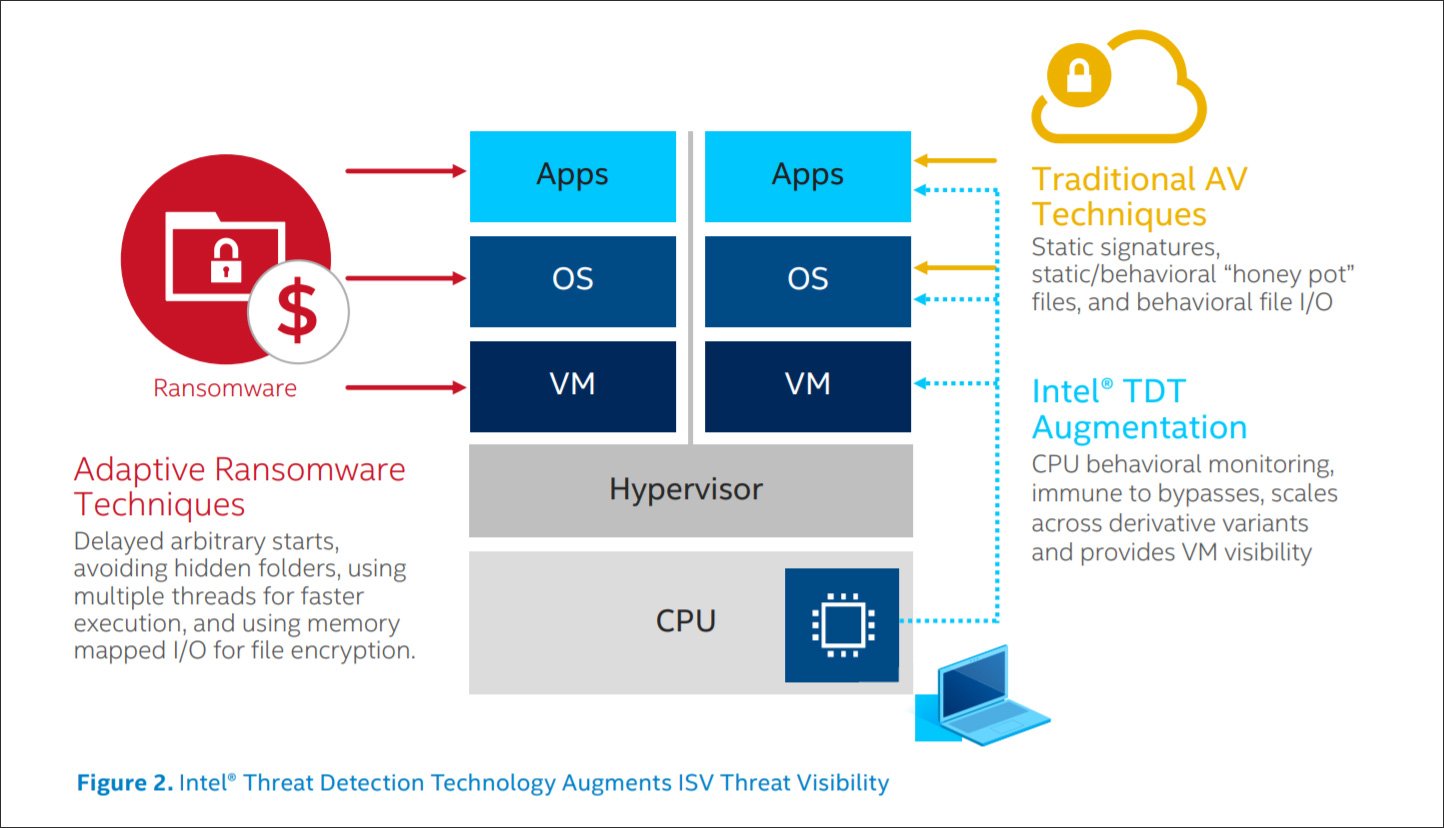
По словам техногиганта, нововведение берёт за основу защитные функции Intel Threat Detection Technology (Intel TDT) и Hardware Shield, которые запускаются и работают непосредственно в самом процессоре, то есть гораздо глубже, чем операционная система или прошивка.

Например, Hardware Shield, встроенная мера обеспечения безопасности, идёт «из коробки» в процессорах Intel и помогает им предотвращать выполнение вредоносного кода, ограничивая доступ к памяти в BIOS. Также в задачи Hardware Shield входит запуск ОС и гипервизора в специальной защищённой среде.

А вот Intel TDT может пригодиться для детектирования бесфайловых вредоносных программ, криптомайнеров, полиморфных зловредов и шифровальщиков в режиме реального времени. Для этого функция использует аппаратную телеметрию. Если Intel TDT выявит киберугрозу, защитному софту, интегрированному в платформу, направится специальное уведомление.


Теперь защитные возможности процессоров Intel станут ещё мощнее, поскольку компания Cybereason, специализирующаяся на кибербезопасности, планирует интегрировать свою платформу в Intel TDT. В результате, согласно замыслу корпораций, CPU будет успешнее детектировать шифровальщики на аппаратном уровне.

«Сочетание лучших в своём роде аппаратных, софтверных и защитных возможностей поможет положить конец эпохе двойного вымогательства, которое на сегодняшний день стоит организациям сотни миллионов долларов ежегодно», — заявил основатель и глава Cyberreason Лиор Див.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru