



Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие киберпреступники, стоящие за распространением вредоносной программы Zebrocy, задействовали новый способ доставки зловреда высокопоставленным чиновникам. Чтобы избежать обнаружения, злоумышленники стали прятать вредонос в файлы формата VHD (Virtual Hard Disk).

Именно этот способ группировка APT28 (Fancy Bear, Sofacy, Strontium, Sednit) задействовала в последних атаках целевого фишинга, пытаясь установить в системы жертв вредоносную программу Zebrocy.

Этот зловред, кстати, предстаёт в разных формах и написан на нескольких языках программирования: AutoIT, C++, C#, Delphi, Go, VB.NET. В последних атаках фигурировала Go-версия вредоноса, хотя раньше операторы предпочитали Delphi.

Известно, что Windows 10 поддерживает VHD-файлы «из коробки» — операционная система без проблем монтирует их в качестве внешних дисков, позволяя пользователю просмотреть содержимое таких файлов.

В сентябре 2019 года исследователи в области кибербезопасности выяснили, что антивирусные движки не проверяют содержимое VHD до монтирования. Эта особенность открыла новый вектор атаки для профессиональных киберпреступников.

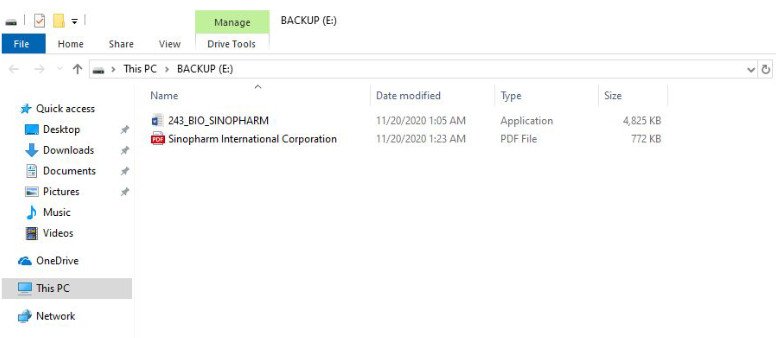
Специалисты компании Intezer в конце ноября наткнулись на VHD, загруженный в сервис VirusTotal. Как показали логи, этот файл залили из Азербайджана. Внутри эксперты нашли PDF и исполняемый файл, замаскированный под документ Microsoft Word. Именно последний оказался вредоносной программой Zebrocy.


Что касается PDF-файла, то там была обычная презентация Sinopharm International Corporation, китайской фармацевтической компании, которая в настоящее время занимается разработкой вакцины против COVID-19.

А вот Zebrocy продемонстрировал очень низкий процент детектирования на площадке VirusTotal — только девять антивирусных движков из 70 распознали угрозу. Специалисты считают, что с помощью нового варианта вредоносной программы злоумышленники атакуют высокопоставленных чиновников Азербайджана. Например, Delphi-вариант зловреда использовался именно для этого.

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru