



Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие киберпреступники, стоящие за распространением вредоносной программы Zebrocy, задействовали новый способ доставки зловреда высокопоставленным чиновникам. Чтобы избежать обнаружения, злоумышленники стали прятать вредонос в файлы формата VHD (Virtual Hard Disk).

Именно этот способ группировка APT28 (Fancy Bear, Sofacy, Strontium, Sednit) задействовала в последних атаках целевого фишинга, пытаясь установить в системы жертв вредоносную программу Zebrocy.

Этот зловред, кстати, предстаёт в разных формах и написан на нескольких языках программирования: AutoIT, C++, C#, Delphi, Go, VB.NET. В последних атаках фигурировала Go-версия вредоноса, хотя раньше операторы предпочитали Delphi.

Известно, что Windows 10 поддерживает VHD-файлы «из коробки» — операционная система без проблем монтирует их в качестве внешних дисков, позволяя пользователю просмотреть содержимое таких файлов.

В сентябре 2019 года исследователи в области кибербезопасности выяснили, что антивирусные движки не проверяют содержимое VHD до монтирования. Эта особенность открыла новый вектор атаки для профессиональных киберпреступников.

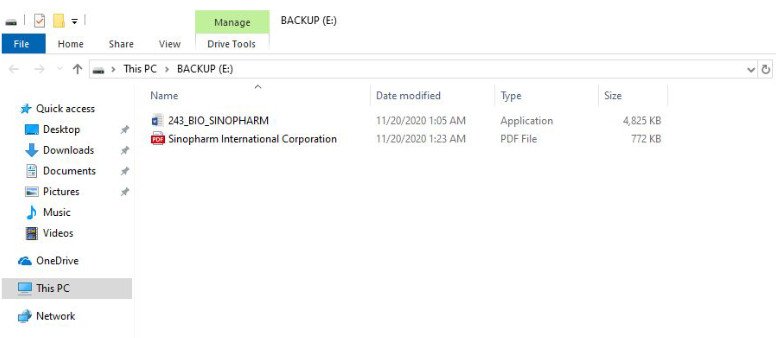
Специалисты компании Intezer в конце ноября наткнулись на VHD, загруженный в сервис VirusTotal. Как показали логи, этот файл залили из Азербайджана. Внутри эксперты нашли PDF и исполняемый файл, замаскированный под документ Microsoft Word. Именно последний оказался вредоносной программой Zebrocy.


Что касается PDF-файла, то там была обычная презентация Sinopharm International Corporation, китайской фармацевтической компании, которая в настоящее время занимается разработкой вакцины против COVID-19.

А вот Zebrocy продемонстрировал очень низкий процент детектирования на площадке VirusTotal — только девять антивирусных движков из 70 распознали угрозу. Специалисты считают, что с помощью нового варианта вредоносной программы злоумышленники атакуют высокопоставленных чиновников Азербайджана. Например, Delphi-вариант зловреда использовался именно для этого.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru