



В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

Масштабное исследование показало, что в 67% случаев потенциально опасные и вредоносные приложения попадают на Android-устройства посредством загрузки из Google Play Store. Эти результаты опровергают бытующее мнение о сторонних интернет-магазинах как главных рассадниках нежелательных программ для смартфонов.

Исследование проводилось как совместный проект компании NortonLifeLock (ранее Symantec) и одного из мадридских вузов, работающего в рамках национальной программы развития передовых технологий IMDEA. В контрольную выборку вошли 7,9 млн уникальных приложений (34 млн APK), установленных на 12 млн Android-смартфонов. За основу были взяты данные телеметрии, полученные за четыре месяца, с июня по сентябрь 2019 года.

Анализ показал (PDF), что сомнительные программы присутствуют почти на четверти мобильных устройств. Две пятых таких APK на поверку оказались вредоносными, остальные эксперты оценили как потенциально нежелательные (PUP, potentially unwanted programs).

Основные усилия исследователи сосредоточили на выявлении источников подобных загрузок. Как выяснилось, Android-приложения обычно попадают на смартфон одним из следующих способов:

  • загрузкой из официального интернет-магазина Google
  • загрузкой из аналогичных сторонних площадок
  • загрузкой через браузер
  • в результате раздачи по коммерческой схеме PPI (pay-per-install, с платой за каждую установку)
  • восстановлением из резервных копий
  • загрузкой по ссылке в IM-сообщении
  • загрузкой из магазинов тем для оформления смартфонов
  • загрузкой с внешнего носителя или через локальный менеджер файлов
  • загрузкой из папки общего пользования
  • в комплекте с предустановленным ПО (так называемое bloatware)
  • загрузкой через корпоративную службу управления мобильными устройствами (MDM)
  • путем использования программы-инсталлятора

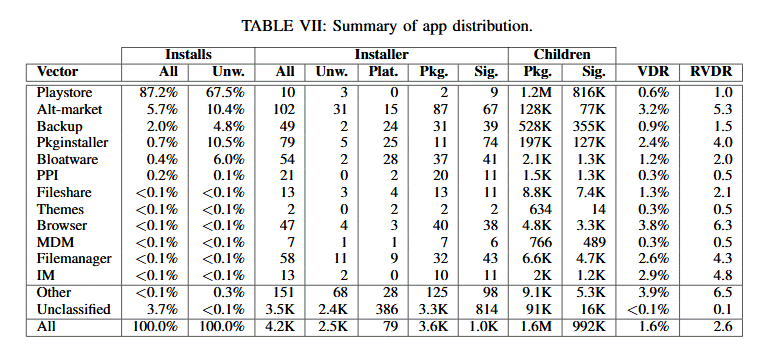
Большинство установок APK (87%) пришлось на долю Google Play Store. К удивлению исследователей, этот же магазин возглавил список источников нежелательных загрузок. Показатель Play Store — 67% — оказался намного выше результата альтернативных магазинов (10%), занявших второе место.

Примечательно, что одним из значимых векторов дистрибуции APK в настоящее время является bloatware. Загрузки из Сети редки, но они намного опаснее — даже в сравнении с неофициальными магазинами. Автоматизация резервирования и восстановления тоже сопряжена с определенным риском: нежелательные программы в этом случае могут перекочевать на новый смартфон.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru