



В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

В 67% случаев Android-вредоносы распространяются через Google Play Store

Масштабное исследование показало, что в 67% случаев потенциально опасные и вредоносные приложения попадают на Android-устройства посредством загрузки из Google Play Store. Эти результаты опровергают бытующее мнение о сторонних интернет-магазинах как главных рассадниках нежелательных программ для смартфонов.

Исследование проводилось как совместный проект компании NortonLifeLock (ранее Symantec) и одного из мадридских вузов, работающего в рамках национальной программы развития передовых технологий IMDEA. В контрольную выборку вошли 7,9 млн уникальных приложений (34 млн APK), установленных на 12 млн Android-смартфонов. За основу были взяты данные телеметрии, полученные за четыре месяца, с июня по сентябрь 2019 года.

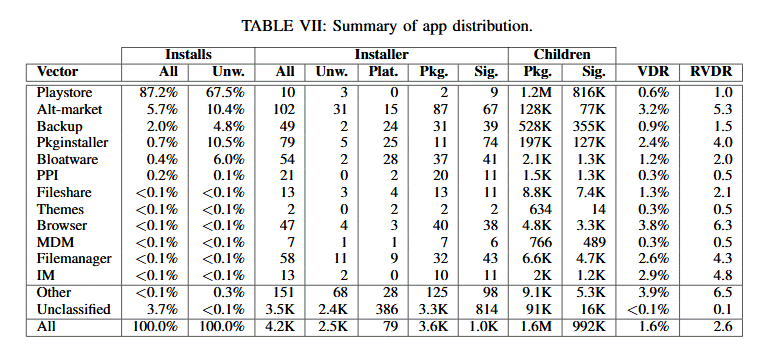
Анализ показал (PDF), что сомнительные программы присутствуют почти на четверти мобильных устройств. Две пятых таких APK на поверку оказались вредоносными, остальные эксперты оценили как потенциально нежелательные (PUP, potentially unwanted programs).

Основные усилия исследователи сосредоточили на выявлении источников подобных загрузок. Как выяснилось, Android-приложения обычно попадают на смартфон одним из следующих способов:

  • загрузкой из официального интернет-магазина Google
  • загрузкой из аналогичных сторонних площадок
  • загрузкой через браузер
  • в результате раздачи по коммерческой схеме PPI (pay-per-install, с платой за каждую установку)
  • восстановлением из резервных копий
  • загрузкой по ссылке в IM-сообщении
  • загрузкой из магазинов тем для оформления смартфонов
  • загрузкой с внешнего носителя или через локальный менеджер файлов
  • загрузкой из папки общего пользования
  • в комплекте с предустановленным ПО (так называемое bloatware)
  • загрузкой через корпоративную службу управления мобильными устройствами (MDM)
  • путем использования программы-инсталлятора

Большинство установок APK (87%) пришлось на долю Google Play Store. К удивлению исследователей, этот же магазин возглавил список источников нежелательных загрузок. Показатель Play Store — 67% — оказался намного выше результата альтернативных магазинов (10%), занявших второе место.

Примечательно, что одним из значимых векторов дистрибуции APK в настоящее время является bloatware. Загрузки из Сети редки, но они намного опаснее — даже в сравнении с неофициальными магазинами. Автоматизация резервирования и восстановления тоже сопряжена с определенным риском: нежелательные программы в этом случае могут перекочевать на новый смартфон.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru