



Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Исследователь из IOActive выявил уязвимость, которую можно использовать с помощью игр, размещённых в официальном магазине Microsoft Store. Эксплуатация дыры может привести к повышению привилегий в системе.

Уязвимости присвоили идентификатор CVE-2020-16877 и высокую степень риска. Она затрагивает системы Windows 10 and Windows Server.

Донато Ферранте, сообщивший об уязвимости Microsoft, опубликовал технические подробности CVE-2020-16877 и даже описал несколько теоретических сценариев кибератаки с её эксплуатацией.

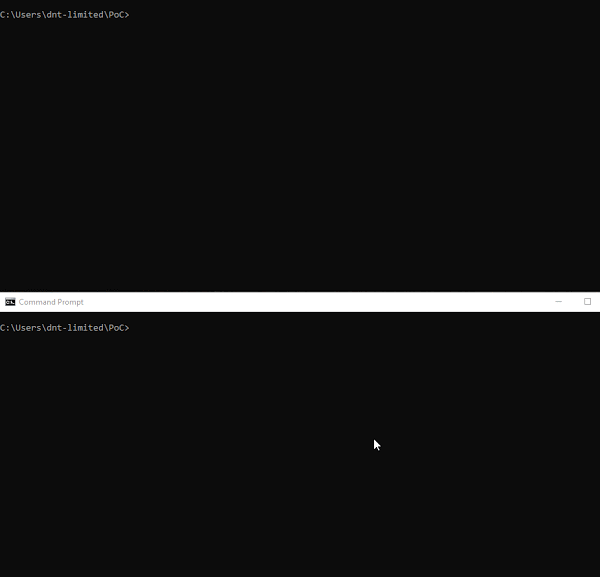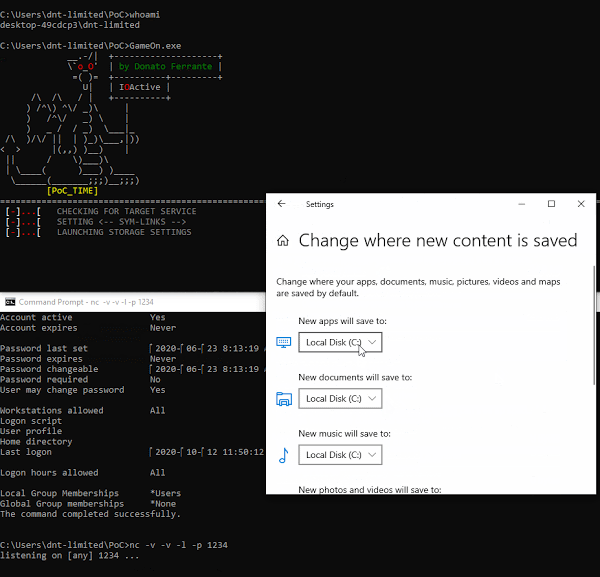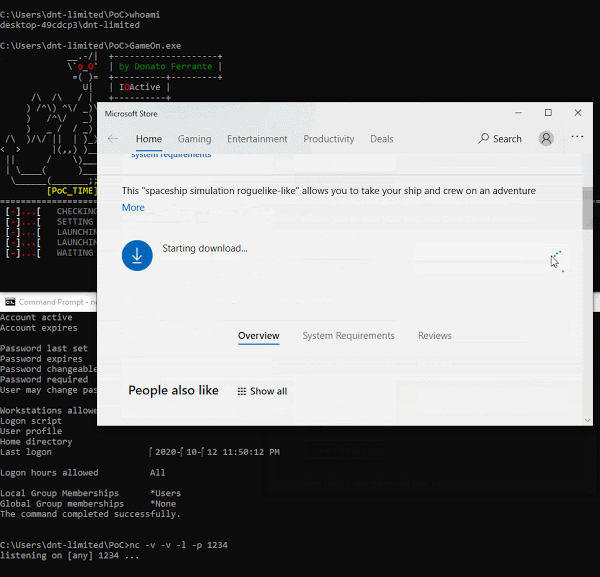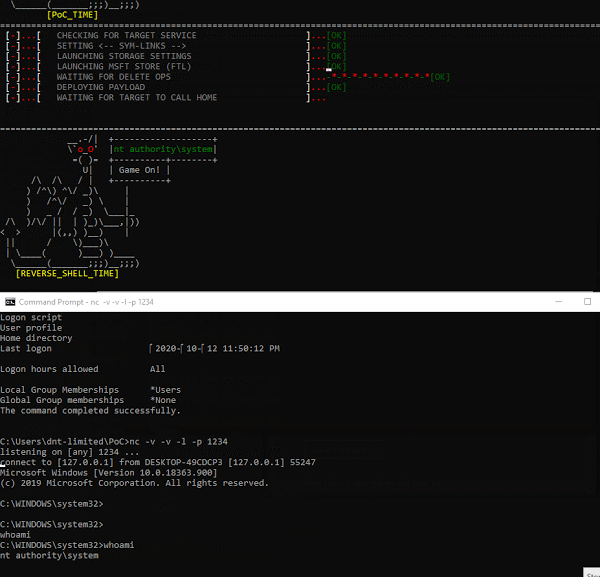
В частности, эксперт показал, как стандартный пользовательский аккаунт может повысить свои права в Windows 10 до SYSTEM.

Уязвимость удалось обнаружить после того, как Microsoft объявила о возможности публиковать моды для игр в Microsoft Store. Как правило, такое моды пользуются популярностью у многих геймеров, поскольку позволяют вносить интересные изменения в уже знакомые игры.

Как выяснил исследователь, процесс инсталляции модов для игры проходит с повышенными правами в Windows. В теории атакующий может использовать его в своих целях, просто перезаписал или удалив определённые файлы.

Злоумышленнику также придётся использовать символическую ссылку для запуска своей вредоносной составляющей и изменить настойки хранилища Windows. Ферранте продемонстрировал эксплуатацию бреши с помощью шелла, стартующего с правами стандартного пользователя, но получающего в процессе привилегии SYSTEM.


Microsoft считает, что злоумышленники не будут использовать эту уязвимость в атаках. Более того, с выходом октябрьского набора патчей техногигант устранил дыру.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru