



Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Уязвимости в Google Chrome и Internet Explorer помогли подготовленным кибершпионам установить бэкдоры на компьютеры жертв. Операция злоумышленников получила название «Operation Earth Kitsune».

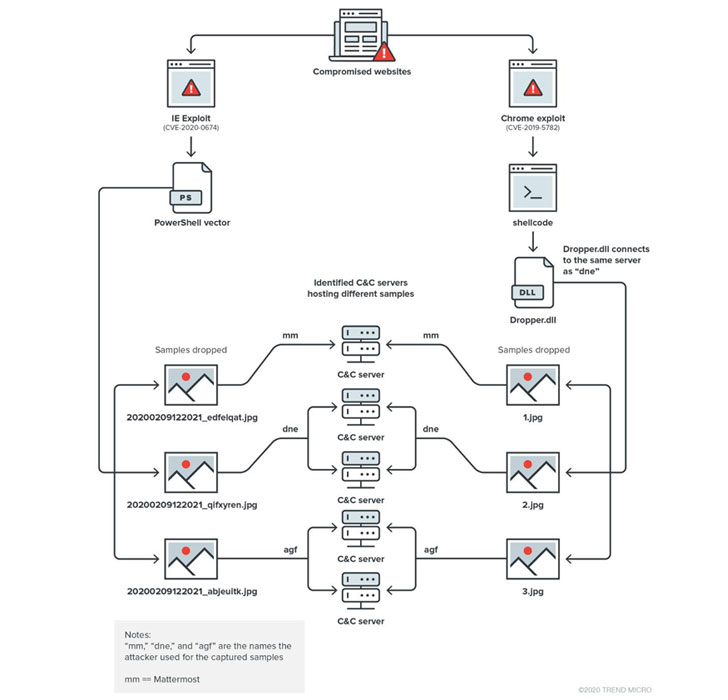
Согласно отчёту Trend Micro, в кампании кибершпионов использовались два новых бэкдора — dneSpy и agfSpy. Помимо них, также фигурировал SLUB-вредонос (SLack / githUB).

Как отметили специалисты, кибератаки фиксировались в марте, мае и сентябре. Преступники применяли так называемые «атаки водопоя»: тщательно выбирали специальный веб-сайт, на который внедряли эксплойт с целью заразить устройство жертвы и получить к нему полный доступ. Заключительным этапом злоумышленники устанавливали шпионскую программу.

Специалисты Trend Micro признали: в этой операции кибершпионы действуют крайне разнообразно — используется множество семплов вредоносов, а также несколько командных северов (C&C).

«В общей сложности мы выявили пять C&C-серверов, семь образцов вредоносных программ и четыре эксплойта», — пояснили эксперты.


Также в атаках использовалась уже пропатченная дыра в Google Chrome (CVE-2019-5782), позволяющая с помощью специальной HTML-страницы выполнить код внутри песочницы, и брешь в Internet Explorer (CVE-2020-0674), которая также допускала установку вредоносной программы через заражённый ресурс.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru