



Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Дыры Google Chrome, Internet Explorer помогли шпионам установить бэкдоры

Уязвимости в Google Chrome и Internet Explorer помогли подготовленным кибершпионам установить бэкдоры на компьютеры жертв. Операция злоумышленников получила название «Operation Earth Kitsune».

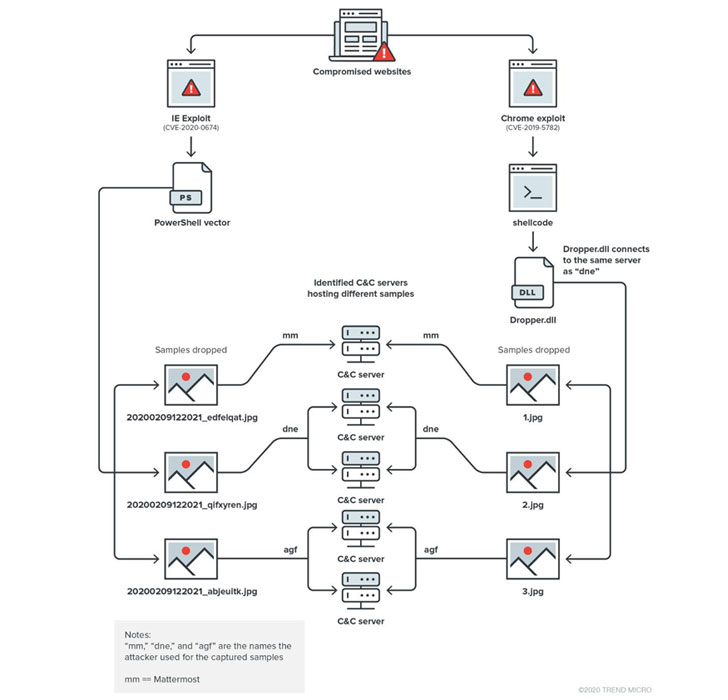
Согласно отчёту Trend Micro, в кампании кибершпионов использовались два новых бэкдора — dneSpy и agfSpy. Помимо них, также фигурировал SLUB-вредонос (SLack / githUB).

Как отметили специалисты, кибератаки фиксировались в марте, мае и сентябре. Преступники применяли так называемые «атаки водопоя»: тщательно выбирали специальный веб-сайт, на который внедряли эксплойт с целью заразить устройство жертвы и получить к нему полный доступ. Заключительным этапом злоумышленники устанавливали шпионскую программу.

Специалисты Trend Micro признали: в этой операции кибершпионы действуют крайне разнообразно — используется множество семплов вредоносов, а также несколько командных северов (C&C).

«В общей сложности мы выявили пять C&C-серверов, семь образцов вредоносных программ и четыре эксплойта», — пояснили эксперты.


Также в атаках использовалась уже пропатченная дыра в Google Chrome (CVE-2019-5782), позволяющая с помощью специальной HTML-страницы выполнить код внутри песочницы, и брешь в Internet Explorer (CVE-2020-0674), которая также допускала установку вредоносной программы через заражённый ресурс.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru