



Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

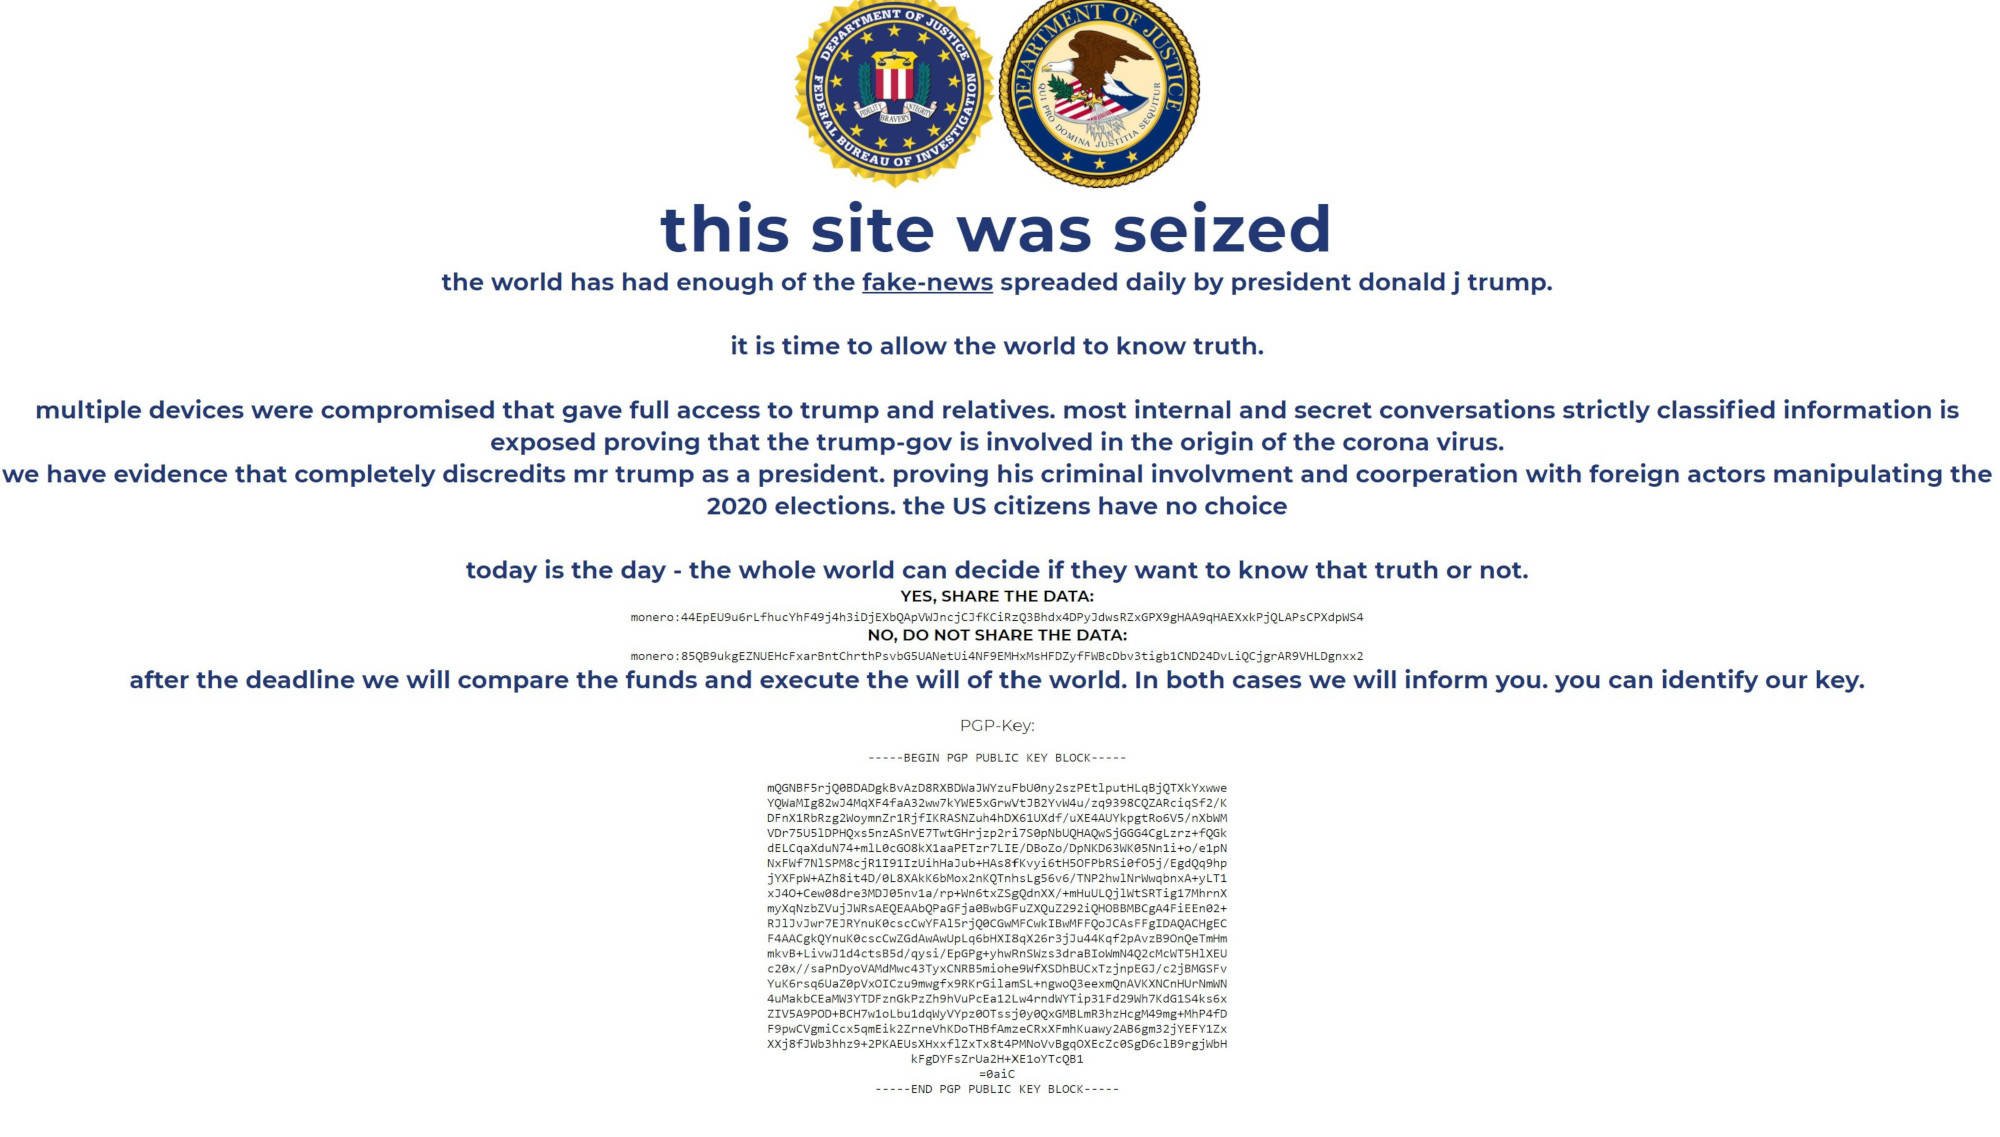
Официальный веб-сайт, посвящённый президентской кампании Дональда Трампа, стал жертвой киберпреступной группы. Неизвестные взломали ресурс donaldjtrump.com и провели дефейс.

В своём сообщении злоумышленники отметили, что мир устал от фейковых новостей, ежедневно исходящих от нынешнего главы США. Именно поэтому, по словам хакеров, они решили захватить официальный веб-сайт.

Владельцы ресурса вернули его в прежнее состояние спустя приблизительно 30 минут, однако ряд пользователей успел заметить дефейс. Забавно, что этот инцидент произошёл почти сразу после того, как Трамп заявил: «никого не взломают».


Помимо недовольства президентом США, злоумышленники разместили предложение внести пожертвования в виде криптовалюты Monero, приложив адреса двух кошельков.

«Благодаря взлому нескольких устройств мы получили полный доступ к Трампу и его родственникам», — гласило одно из сообщений на взломанном сайте.

Официальный представитель кампании Трампа заявил изданию NBC News, что к расследованию взлома подключились правоохранительные органы. Также пресс-секретарь отметил, что конфиденциальные данные не могли пострадать, поскольку их просто не было на атакованном ресурсе.

В конце прошлой недели один из исследователей в области кибербезопасности заявил, что ему удалось взломать Twitter-аккаунт Дональда Трампа с пятой попытки. По словам эксперта, глава страны использовал довольно простой пароль — «maga2020!».

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru