



Вышел Google Chrome 86 с защитой паролей для Android и iOS

Вышел Google Chrome 86 с защитой паролей для Android и iOS

Вышел Google Chrome 86 с защитой паролей для Android и iOS

Google выпустил Chrome 86 для систем Windows, macOS, Linux, Android и iOS. Релиз отметился интересными нововведениями по части защиты учётных данных и уведомлений о компрометации для мобильных устройств.

Помимо прочего, новая версия самого популярного браузера начала постепенно отказываться от поддержки ссылок FTP. Полностью URL такого вида отправятся в корзину с выходом Chrome 88.

Для пользователей мобильных устройств на Android и iOS разработчики приготовили интересную функцию. Теперь браузер будет уведомлять, если сохранённые пароли были скомпрометированы.

Принцип работы этого нововведения прост: Chrome оправляет зашифрованную копию сохранённых имён пользователей и паролей Google, который сверяет их со списком утёкших учётных данных.

Поскольку они зашифрованы, сам интернет-гигант не может прочитать ваши логины и пароли. Если же какие-то данные утекли, Google сразу отправит пользователя на страницу для смены пароля (работает, если веб-сайт указал специальный URL, например — domain.com/change-password).

Также разработчики добавили в мобильную версию браузера функцию Safety Check, которая будет уведомлять об обновлении и отключённой службе Safe Browsing.

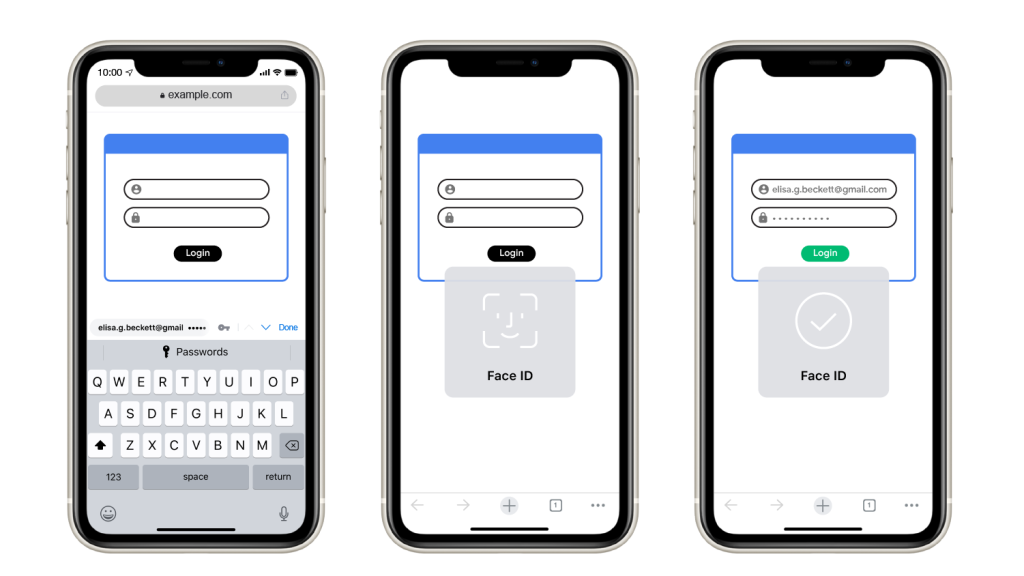
В будущих версиях для iOS Google обещает добавить поддержку биометрической аутентификации для автозаполнения паролей.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru