



Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

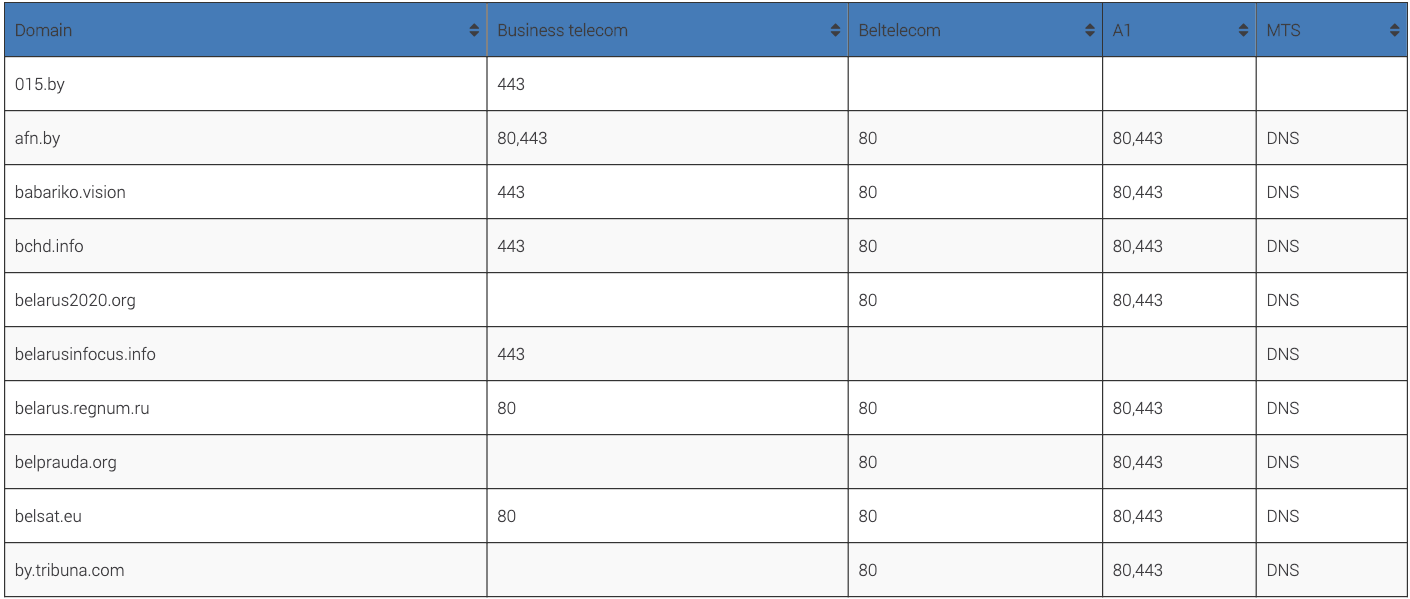
Исследователи из Qurium Media Foundation проанализировали методы блокировки, задействованные четырьмя разными операторами связи в Белоруссии. Напомним, что в ходе протестов в стране на некоторое время отключили интернет, а также заблокировали более 80 веб-сайтов (преимущественно новостных).

Аналитики Qurium Media Foundation подключили к расследованию белорусскую организацию Human Constanta, отстаивающую права человека. Вместе они изучили методы «Белтелекома», МТС, A1 и «Деловой сети».

Исследователи хотели понять, как работает блокировка в исполнении белорусских операторов связи. Согласно отчёту Qurium Media Foundation, провайдеры использовали собственную инфраструктуру, это значит, что интернет блокировался не на центральном уровне.

Среди конкретных методов исследователи перечислили спуфинг DNS, «прозрачные прокси», перехваченные HTTPS-сертификаты и DPI.


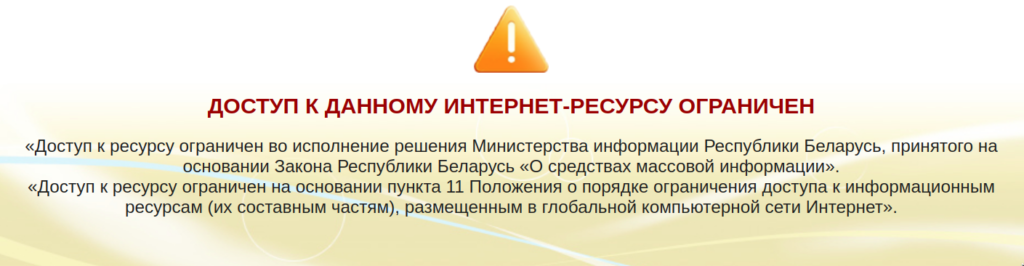
«Деловая сеть», например, перехватывала HTTP-соединения и перенаправляла их на 212.98.160{.}60. Специалисты также нашли сервер «BLOCK-SERVER.bn.by» с IP-адресом 212.98.160{.}157.

HTTP/1.1 307 Temporary Redirect
Location: http://212.98.160.60/


«Белтелеком» использовал различные сигнатуры для блокировки. HTTP-трафик на порт 80 перенаправлялся на 82.209.230{.}23. За редирект отвечал HTTP 302:

HTTP/1.1 302 FOUND
Content-Type: text/html
Location: http://82.209.230{.}23
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru