



Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

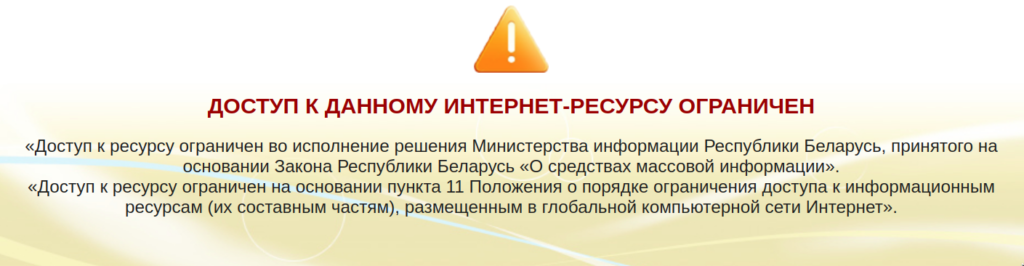
Исследователи из Qurium Media Foundation проанализировали методы блокировки, задействованные четырьмя разными операторами связи в Белоруссии. Напомним, что в ходе протестов в стране на некоторое время отключили интернет, а также заблокировали более 80 веб-сайтов (преимущественно новостных).

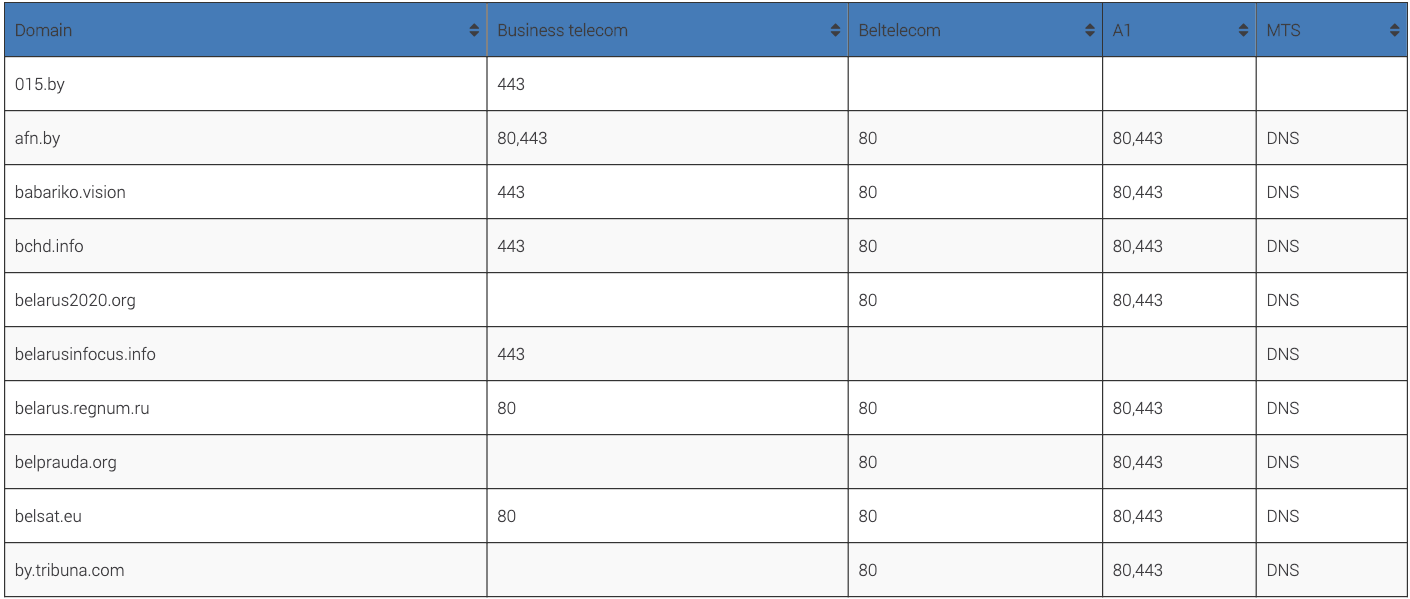
Аналитики Qurium Media Foundation подключили к расследованию белорусскую организацию Human Constanta, отстаивающую права человека. Вместе они изучили методы «Белтелекома», МТС, A1 и «Деловой сети».

Исследователи хотели понять, как работает блокировка в исполнении белорусских операторов связи. Согласно отчёту Qurium Media Foundation, провайдеры использовали собственную инфраструктуру, это значит, что интернет блокировался не на центральном уровне.

Среди конкретных методов исследователи перечислили спуфинг DNS, «прозрачные прокси», перехваченные HTTPS-сертификаты и DPI.


«Деловая сеть», например, перехватывала HTTP-соединения и перенаправляла их на 212.98.160{.}60. Специалисты также нашли сервер «BLOCK-SERVER.bn.by» с IP-адресом 212.98.160{.}157.

HTTP/1.1 307 Temporary Redirect
Location: http://212.98.160.60/


«Белтелеком» использовал различные сигнатуры для блокировки. HTTP-трафик на порт 80 перенаправлялся на 82.209.230{.}23. За редирект отвечал HTTP 302:

HTTP/1.1 302 FOUND
Content-Type: text/html
Location: http://82.209.230{.}23
Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru