



Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

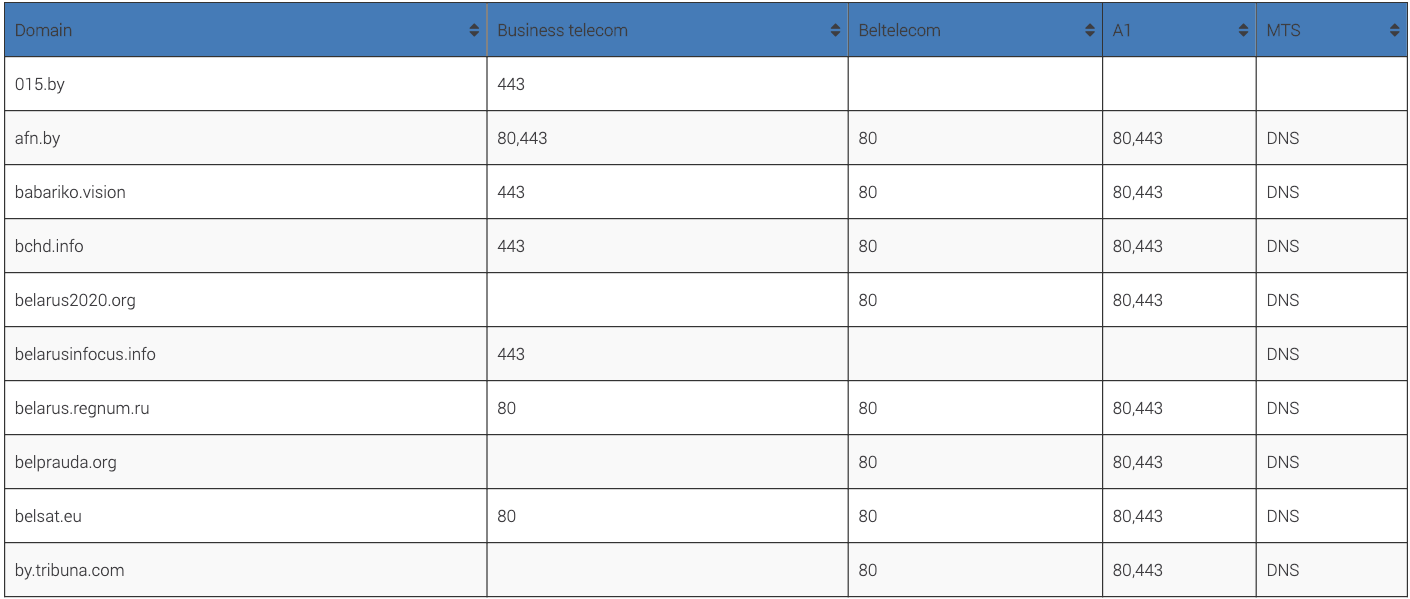
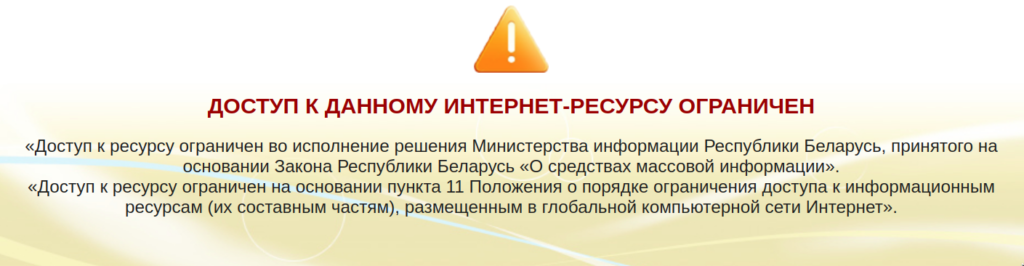
Исследователи из Qurium Media Foundation проанализировали методы блокировки, задействованные четырьмя разными операторами связи в Белоруссии. Напомним, что в ходе протестов в стране на некоторое время отключили интернет, а также заблокировали более 80 веб-сайтов (преимущественно новостных).

Аналитики Qurium Media Foundation подключили к расследованию белорусскую организацию Human Constanta, отстаивающую права человека. Вместе они изучили методы «Белтелекома», МТС, A1 и «Деловой сети».

Исследователи хотели понять, как работает блокировка в исполнении белорусских операторов связи. Согласно отчёту Qurium Media Foundation, провайдеры использовали собственную инфраструктуру, это значит, что интернет блокировался не на центральном уровне.

Среди конкретных методов исследователи перечислили спуфинг DNS, «прозрачные прокси», перехваченные HTTPS-сертификаты и DPI.


«Деловая сеть», например, перехватывала HTTP-соединения и перенаправляла их на 212.98.160{.}60. Специалисты также нашли сервер «BLOCK-SERVER.bn.by» с IP-адресом 212.98.160{.}157.

HTTP/1.1 307 Temporary Redirect
Location: http://212.98.160.60/


«Белтелеком» использовал различные сигнатуры для блокировки. HTTP-трафик на порт 80 перенаправлялся на 82.209.230{.}23. За редирект отвечал HTTP 302:

HTTP/1.1 302 FOUND
Content-Type: text/html
Location: http://82.209.230{.}23
Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru