


YouTube показывает «контент недоступен» из-за блокировщиков рекламы

YouTube показывает «контент недоступен» из-за блокировщиков рекламы

YouTube показывает «контент недоступен» из-за блокировщиков рекламы

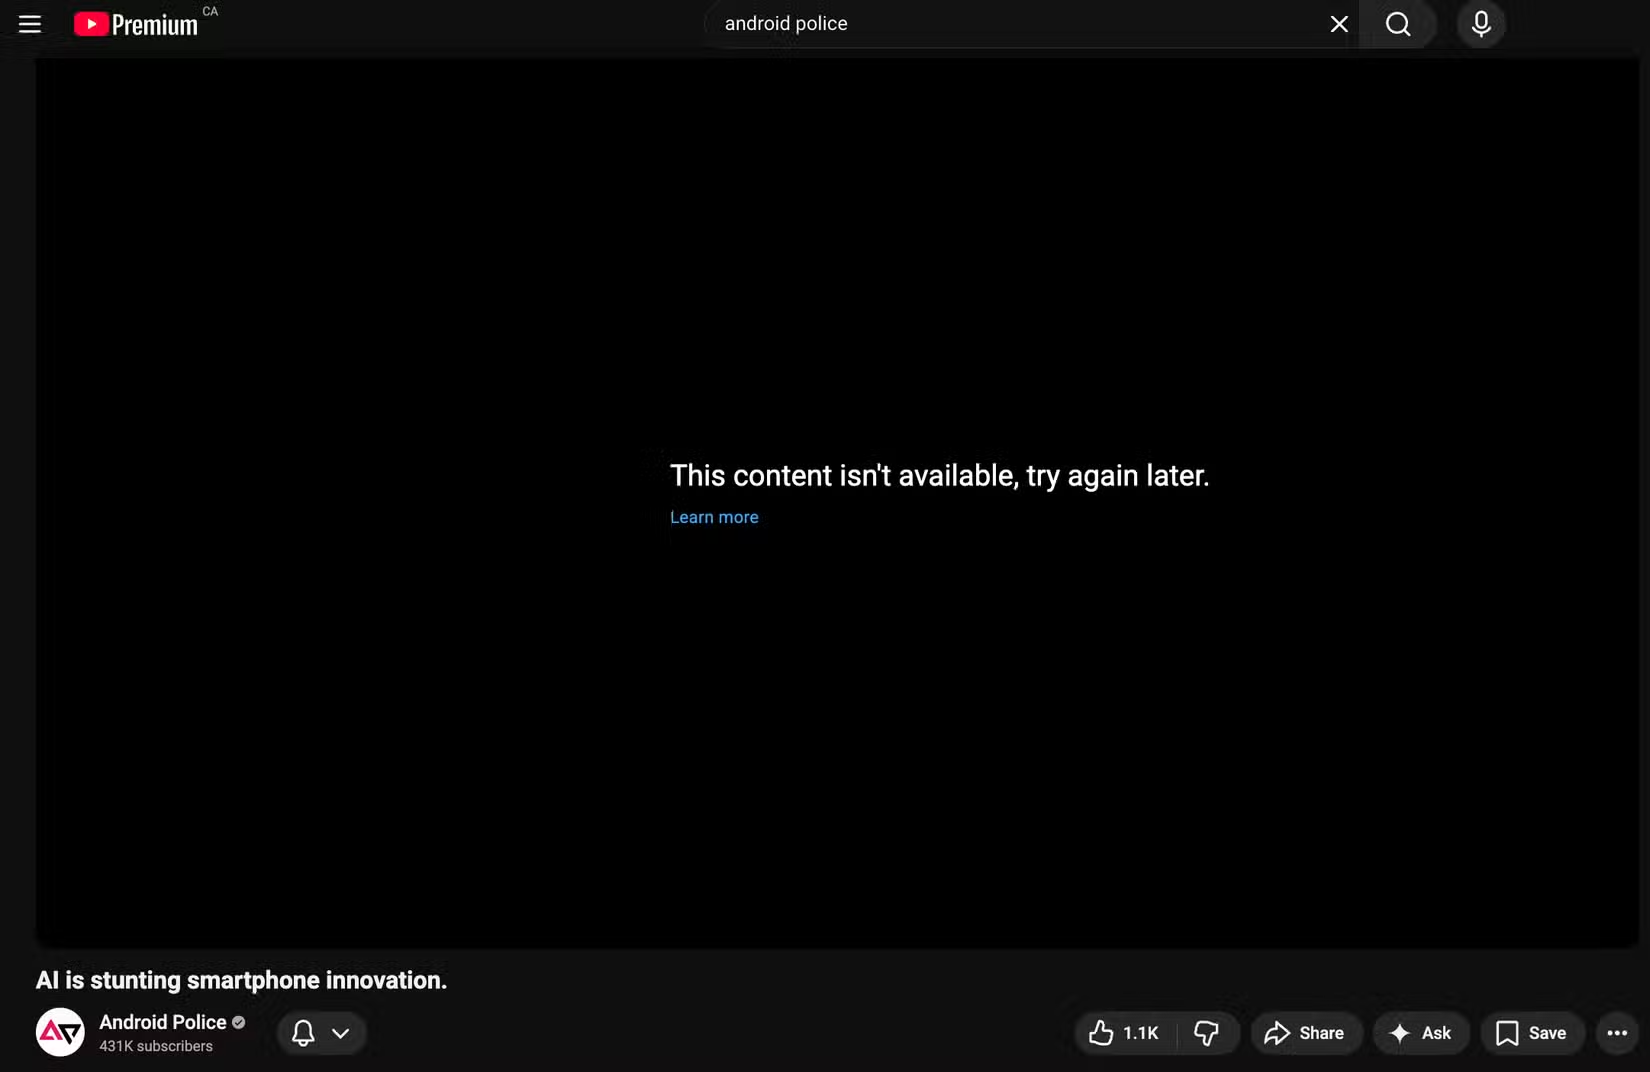
YouTube в последние дни ведёт себя странно: пользователи по всему миру жалуются, что ролики просто не запускаются с первого раза. Вместо видео сервис показывает сообщение вроде «Контент недоступен, попробуйте позже», а у некоторых всплывает ещё более раздражающая версия — «Контент недоступен в вашей стране».

Проблема активно обсуждается на Reddit, в том числе в сабреддите r/YouTube. Жалобы начали массово появляться в течение последней недели, хотя отдельные пользователи утверждают, что сталкивались с этим и раньше.

Об этом же пишет PiunikaWeb. Сбой проявляется в основном на десктопных версиях YouTube — в Chrome и Firefox — и, что любопытно, почти не затрагивает Safari.

Причина, судя по всему, довольно прозаичная. Во многих случаях проблема напрямую связана с блокировщиками рекламы. Пользователи заметили: если отключить AdBlock, видео внезапно начинает воспроизводиться без каких-либо дополнительных действий. Более того, у некоторых ролик стартует сразу после паузы блокировщика, без ручного обновления страницы.


Есть и обходные пути для тех, кто не готов расставаться с блокировкой рекламы. Например, можно нажать кнопку «Узнать больше» под сообщением об ошибке, а затем вернуться назад — в ряде случаев это «пробуждает» плеер и видео запускается. Работает не всегда, но многим помогло.

Среди других советов, которые гуляют по сообществам:

  • несколько раз обновить страницу с видео;
  • сменить аккаунт на YouTube;
  • временно отключить VPN;
  • попробовать другой, «заточенный под YouTube» блокировщик рекламы.

Официальных комментариев от YouTube пока нет. И если это действительно часть очередного этапа борьбы сервиса с AdBlock, не исключено, что Google вообще предпочтет сделать вид, будто никакого сбоя не существует.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru