


YouTube показывает «контент недоступен» из-за блокировщиков рекламы

YouTube показывает «контент недоступен» из-за блокировщиков рекламы

YouTube показывает «контент недоступен» из-за блокировщиков рекламы

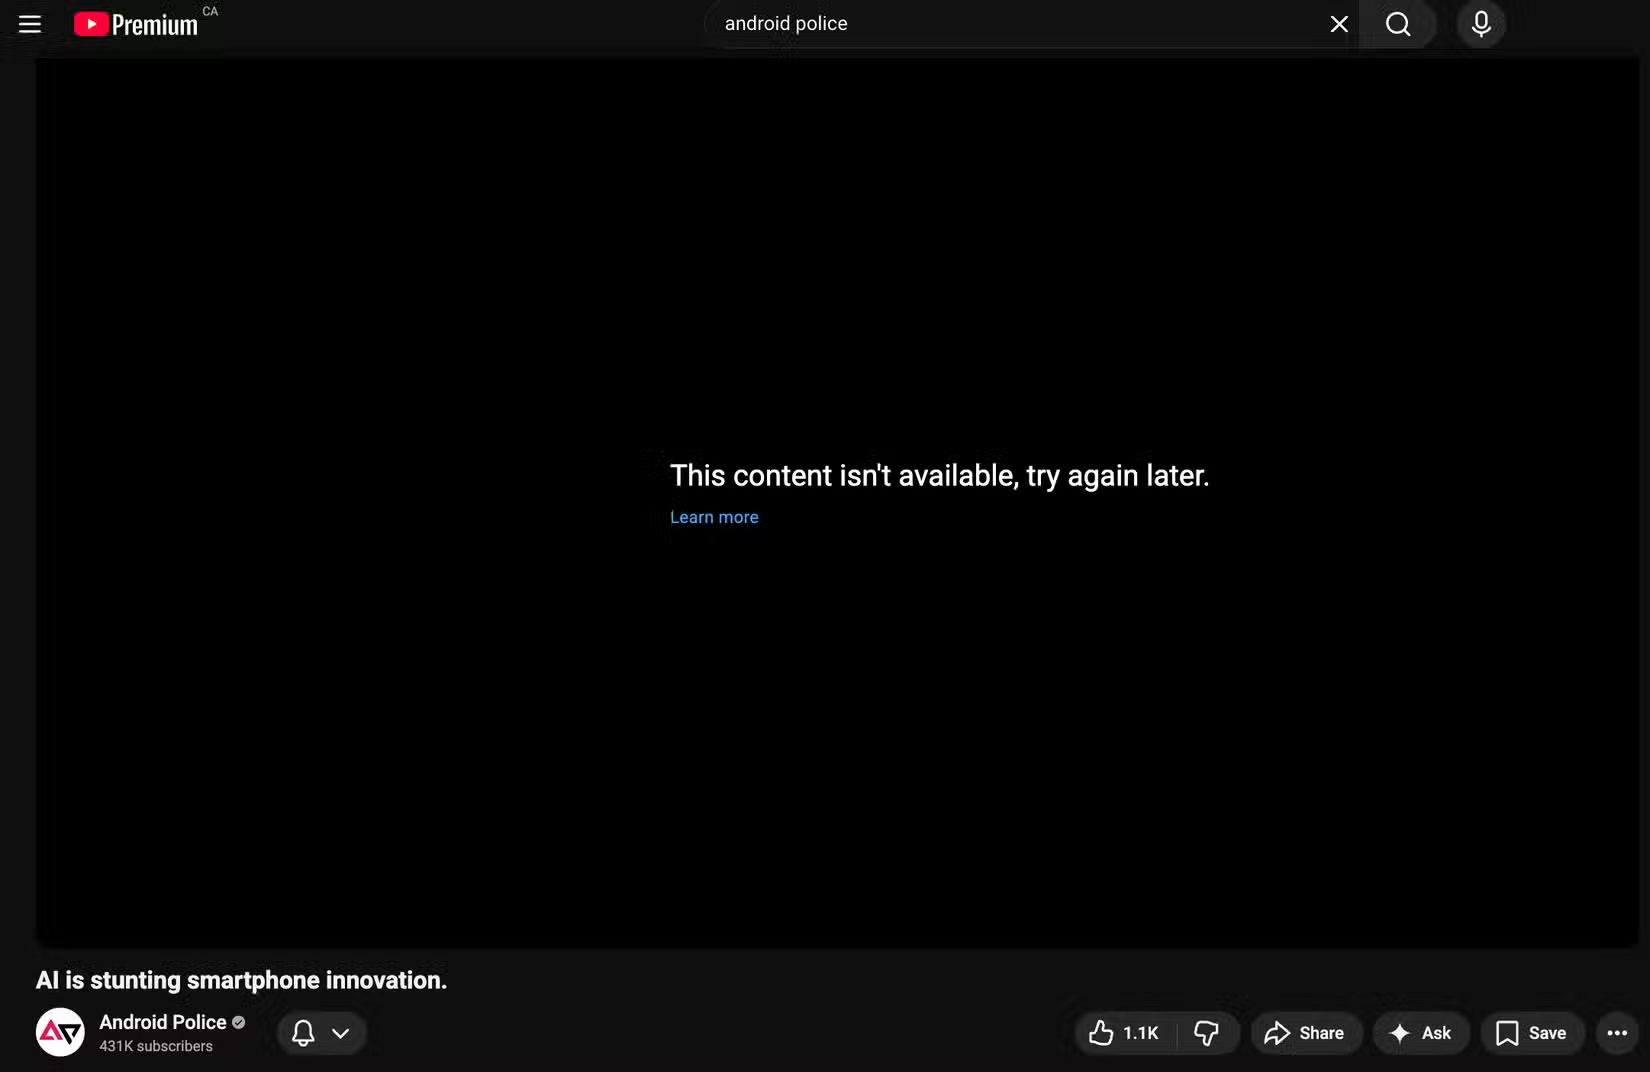
YouTube в последние дни ведёт себя странно: пользователи по всему миру жалуются, что ролики просто не запускаются с первого раза. Вместо видео сервис показывает сообщение вроде «Контент недоступен, попробуйте позже», а у некоторых всплывает ещё более раздражающая версия — «Контент недоступен в вашей стране».

Проблема активно обсуждается на Reddit, в том числе в сабреддите r/YouTube. Жалобы начали массово появляться в течение последней недели, хотя отдельные пользователи утверждают, что сталкивались с этим и раньше.

Об этом же пишет PiunikaWeb. Сбой проявляется в основном на десктопных версиях YouTube — в Chrome и Firefox — и, что любопытно, почти не затрагивает Safari.

Причина, судя по всему, довольно прозаичная. Во многих случаях проблема напрямую связана с блокировщиками рекламы. Пользователи заметили: если отключить AdBlock, видео внезапно начинает воспроизводиться без каких-либо дополнительных действий. Более того, у некоторых ролик стартует сразу после паузы блокировщика, без ручного обновления страницы.


Есть и обходные пути для тех, кто не готов расставаться с блокировкой рекламы. Например, можно нажать кнопку «Узнать больше» под сообщением об ошибке, а затем вернуться назад — в ряде случаев это «пробуждает» плеер и видео запускается. Работает не всегда, но многим помогло.

Среди других советов, которые гуляют по сообществам:

  • несколько раз обновить страницу с видео;
  • сменить аккаунт на YouTube;
  • временно отключить VPN;
  • попробовать другой, «заточенный под YouTube» блокировщик рекламы.

Официальных комментариев от YouTube пока нет. И если это действительно часть очередного этапа борьбы сервиса с AdBlock, не исключено, что Google вообще предпочтет сделать вид, будто никакого сбоя не существует.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru