



Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

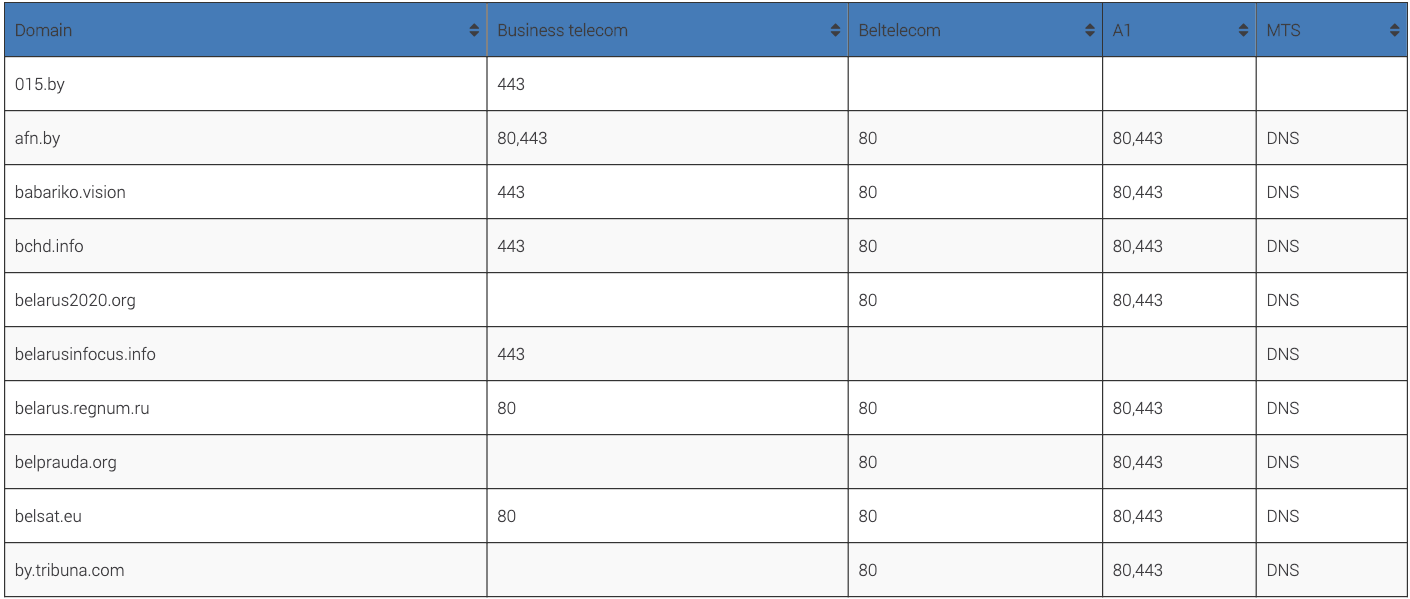
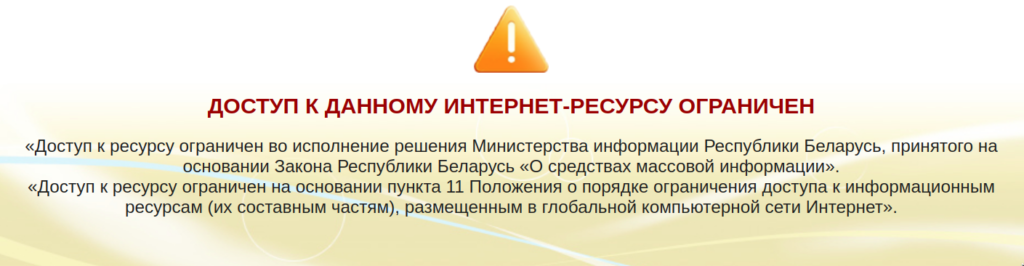
Исследователи из Qurium Media Foundation проанализировали методы блокировки, задействованные четырьмя разными операторами связи в Белоруссии. Напомним, что в ходе протестов в стране на некоторое время отключили интернет, а также заблокировали более 80 веб-сайтов (преимущественно новостных).

Аналитики Qurium Media Foundation подключили к расследованию белорусскую организацию Human Constanta, отстаивающую права человека. Вместе они изучили методы «Белтелекома», МТС, A1 и «Деловой сети».

Исследователи хотели понять, как работает блокировка в исполнении белорусских операторов связи. Согласно отчёту Qurium Media Foundation, провайдеры использовали собственную инфраструктуру, это значит, что интернет блокировался не на центральном уровне.

Среди конкретных методов исследователи перечислили спуфинг DNS, «прозрачные прокси», перехваченные HTTPS-сертификаты и DPI.


«Деловая сеть», например, перехватывала HTTP-соединения и перенаправляла их на 212.98.160{.}60. Специалисты также нашли сервер «BLOCK-SERVER.bn.by» с IP-адресом 212.98.160{.}157.

HTTP/1.1 307 Temporary Redirect
Location: http://212.98.160.60/


«Белтелеком» использовал различные сигнатуры для блокировки. HTTP-трафик на порт 80 перенаправлялся на 82.209.230{.}23. За редирект отвечал HTTP 302:

HTTP/1.1 302 FOUND
Content-Type: text/html
Location: http://82.209.230{.}23
Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru