



71% пользователей не может отличить вредоносные QR-коды от безобидных

71% пользователей не может отличить вредоносные QR-коды от безобидных

71% пользователей не может отличить вредоносные QR-коды от безобидных

Специалисты в области кибербезопасности предупреждают об опасности QR-кодов, которые злоумышленники могут использовать в связке с социальной инженерией. Такие схемы позволяют открывать аккаунты пользователей онлайн-банкинга, опустошать банковские счета жертв, а также устанавливать вредоносные программы и внедряться в корпоративные системы.

Эксперты называют QR-коды идеальным вектором атаки, поскольку многие доверяют им и недооценивают их вредоносный потенциал. В исследовании компании MobileIron чётко прослеживается растущая популярность QR-кодов как одного из способов атаки. Специалисты опросили более 2100 клиентов и выяснили интересные детали в отношении использования QR-кодов.

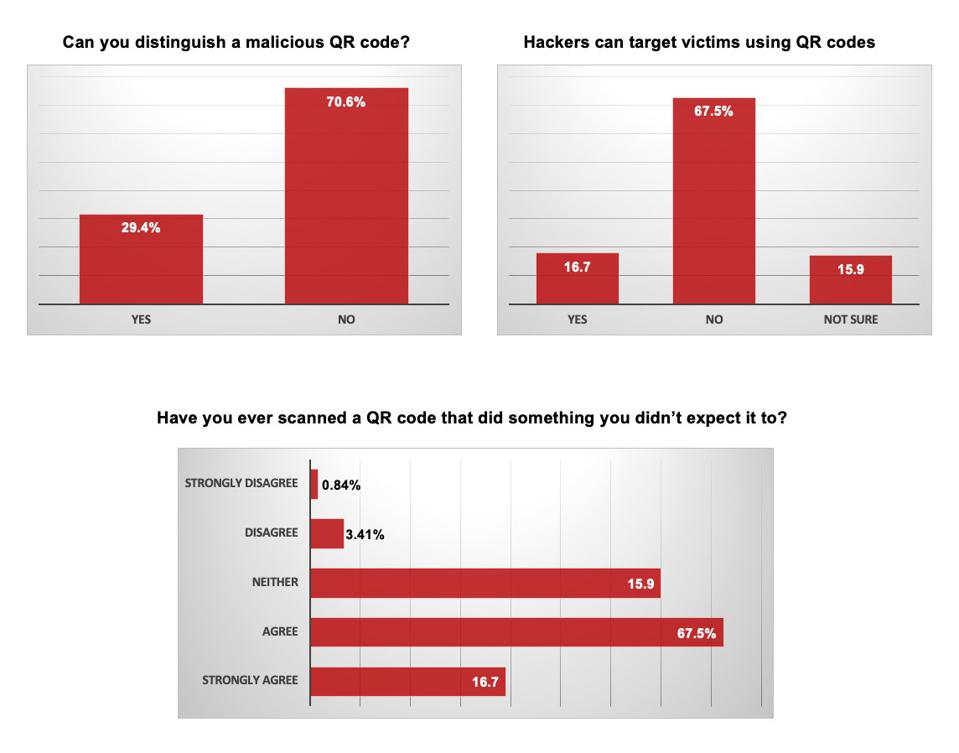
Например, 71% респондентов не может отличить вредоносный QR-код от безобидного. При этом почти 17% сталкивались с ситуацией, в которой именно такие коды перенаправляли их мобильные устройства на подозрительные сайты.


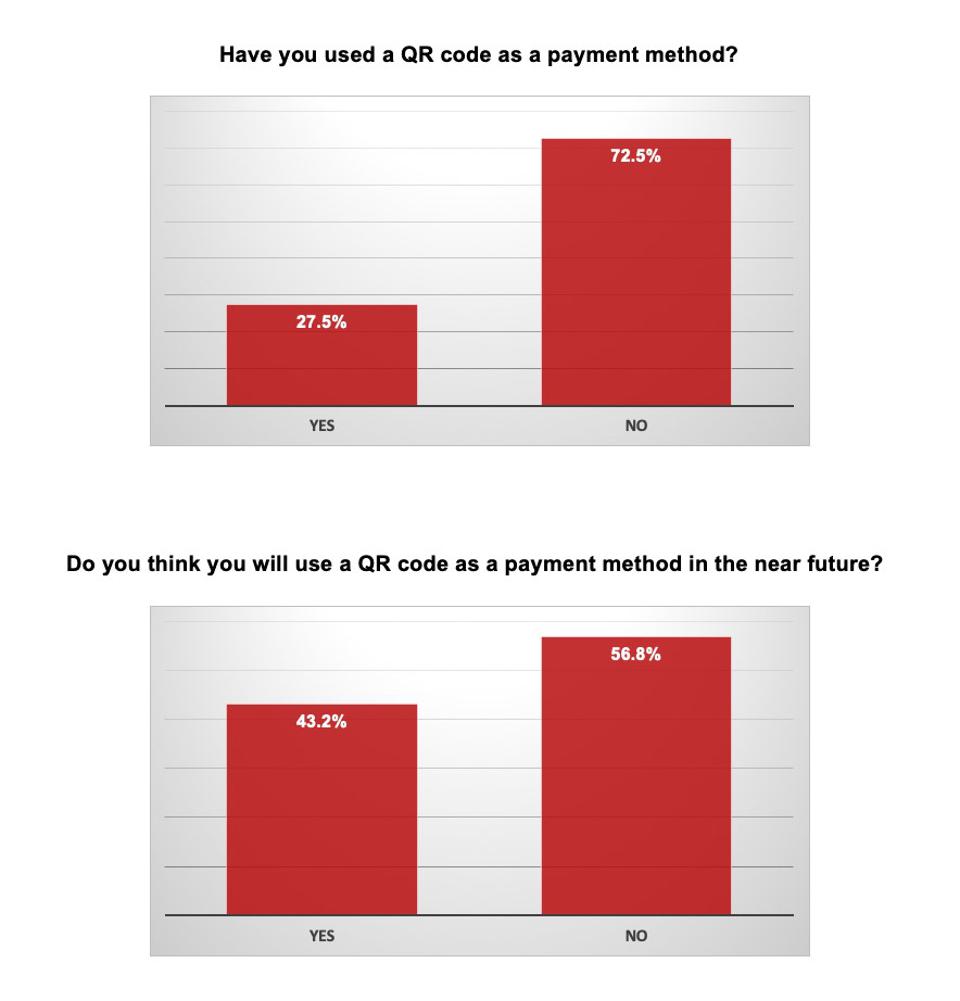
По данным American Express, в 2020 году аналитики отметили рост популярности QR-кодов. Например, 27% опрошенных американцев и британцев совершали транзакции при помощи этих кодов.


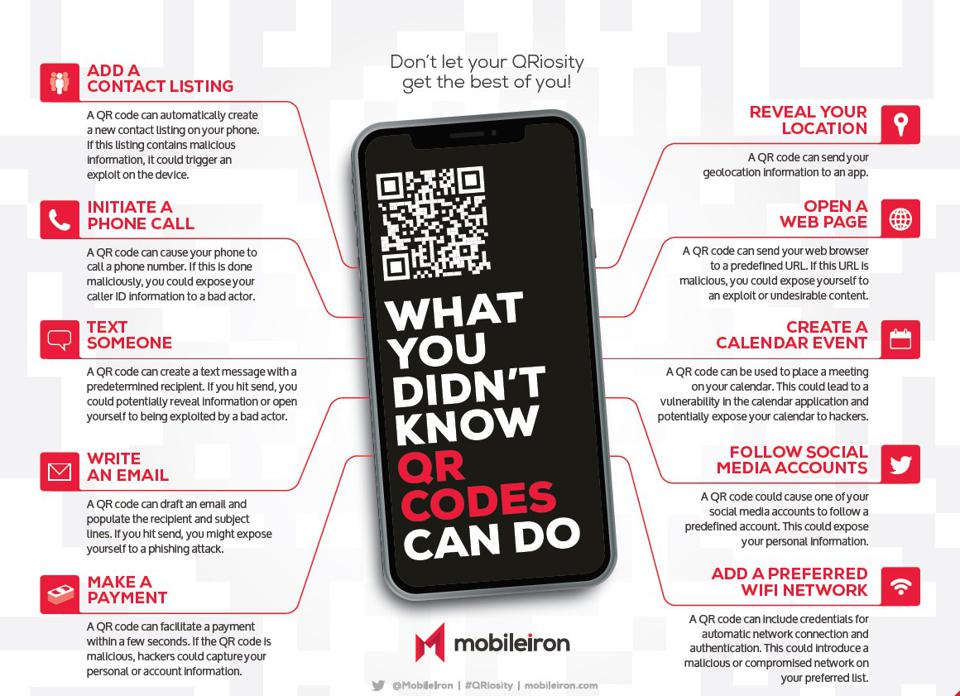
При этом команда MobileIron нашла десять способов взломать мобильное устройство пользователя с помощью сгенерированных за считаные секунды QR-кодов. Например, потенциальный атакующий может получить доступ к списку контактов, электронной почте, текстовым сообщениям, геолокации, взломать ваш аккаунт в банковской системе и многое другое.


В MobileIron убеждены, что QR-коды являются уже частью нашей жизни, и именно поэтому важно учитывать их потенциальную опасность.

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru