



Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

Разработчики Zoom наконец внедрили 2FA для всех аккаунтов

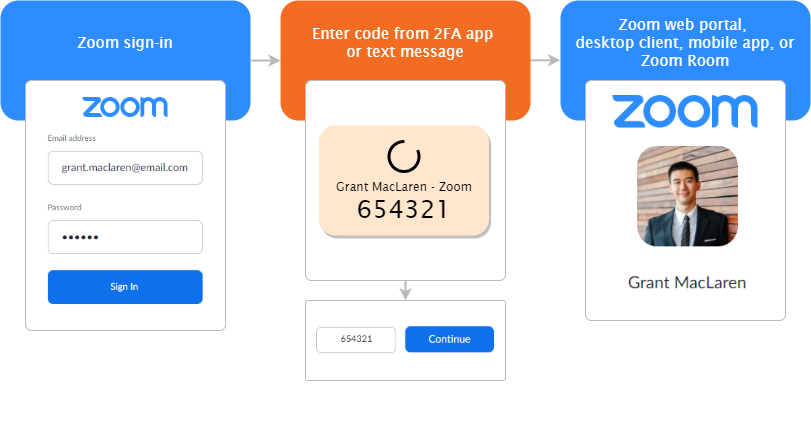
Разработчики Zoom, популярного сервиса для видеоконференций, выполнили одну из давних просьб общественности — внедрить двухфакторную аутентификацию. Теперь этот дополнительный слой защиты доступен каждому пользователю приложения.

В этом году Zoom получил немало критики за различные уязвимости и лазейки для злоумышленников и просто шутников. Именно поэтому шаг в сторону дополнительной безопасности должен реабилитировать разработчиков.

Поскольку всеобщий переход на удалёнку серьёзно поднял популярность Zoom, злоумышленники тоже переключились на поиск уязвимостей в этом приложении. Поэтому странно, конечно, что мы получаем 2FA спустя столько месяцев активного использования сервиса.

Тем более в апреле стало известно, что 500 тысяч аккаунтов пользователей Zoom продаются на онлайн-площадках дарквеба.

По словам разработчиков, приложение поддерживает протокол Time-Based One-Time Password (TOTP), однако менее защищённая, но более привычная аутентификация с помощью SMS-сообщения или звонка также присутствует.

Чтобы активировать 2FA для своей учётной записи, следует в дашборде Zoom пройти в раздел «Дополнительные опции защиты». Подробная инструкция по активации лежит здесь.


Со своей стороны рекомендуем всем включить двухфакторную аутентификацию, поскольку без неё аккаунт значительно легче увести. Тот факт, что все либо давно задействуют этот слой защиты, либо стараются двигаться в сторону 2FA, говорит о важности дополнительного фактора.

Например, Илон Маск недавно признался, что двухфакторная аутентификация появилась в приложении Tesla непростительно поздно.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru