



Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру получили странные уведомления

Владельцы Android-смартфонов по всему миру столкнулись со странными уведомлениями, точное происхождение которых на текущий момент не установлено. Некоторые полагают, что здесь замешан некий таинственный хакер.

Наблюдавшие за странным поведением Android исследователи выявили одну закономерность — непонятные уведомления докучали пользователям тех девайсов, на которых были установлены приложения Google Hangouts и Microsoft Teams. 

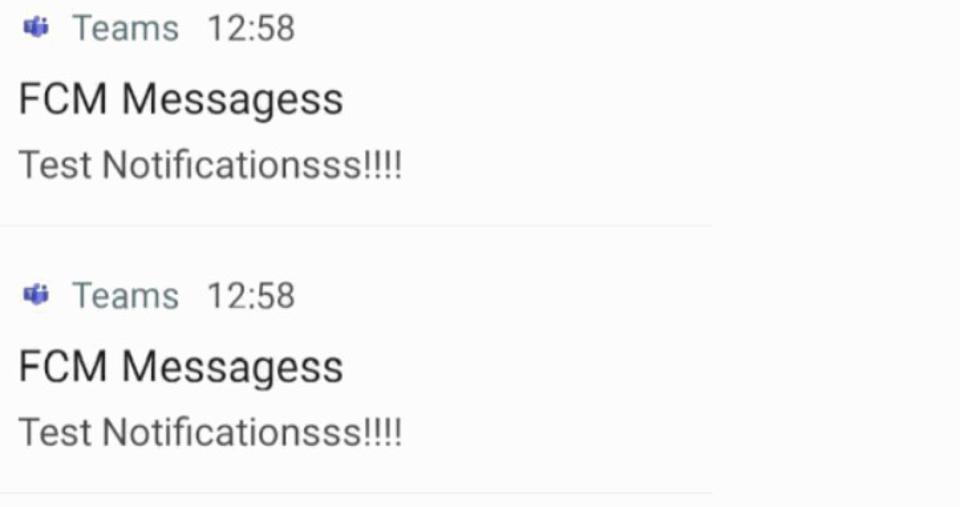
Сообщения появлялись в связке с уже знакомыми уведомлениями, в их заголовке значилось «FCM Messages», а текст гласил: «test notification».

Сначала пользователи подумали, что это Microsoft тестирует функцию уведомлений в приложении Teams для Android, однако техногигант сам удивился таком поведению, опровергнув это предположение.

После этого к расследованию непонятных уведомлений подключились специалисты компании Sophos. Они и обратили внимание общественности на пост исследователя в области кибербезопасности под псевдонимом Abss.

Abss описывал небольшие изъяны в коде, затрагивающие множество Android-приложений. Эти недочёты позволяли получить контроль над службой FCM (Firebase Cloud Messaging).

FCM представляет собой кросс-платформенную систему уведомлений. В прошлом FCM была известна под именами Google Cloud Messaging и Android Cloud to Device Messaging.

Abss обнаружил, что код многих приложений содержал уникальные ключи, которые проверяла Firebase для аутентификации сообщений. Если потенциальный злоумышленник завладеет таким ключом, он сможет создать специальные уведомления и отправить их каждому пользователю затронутого приложения.

И там может быть не только текст. По словам Abss, атакующий может поместить в уведомления неприемлемые изображения.


Однако последняя ситуация, с которой мы начали, не выглядит как действия злоумышленника. Уведомления безобидны. Так кто же стоит за ними?

Специалисты пока не могут ответить на этот вопрос. Команда Sophos предположила, что это могла быть тестовая рассылка некоего хакера, прочитавшего отчёт Abss.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru