



Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Команда White Ops обнаружила набор Android-приложений, устанавливающих в систему скрытый браузер, который впоследствии используется для загрузки переполненных рекламой веб-страниц.

Точное количество сомнительных приложений никто не называет, но известно, что Google уже удалил их из официального магазина Play Store.

В целом, как сообщили исследователи White Ops, обнаруженные программы являются частью ботнета, специализирующегося на мошенничестве с рекламой. Ботнет получил имя Terracotta.

Команда White Ops следила за активностью операторов Terracotta с конца 2019 года — именно тогда ботнет начал активно разворачивать операции. Всё начиналось с загрузки вредоносного софта в Google Play Store, пользователям обещали подарки, если они установят приложения на свои устройства.

Например, доверчивых людей заманивали бесплатными туфлями, кроссовками, сапогами, билетами, купонами и даже услугами стоматолога. Условие было такое: установить приложение и выждать две недели для получения подарка.

Установленные программы загружали и запускали модифицированную версию Google Chrome, которая использовалась для просмотра контента из приложения — WebView.

Вредоносную версию WebView-браузера прятали от пользователя, параллельно реализуя мошеннические рекламные схемы.

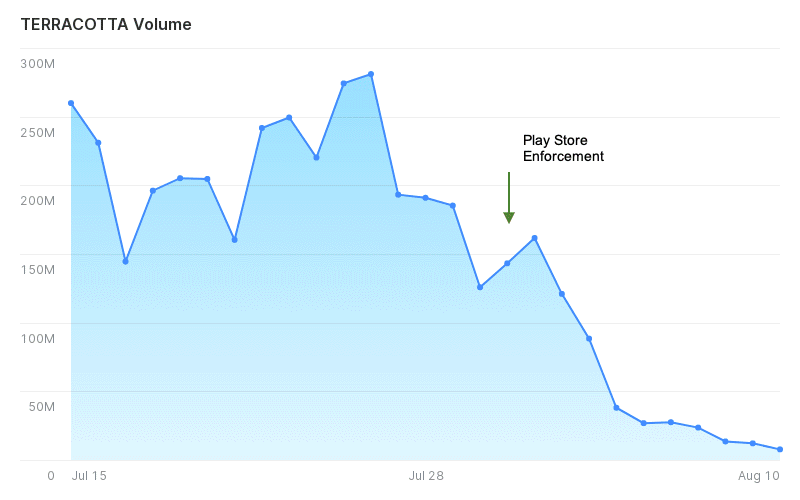
По словам специалистов White Ops, Terracotta не только сложная киберугроза, но и очень масштабная. Операторы ботнета используют непростые техники обхода детектирования. Всего лишь за последнюю неделю июня Terracotta удалось незаметно загрузить более двух миллиардов рекламных объявлений на 65 тыс. заражённых смартфонов.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru