


Большинство уязвимостей Linux изрядно раздуты и преувеличены

Большинство уязвимостей Linux изрядно раздуты и преувеличены

Большинство уязвимостей Linux изрядно раздуты и преувеличены

Каждые несколько недель появляется очередная история о том, насколько небезопасна система Linux. Неискушённый пользователь может поверить, что у Linux действительно есть проблемы с безопасностью. Однако если вникнуть глубже, настоящей проблемой является некорректное администрирование.

Понятное дело, что Linux нельзя назвать неприступной. Ни одна существующая операционная система не подойдёт под это описание.

Тем не менее нельзя отрицать, что Linux всё же выигрывает у конкурентов по части обеспечения безопасности пользовательских данных. Несмотря на недавние новостные заголовки, утверждающие, что Linux содержит уязвимости, при ближайшем рассмотрении можно понять, что они преувеличивают проблему.

Возьмём уязвимость Boothole, например. Изначально её подают приблизительно так: дыра позволяет получить root-доступ на любой системе.

Однако, копнув чуть глубже, приходим к тому, что «атакующему нужны права администратора для успешной эксплуатации бага». Любители Linux не дадут соврать: если у кого-то есть доступ уровня администратора в вашей системе, у вас уже серьёзные проблемы, и уязвимости тут ни при чём.

За другим примером даже далеко ходить не надо — недавняя история с якобы российской вредоносной программой Drovorub. Как заявили в ФСБ и АНБ США, зловред использует в атаках неподписанные модули ядра Linux. Однако действительно ли он опасен для этой ОС?

Во-первых, «Дроворуб» способен работать только с теми дистрибутивами, которые используют версию ядра Linux 3.6.x или более раннюю. А когда была выпущена Linux 3.6? Восемь лет назад.

Во-вторых, как и в случае с предыдущим примером, «Дроворуб» сможет обосноваться лишь в уже полностью скомпрометированной системе.

Подпишитесь на новости

Photoshop на Rust: ArtCraft создает открытые альтернативы софту Adobe

Разработчики ArtCraft с помощью ИИ взялись за амбициозную задачу — создать открытые альтернативы популярным приложениям Adobe, Microsoft Office и AutoCAD. Знакомые инструменты и интерфейсы, но теперь с исходниками на GitHub вместо закрытой экосистемы.

В линейке ArtCraft представлены PhotoCraft для редактирования изображений, VectorCraft для векторной графики, FilmCraft для монтажа, LightCraft для обработки фотографий, PdfCraft для PDF, EffectCraft для эффектов и DesignCraft для верстки.

Также развиваются WordCraft, GridCraft, DeckCraft и CADCraft — проекты для документов, таблиц, презентаций и проектирования.

Показательный пример — PhotoCraft, который авторы называют независимой реализацией Photoshop на Rust. В нем заявлены слои, маски, кисти, корректирующие слои и работа с PSD. Привычные меню и сочетания клавиш должны облегчить переход.
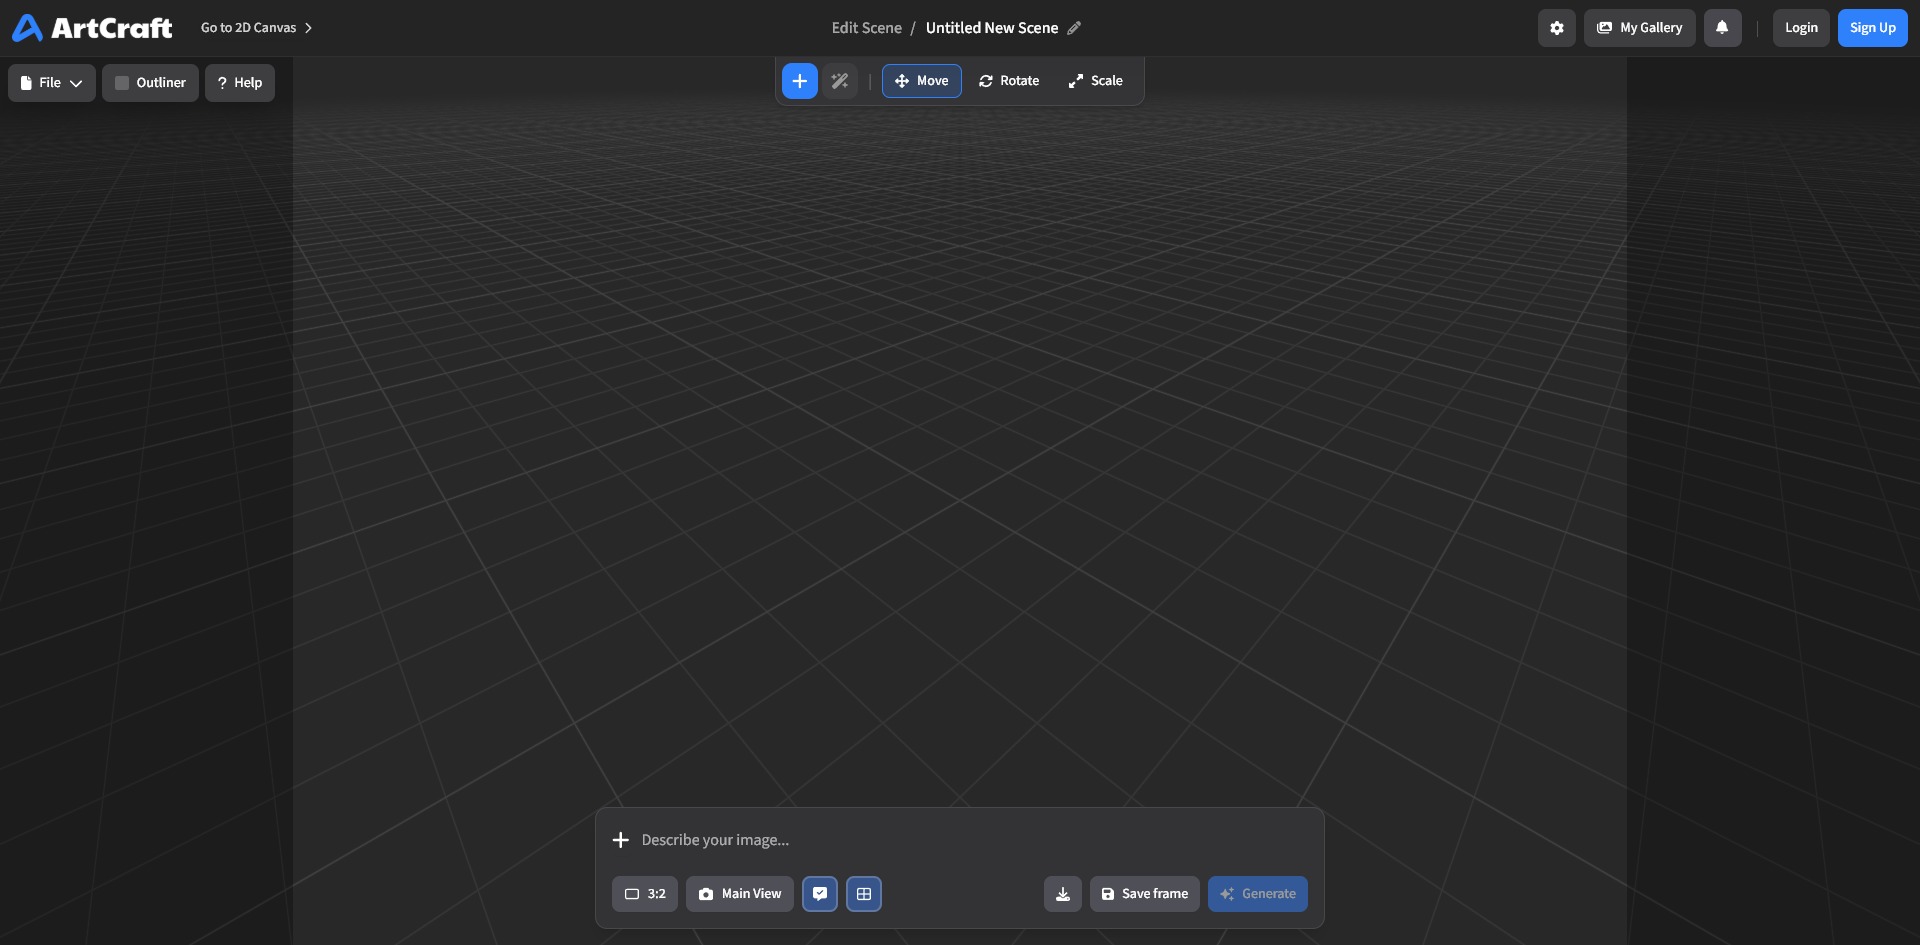

Редактор работает локально, поддерживает Windows, macOS, Linux и браузерную сборку через WebAssembly. Код доступен под лицензиями Apache 2.0 и MIT. Есть и управление через MCP: ИИ-агент может обращаться к тому же набору команд, который использует интерфейс приложения.

Но отправлять Photoshop на пенсию пока рано. Авторы прямо называют PhotoCraft ранней альфой и предупреждают, что он еще не заменяет профессиональный редактор в ежедневной работе.

Среди пробелов — генеративные функции, часть инструментов, типографика и совместимость с плагинами.

Замах серьезный. Теперь проектам предстоит проверка: реальные файлы, сложные рабочие процессы и пользователи, которым результат нужен к дедлайну.

RSS: Новости на портале Anti-Malware.ru