



Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Новая форма атаки задействует HTTP/2 для утечки по сторонним каналам

Исследователи в области кибербезопасности описали новый способ атаки по сторонним каналам на основе тайминга. Судя по описанию, эффективность таких атак не зависит от сетевой загруженности между жертвой и сервером.

Завязанные на тайминге атаки (их ещё называют «атаки по времени») подразумевают анализ временных отрезков, с помощью которого злоумышленник может восстановить входные данные.

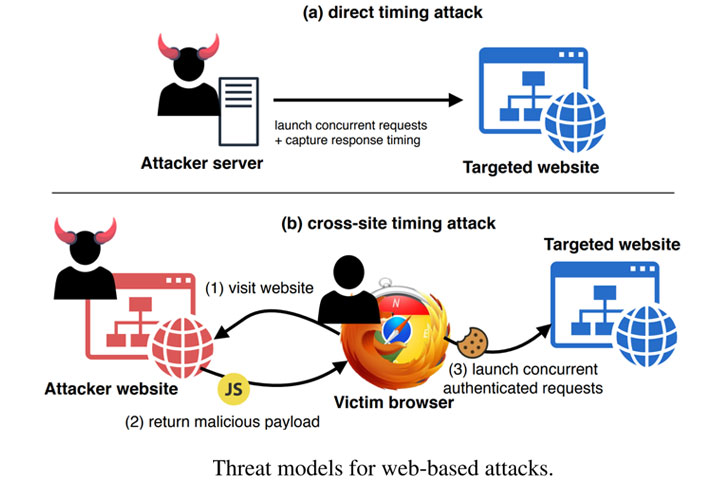
Специалисты DistriNet Research Group и Нью-Йоркского университета в Абу-Даби описали новый метод под названием «Timeless Timing Attacks (TTA)» (PDF).

TTA использует мультиплексирование сетевых протоколов и фиксирование времени отправленных запросов, таким образом нивелируя зависимость атаки от состояния сети.

Этим TTA отличается от стандартных атак по таймингу — когда время запуска анализируется независимо и последовательно. В новой технике эксперты опираются на относительную разницу во времени между двумя параллельно отправленными запросами. Другими словами, нет прямой зависимости от информации о тайминге.

В частности, потенциальные атакующие должны отправить пару запросов HTTP/2 серверу жертвы (либо напрямую, либо кросс-сайтовым методом). Это можно сделать с помощью вредоносного рекламного объявления или заставить жертву посетить веб-страницу, находящуюся под контролем злоумышленника.

Сервер возвращает результат, по которому точно видно разницу между вторым и первым запросами. После этого задача TTA — вычислить, какой из запросов занял меньше времени.

Существенный недостаток этого метода заключается в том, что атакующий не сможет направить множество запросов в одном пакете, если атакуемый сервер использует HTTP/1.1.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru