



Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Группировка Lazarus разработала шифровальщик для атак на организации

Киберпреступная группировка Lazarus, спонсируемая властями Северной Кореи, разработала программу-вымогатель VHD. По словам «Лаборатории Касперского», операторы активно используют новый инструмент в атаках на организации.

Образцы VHD попадались исследователям в период с марта по май 2020 года, когда проходили расследования киберинцидентов. Шифровальщика запускали в сеть с помощью брутфорса SMB и вредоносного фреймворка MATA.

«По функциональным возможностям VHD мало чем отличается от других семейств вымогателей. Он пробирается через все подключённые к компьютеру жертвы устройства, шифрует файлы и удаляет все директории System Volume Information», — пишут специалисты «Лаборатории Касперского».

«Однако вредонос также успешно борется с процессами, которые в теории должны защищать важные файлы от модификации».

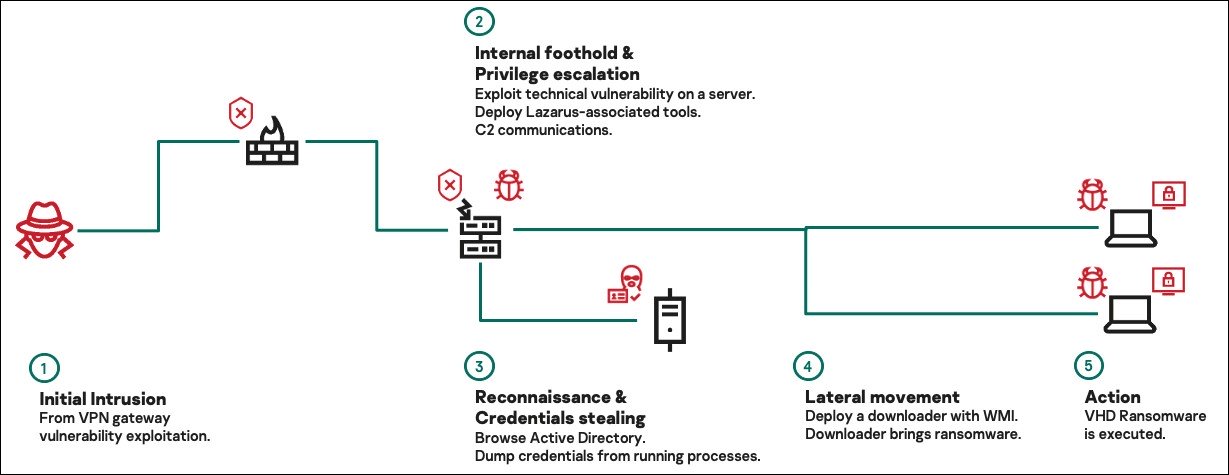
Проанализировав два инцидента, эксперты «Лаборатории Касперского» смогли отследить всю цепочку заражения шифровальщика VHD: первым делом злоумышленники получали доступ к сети жертвы за счёт эксплуатации уязвимостей в VPN-шлюзах, после шло повышение прав и установка бэкдора.


«Лаборатория Касперского» смогла связать атаки VHD с группой Lazarus, основываясь на используемых в операциях инструментах.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru