



Операторы Maze утверждают, что взломали Xerox и выкрали 100 Гб файлов

Операторы Maze утверждают, что взломали Xerox и выкрали 100 Гб файлов

Операторы Maze утверждают, что взломали Xerox и выкрали 100 Гб файлов

Крупнейшая американская корпорация Xerox Corporation стала очередной жертвой операторов программы-вымогателя Maze. Киберпреступники заявили, что 25 июня им удалось зашифровать файлы одного из лидеров в области технологии печати.

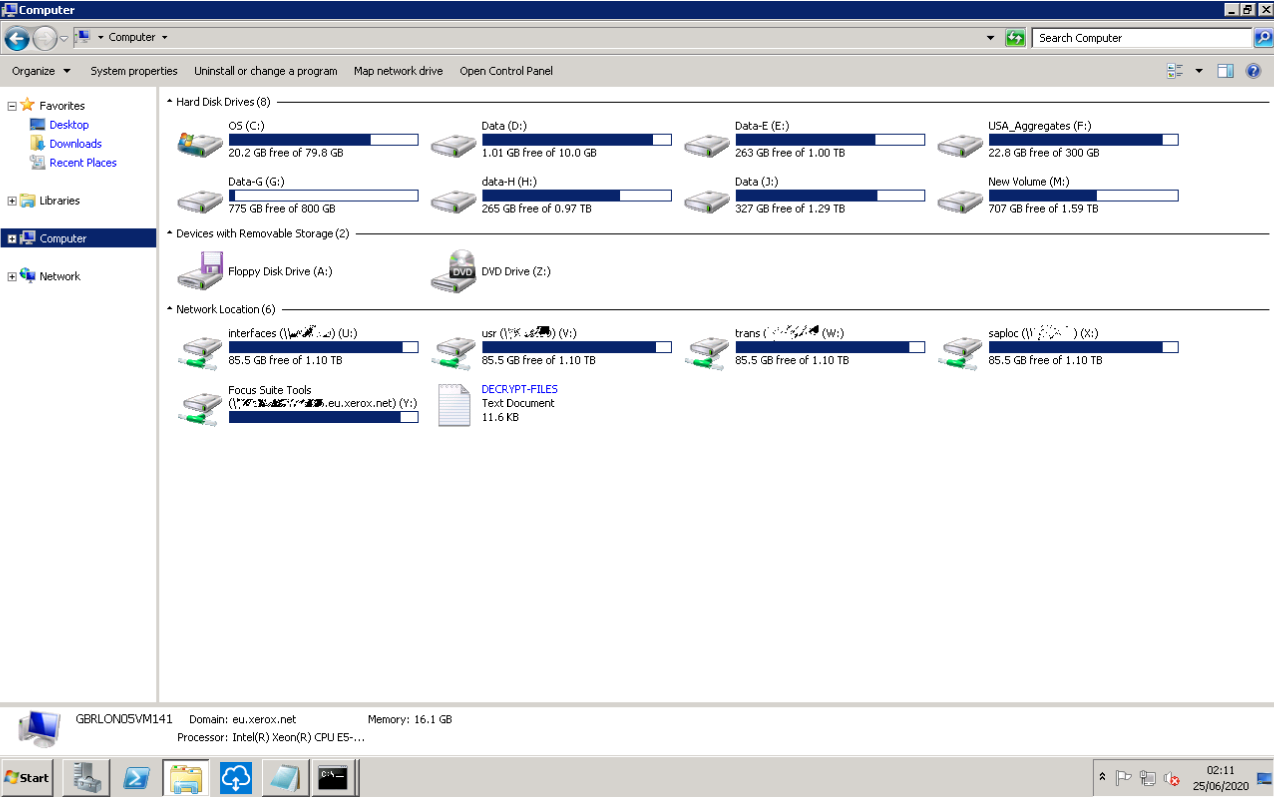
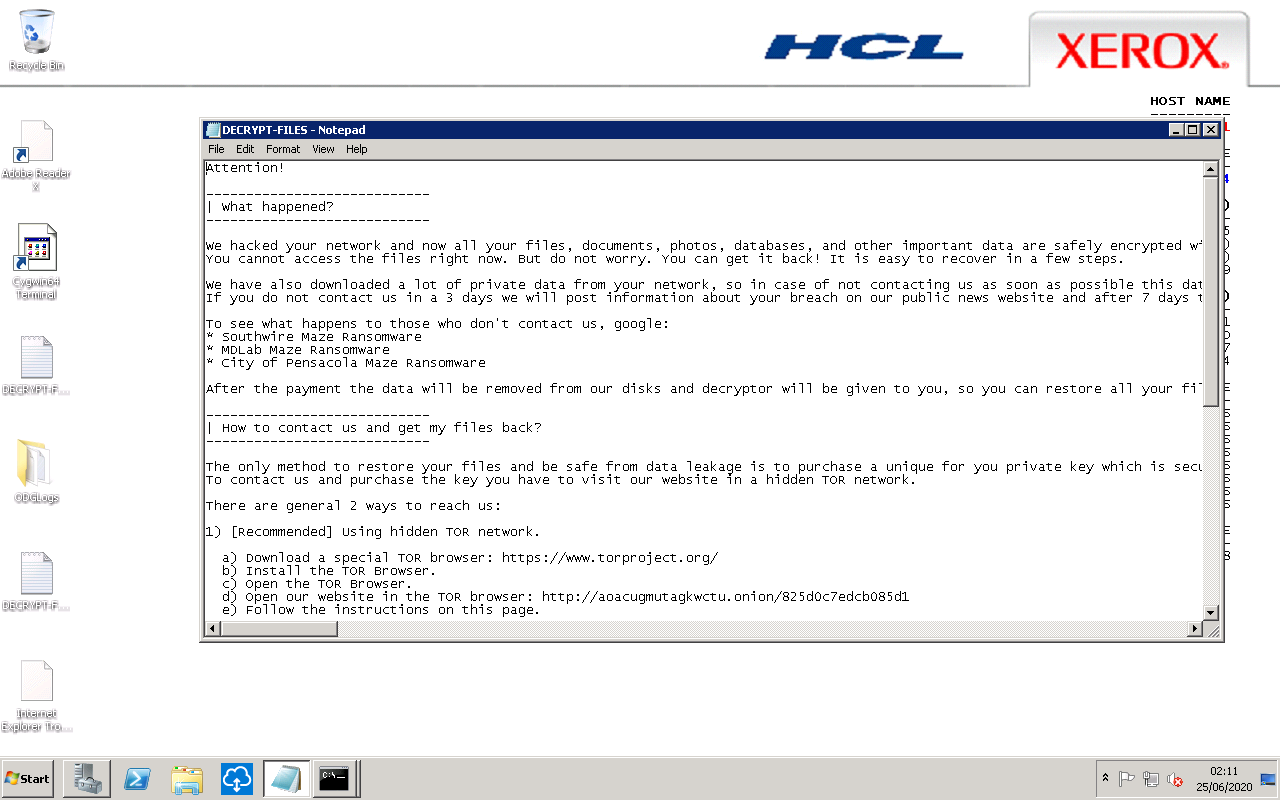
Сам техногигант не подтвердил, но и не опроверг факт атаки. Есть, однако, скриншоты, которые сделали сами атакующие, — судя по ним, Maze удалось зашифровать компьютеры по меньшей мере в одном домене Xerox.

24 июня на специальном сайте операторов Maze, где публикуются данные об утечках, в списке жертв появилась корпорация Xerox. Злоумышленники утверждали, что им удалось взломать сеть компании.

Как и в случае с другими утечками, киберпреступники не балуют общественность деталями взлома. Единственное, что публикуют — пруфы.

По словам атакующих, им удалось выкрасть более 100 Гб внутренних файлов Xerox. Всю собранную информацию операторы Maze собираются опубликовать, если корпорация не заплатит выкуп.

В подтверждение своих слов злоумышленники выложили набор из десяти скриншотов, на которых виден список директорий и записка с требованиями выкупа. Если Xerox заплатит, преступники обещают удалить все украденные файлы и выслать дешифратор, который вернёт все файлы в первоначальное состояние.


Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru