



25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

25 Android-приложений в Play Store воровали логины и пароли от Facebook

В этом месяце Google удалил из официального магазина Play Store 25 Android-приложений, пытающихся выкрасть логины и пароли от аккаунтов в Facebook. В общей сумме вредоносный софт скачали более 2,3 миллионов раз.

За созданием всех обнаруженных мобильных зловредов стоит одна киберпреступная группировка. «На бумаге» функциональные возможности приложений отличаются, однако «под капотом» они работают абсолютно одинаково.

Согласно отчёту исследователей из французской компании Evina, вредоносные программы для Android позиционировались как фонарики, файловые менеджеры, мобильные игры, редакторы фотографий, коллекции обоев и различные трекеры (например, для подсчёта шагов).

Самое интересное, что все приложения выполняли заявленные функции, вот только параллельно запускали вредоносный код. Команда Evina утверждает, что зловреды пытались вычислить, какое приложение пользователь запускает на передний план.

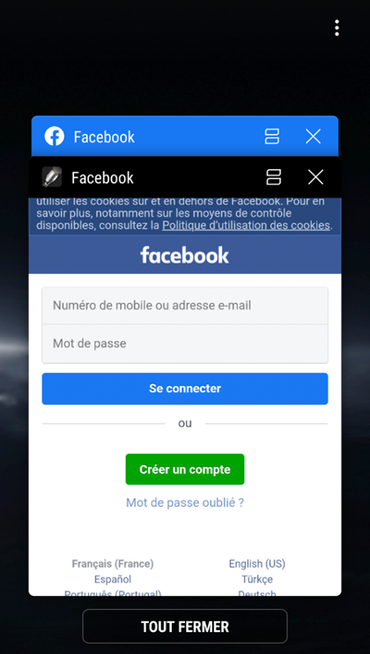
Если это Facebook, вредоносы накладывали своё окно поверх легитимного и пытались ввести пользователя в заблуждение формой для входа в аккаунт.

Само собой, когда жертва вводила свои учётные данные, они отправлялись на удалённый сервер злоумышленников, расположенный в домене airshop.pw.

Отдельным обнаруженным вредоносам удалось более года спокойно распространяться со страниц магазина Google Play Store. В конце мая эксперты Evina сообщили Google о своей находке, после чего поисковой гигант в июне удалил все 25 зловредов.

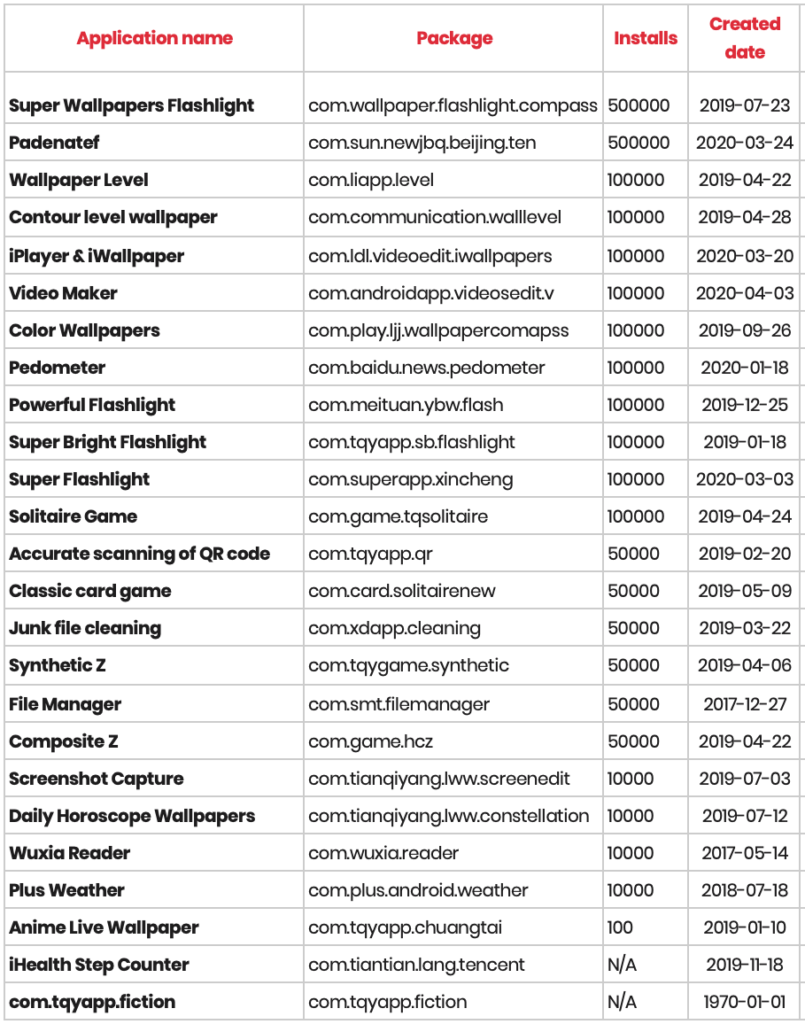
Со списком выявленных вредоносных Android-приложений можно ознакомиться ниже:

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru