



Ряд браузеров не блокирует загрузку вредоносов методом drive-by-download

Ряд браузеров не блокирует загрузку вредоносов методом drive-by-download

Ряд браузеров не блокирует загрузку вредоносов методом drive-by-download

Некоторые браузеры до сих пор допускают атаки вида «drive-by-download» даже из, казалось бы, защищённых мест вроде ифреймов (iframes), изолированных в песочнице. Напомним, что при drive-by-download загрузка вредоносного файла происходит автоматически при посещении сайта (без всякого взаимодействия с жертвой).

Как правило, атакующие используют этот метод, чтобы подсунуть пользователю потенциально опасные или откровенно вредоносные программы. Расчёт на то, что невнимательная жертва запустит скачанный файл.

Новый отчёт исследователей из компании Confiant показывает, что даже защищённая среда вроде изолированных ифреймов не защитит пользователя от drive-by-download при веб-сёрфинге.

Именно с этим столкнулись посетители сайта Boing Boing в январе. За drive-by-download отвечал вредоносный JavaScript-код, внедрённый в страницу взломанного ресурса. В результате этот код размещал на сайте ссылку, которая инициировала загрузку злонамеренного содержимого безо всякого участия пользователя.

После этого исследователи заинтересовались реализацией этого метода в случае с изолированными ифреймами. К счастью, как выяснили специалисты, тот же Chrome 83 блокировал подобные загрузки.

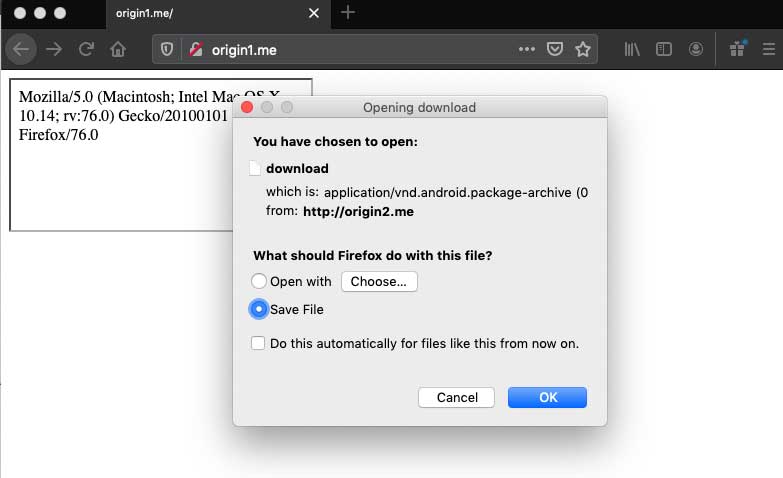
Microsoft Edge, который в качестве базы отныне использует Chromium, тоже показал себя неплохо. У Mozilla Firefox дела идут чуть хуже — браузер не блокирует кросс-сайтовые ифреймы и выдает диалоговое окно для загрузки файла.

Brave тоже не смог заблокировать загрузку потенциально вредоносного содержимого. Safari также пытается загрузить предложенный файл, однако в ходе тестирования браузер от Apple так и не смог довести дело до конца.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru