



HackerOne за время существования выплатила белым хакерам $100 млн

HackerOne за время существования выплатила белым хакерам $100 млн

HackerOne за время существования выплатила белым хакерам $100 млн

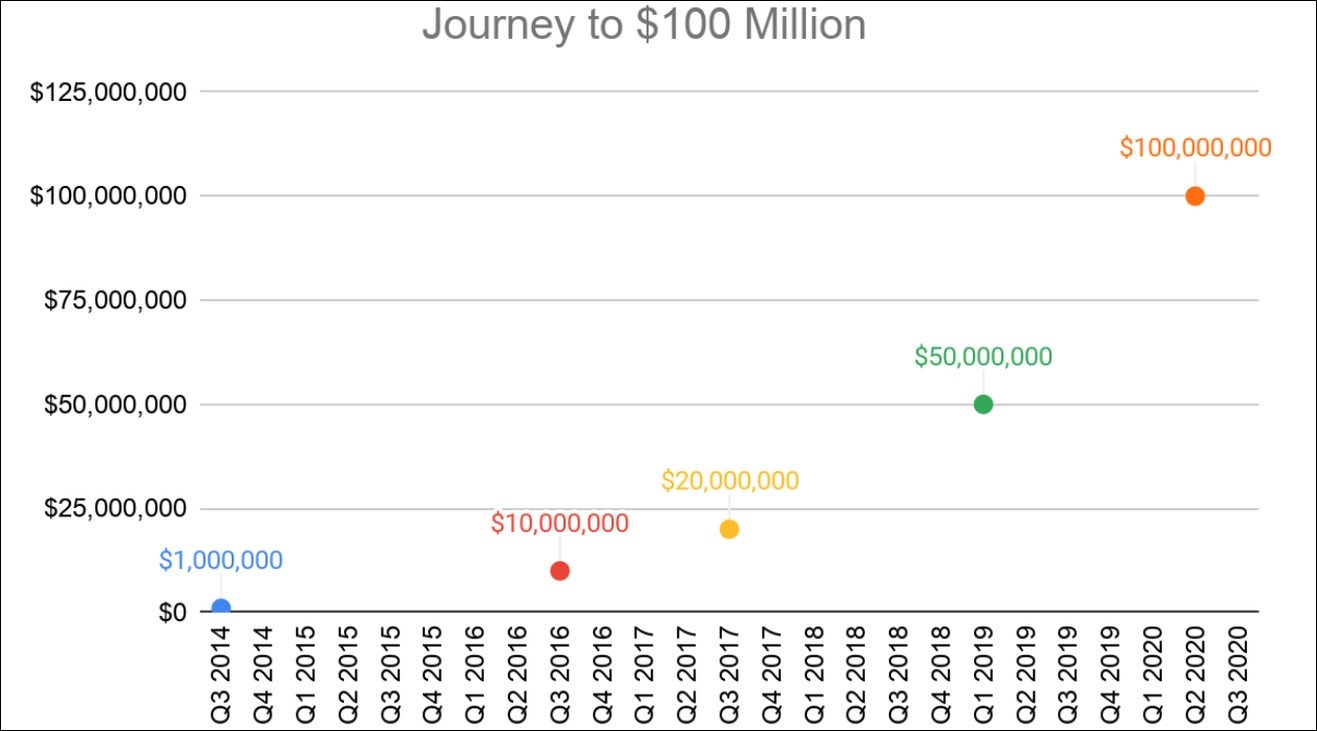
Платформа HackerOne, специализирующаяся на поиске уязвимостей, сообщила, что в общей сложности исследователи заработали $100 миллионов за всё время существования проекта. Интересной статистикой поделился Мартен Микос, генеральный директор HackerOne.

С самого основания платформы и до 26 мая 2020 года представители HackerOne уведомили клиентов о 170 тыс. уязвимостей. К слову, клиентская база насчитывает около двух тысяч организаций.

«Невозможно подсчитать, сколько утечек и взломов предотвратила наша платформа, однако есть основания говорить о тысячах. Возможно, о более чем десятке тысяч», — заявил гендиректор HackerOne.

«Учитывая, что в среднем один крупный взлом оценивается в $8 миллионов, можем утверждать, что мы сэкономили клиентам десятки миллиардов долларов».

В период между 2014 и 2016 годами сумма выплаченных вознаграждений составила $10, с 2017 по 2019 год она выросла до $30 млн, а за последние месяцы эта цифра дошла до $50.

12% этичных хакеров, использующих HackerOne для заработка, получали в год $20 000 только за выявленные уязвимости. 1,1% исследователей получали более $350 000 в год, 3% — более $100 000.


Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru