



В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

Специалисты выявили 26 новых уязвимостей в USB-стеке. Все бреши затрагивают целый спектр операционных систем: Linux, macOs, Windows и FreeBSD; часть из них потенциальный злоумышленник может использовать в атаке.

Сотрудники Университета Пердью и Федеральной политехнической школы Лозанны утверждают, что им удалось обнаружить проблемы безопасности с помощью специального инструмента, которому присвоили имя USBFuzz.

Принцип работы USBFuzz заключается в отправке большого количества некорректных, неожиданных и случайных данных другим приложениям. Именно так исследователи протестировали ряд программного обеспечения и выявили уязвимости.

В частности, по словам экспертов, потенциально опасные бреши нашлись в драйверах USB, которые используются во многих современных операционных системах.

«USBFuzz способен эмулировать подключаемое USB-устройство, отправляющее драйверам набор случайных данных. Поскольку эмулируемое устройство работает на аппаратном уровне, портировать его на другие платформы было делом времени», — описывают проблемы специалисты.

Помимо Linux, на которой, как правило, проводят подобные тестирования, исследователи изучили следующие операционные системы:

  • FreeBSD 12 (последняя версия).
  • macOS 10.15 Catalina
  • Windows 8 и 10.

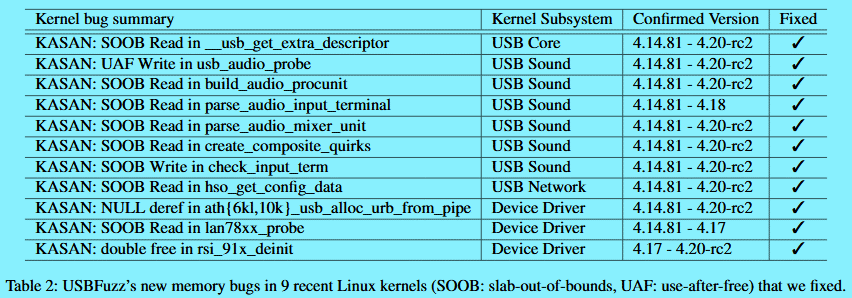
В результате эксперты нашли 26 багов. 18 были выявлены в Linux (11 уже устранены).

Помимо этого, исследователи обещали опубликовать код USBFuzz в своём репозитории GitHub.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru