



В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

В Linux, Windows, macOS и FreeBSD найдены 26 уязвимостей в USB-стеке

Специалисты выявили 26 новых уязвимостей в USB-стеке. Все бреши затрагивают целый спектр операционных систем: Linux, macOs, Windows и FreeBSD; часть из них потенциальный злоумышленник может использовать в атаке.

Сотрудники Университета Пердью и Федеральной политехнической школы Лозанны утверждают, что им удалось обнаружить проблемы безопасности с помощью специального инструмента, которому присвоили имя USBFuzz.

Принцип работы USBFuzz заключается в отправке большого количества некорректных, неожиданных и случайных данных другим приложениям. Именно так исследователи протестировали ряд программного обеспечения и выявили уязвимости.

В частности, по словам экспертов, потенциально опасные бреши нашлись в драйверах USB, которые используются во многих современных операционных системах.

«USBFuzz способен эмулировать подключаемое USB-устройство, отправляющее драйверам набор случайных данных. Поскольку эмулируемое устройство работает на аппаратном уровне, портировать его на другие платформы было делом времени», — описывают проблемы специалисты.

Помимо Linux, на которой, как правило, проводят подобные тестирования, исследователи изучили следующие операционные системы:

  • FreeBSD 12 (последняя версия).
  • macOS 10.15 Catalina
  • Windows 8 и 10.

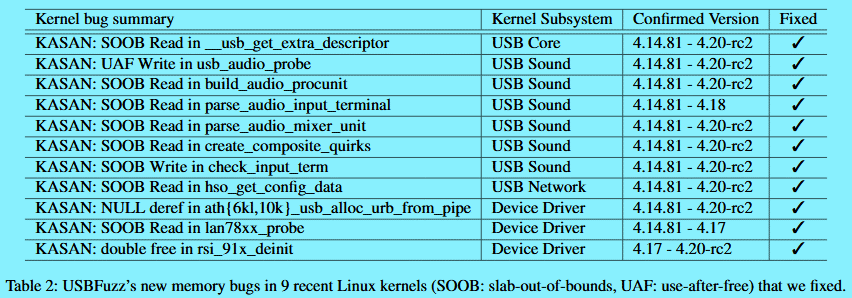
В результате эксперты нашли 26 багов. 18 были выявлены в Linux (11 уже устранены).

Помимо этого, исследователи обещали опубликовать код USBFuzz в своём репозитории GitHub.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru