



Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новую реальность можно создать с использованием СКРД Diamond ACS – этот продукт позволяет с одного рабочего места управлять Аккордами-АМДЗ (СДЗ уровня платы расширения) и Аккордами-MKT (СДЗ уровня BIOS).

Системы, построенные единообразно, состоящие из однотипных СВТ, одинаково защищенных, постепенно переходят из жизни в сказки, а управлять системами через «единое окно» хочется все больше.

Спрос рождает предложение даже в самых сложных сегментах действительности, и вот, вышла новая версия средства контроля и разграничения доступа (СКРД) Diamond ACS, в которой реализована глубокая интеграция с СДЗ семейства Аккорд.

Результатом интеграции стала возможность с одного рабочего места управлять всеми базовыми функциями Аккордов на подконтрольных объектах (то есть на тех СВТ, которыми управляет Diamond ACS), причем независимо от того, Аккорды-АМДЗ или Аккорды-MKT установлены на этих подконтрольных объектах. На любой из рабочих станций теперь можно удаленно заводить и редактировать пользователей в СДЗ, устанавливать или менять им идентификаторы и пароли, блокировать, удалять, просматривать данные о них, а также журналы событий, и, что крайне важно, управлять контролем целостности.

Управление контролем целостности через Diamond ACS включает в себя:

  1. Настройку и просмотр списков контроля целостности в Аккордах (важно иметь в виду, что списки, созданные локально, при использовании этой возможности будет уже нельзя применять, они будут сбрасываться, так как приоритетны настройки, заданные централизованно).
  2. Пересчет контрольный сумм и запись этого факта в журнал.
  3. Просмотр журнала.

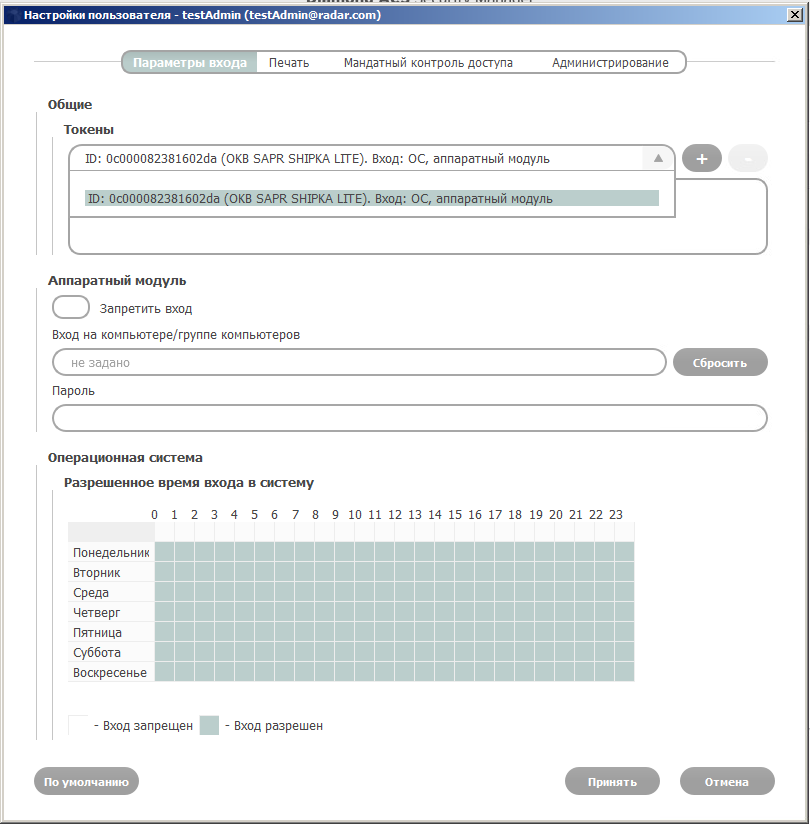
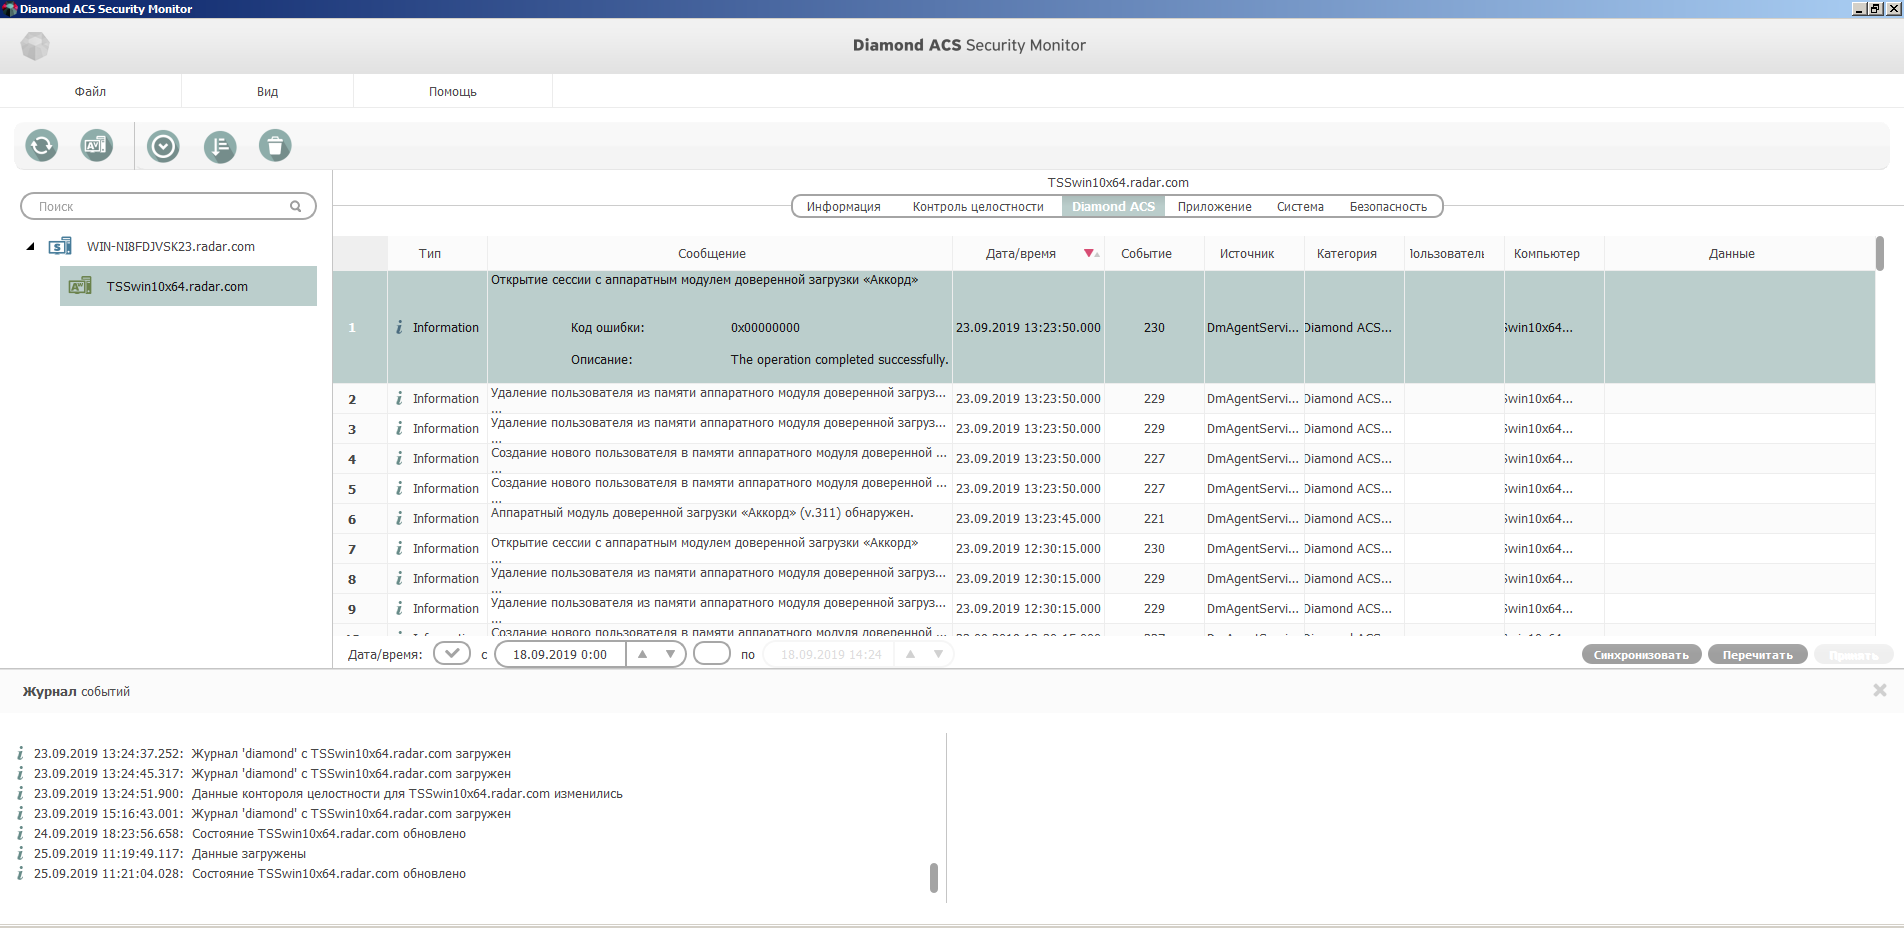
Для наглядности несколько скриншотов. Вот так выглядит просмотр настроек пользователя:

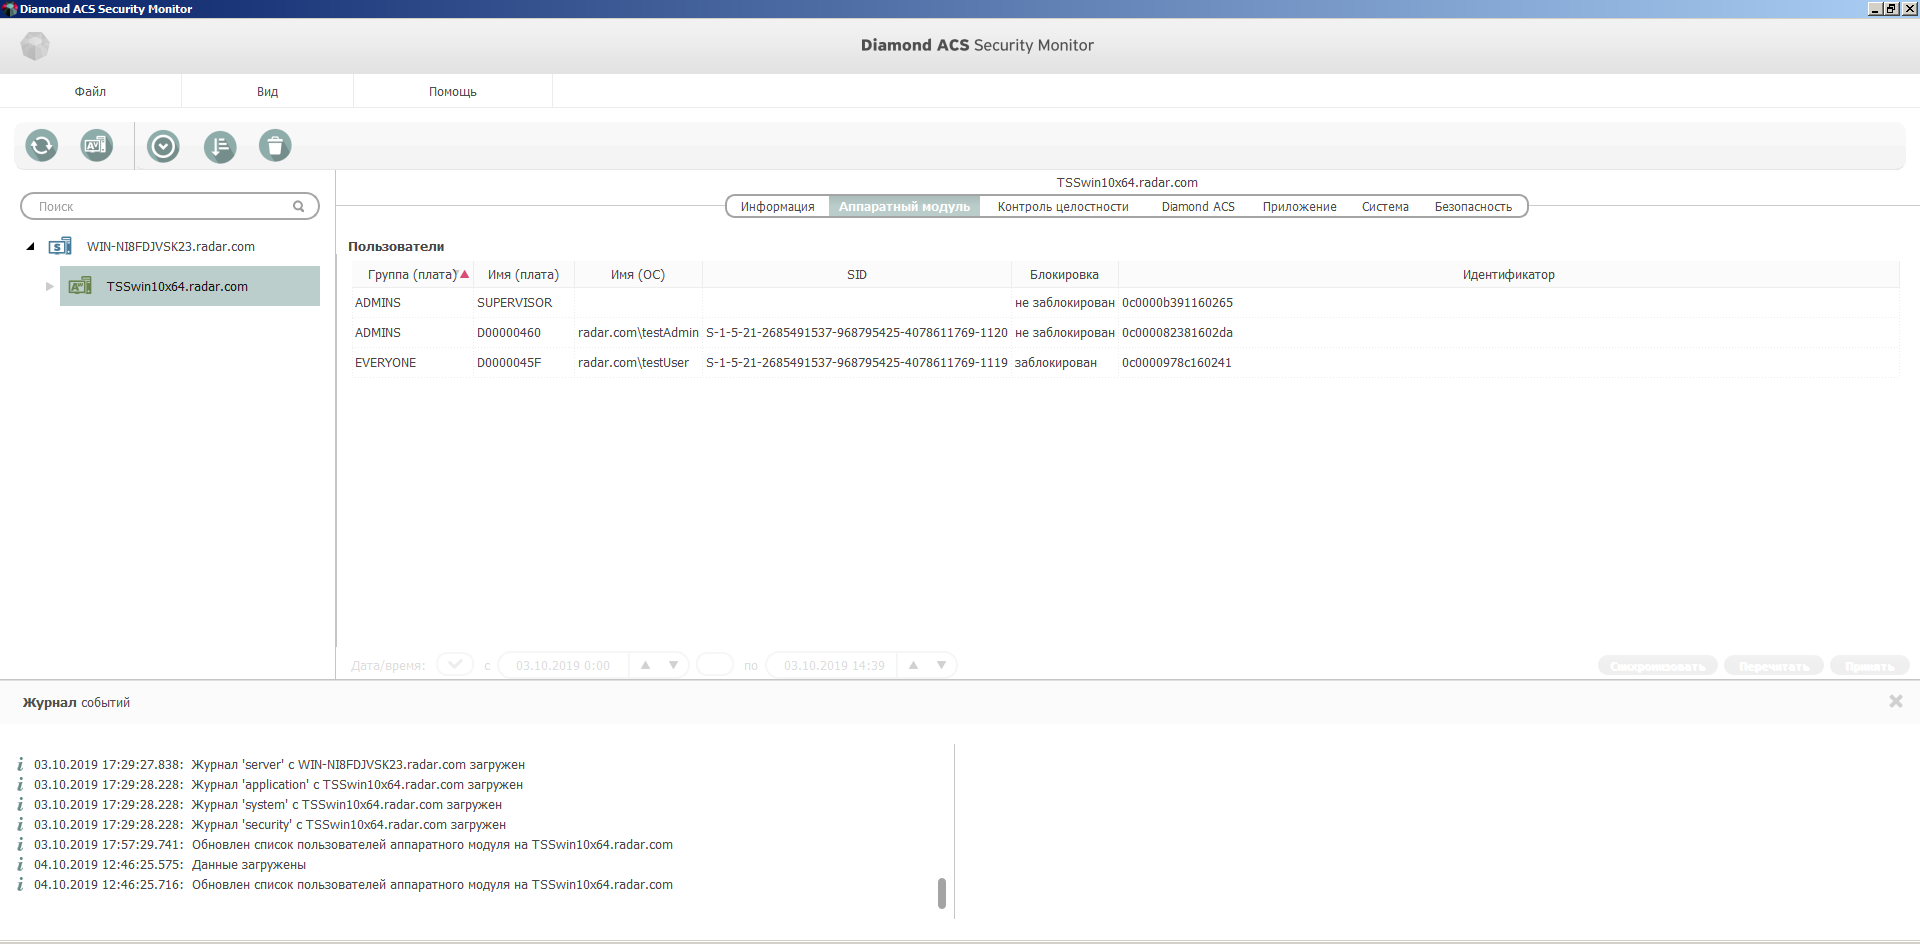
А вот так – просмотр списка пользователей:

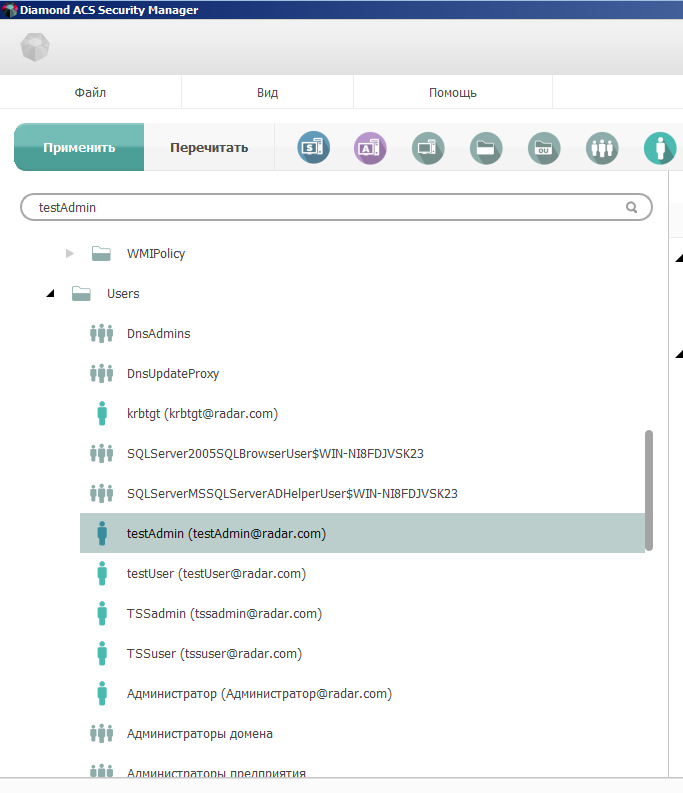
Так – создание пользователя и постановка на контроль:

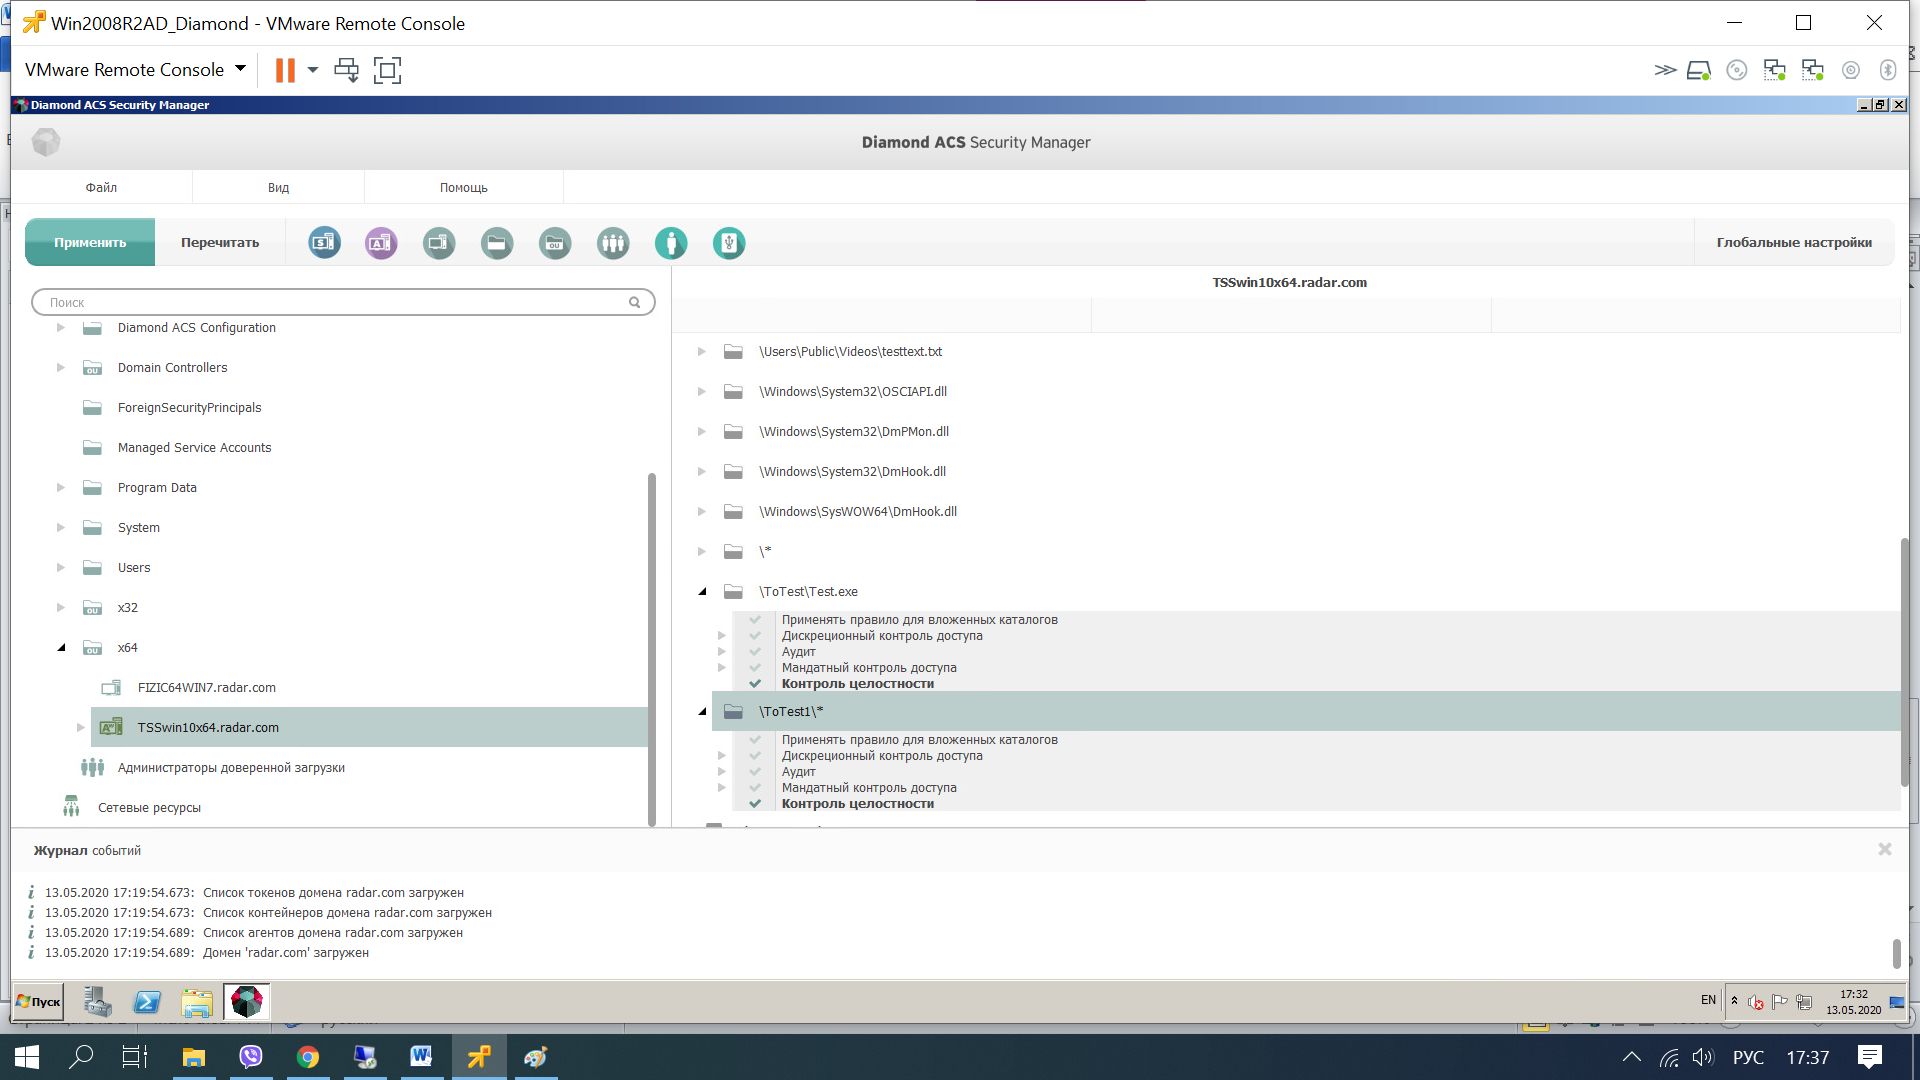
А так – просмотр журналов:

Приобрести продукт можно как одновременно с СДЗ, так и отдельно – в ОКБ САПР или у его партнеров.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru