



iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

iOS 14 целиком попала у руки хакеров, джейлбрейкеров и исследователей

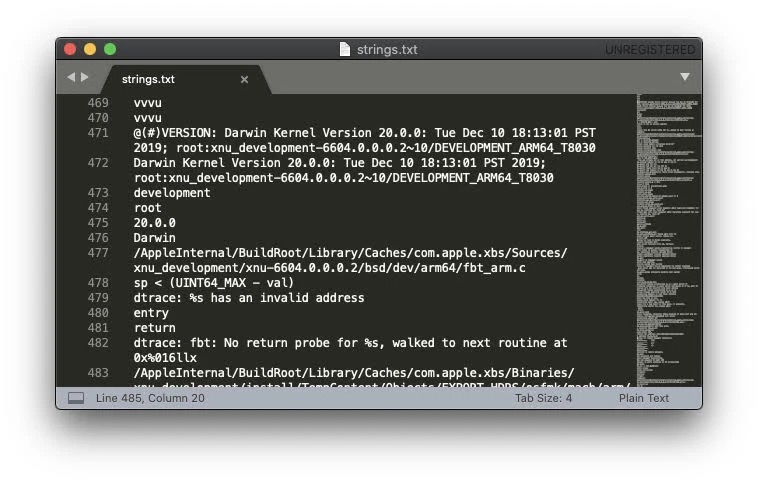
У разработчиков Apple сейчас наверняка болит голова из-за утечки исходного кода ещё не вышедшей iOS 14. Сообщается, что доступ к новой версии операционной системы получили исследователи в области кибербезопасности, блогеры и хакеры.

До релиза iOS 14 остаётся ещё около восьми месяцев. Уже мало кого удивишь различными утечками информации, скриншотами и описаниями новых функций, которые так или иначе просачиваются в Сеть на этом этапе.

Однако в этот раз Apple придётся иметь дело с гораздо более серьёзной проблемой — утечкой операционной системы целиком.

Точный источник утечки пока не удалось установить, однако в сообществе любителей джейлбрейка ходят слухи, что некто посторонний смог получить iPhone 11, используемый исключительно разработчиками для тестирования новой версии ОС. На смартфоне якобы была установлена iOS 14, датированная декабрём 2019 года.

Эти же источники утверждают, что третье лицо выкупило устройство для тестирования у вендоров в Китае за «тысячи долларов», после чего это же лицо извлекло полную сборку iOS 14 и разослало её джейлбрейкерам и хакерам.

К слову, изданию 9to5Mac удалось заполучить полный образ готовящейся к выходу операционной системы от Apple. Нашлись и здравомыслящие люди, разославшие сборку исследователям в области кибербезопасности, чтобы последние изучили её на наличие уязвимостей. Если специалисты найдут серьёзные проблемы безопасности, у Apple будет время на их устранение.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru